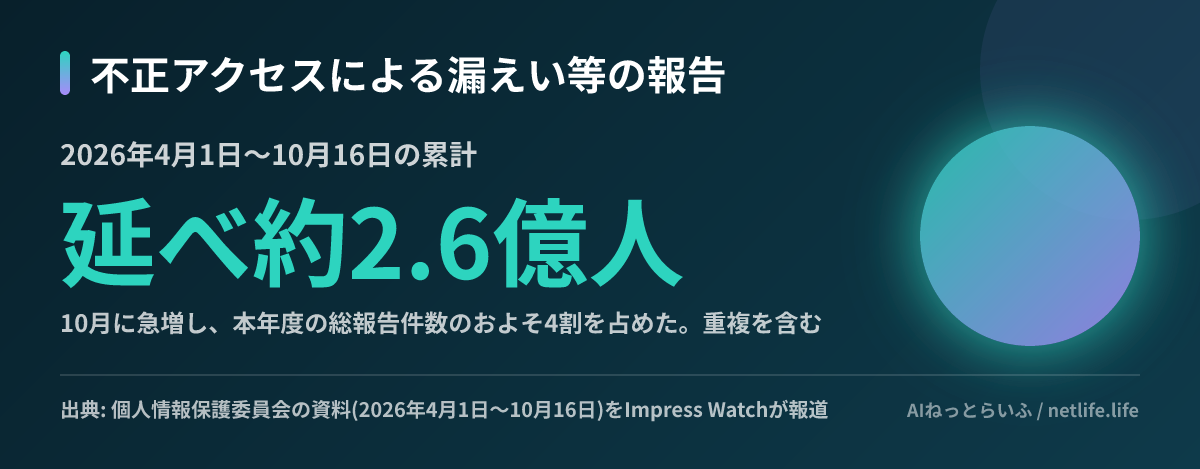
2026年の秋は、国内企業の情報流出が異例の頻度で公表された時期として記憶されることになりそうです。9月から11月初めまでの約2か月で、大規模な情報流出(またはその可能性)を公表した企業は、主なものだけで15社にのぼります。個人情報保護委員会の資料によると、2026年4月1日から10月16日までに不正アクセスで漏えい等が報告された人数は延べ約2億6,000万人に達し、10月だけで本年度の総報告件数のおよそ4割を占めました(Impress Watch)。この記事では、15社の事案を会社ごとの詳しい記事にまとめたうえで、全体を一覧にしています。
数字で見る2026年秋
個人情報保護委員会の「延べ約2億6,000万人」は日本の人口の2倍を超えますが、複数のサービスの報告を足し合わせた累計で、同じ人が重複して数えられていると考えられます。また、この集計には佐川急便の最大約5,323万件は含まれていません。東京商工リサーチの調査では、上場企業で100万件以上の個人情報漏えいは2026年だけで10件(10月5日時点)と、2025年1年間の6回をすでに大きく上回っています(東京商工リサーチ)。
15件の一覧
件数の大きい順に並べています。各社の数字は「確定」と「可能性」、人数と延べ件数が混在しているため、単純な比較はできません。会社名のリンク先で、経緯、流出した情報、会社の対応、公式発表の一覧を確認できます。
- 佐川急便 — 最大約5,323万件(可能性・重複を含む)。お荷物問い合わせサービスへの不正アクセス。9月30日に第1報
- ユミルリンク(Cuenote FC) — 延べ51,628,280件。メール配信基盤のライブラリの脆弱性。JR東海やりそなグループなど利用企業に波及
- 良品計画(MUJIアプリ) — 最大約2,726万件(可能性)。第二報でMUJI Card番号全桁約109万件も対象に
- Helpfeel(Gyazo) — ユーザー約2,362万件と画像メタデータ約4.9億件。アップロードサーバーの脆弱性
- ソースネクスト — 22,519,960件(可能性)。会員情報取得APIの不正利用。パスワードも対象
- skyticket(アドベンチャー) — 約1,464万件。続報で銀行口座32,341件、カード情報の流出も
- カプコン(CAPCOM ID) — 全世界11,774,247件(確定)。196件はパスワードを不正変更
- バーガーキング公式アプリ(ビーケー・ジャパン) — 約1,118万件。氏名、電話番号、生年月日など
- 焼肉きんぐ公式アプリ(物語コーポレーション) — 10,788,963件。登録者のほぼ全員分
- 第一興商 — 約872.4万件(おそれ)。委託先の従業員PC1台のマルウェア感染
- タイムズカー(パーク24) — 6,628,007件と本人確認書類画像1,464,800件。Webシステムの脆弱性
- 銀のさら・釜寅・すし上等(ライドオンエクスプレスHD) — 最大約650万件(可能性)。サーバー運営会社へのランサムウェア攻撃
- ブックオフ — 6,383,279人(会員データ6,427,735件)。退会者も含む
- ヤマト運輸(クロネコ代金後払い) — 約526万件の持ち出しを確認。商品明細も含む
- GMO(お名前.com デスクトップクラウド) — 影響の可能性があるサーバー26,739件。取引口座の不正取引と脅迫。11月2日に記者会見
なお、KDDIのISP向けメールシステムで約1,223万件のメールアドレスが漏えいした件は、公表が2026年7月のため、この一覧には含めていません。
共通するパターン
15件を並べると、いくつかの共通点が見えてきます。
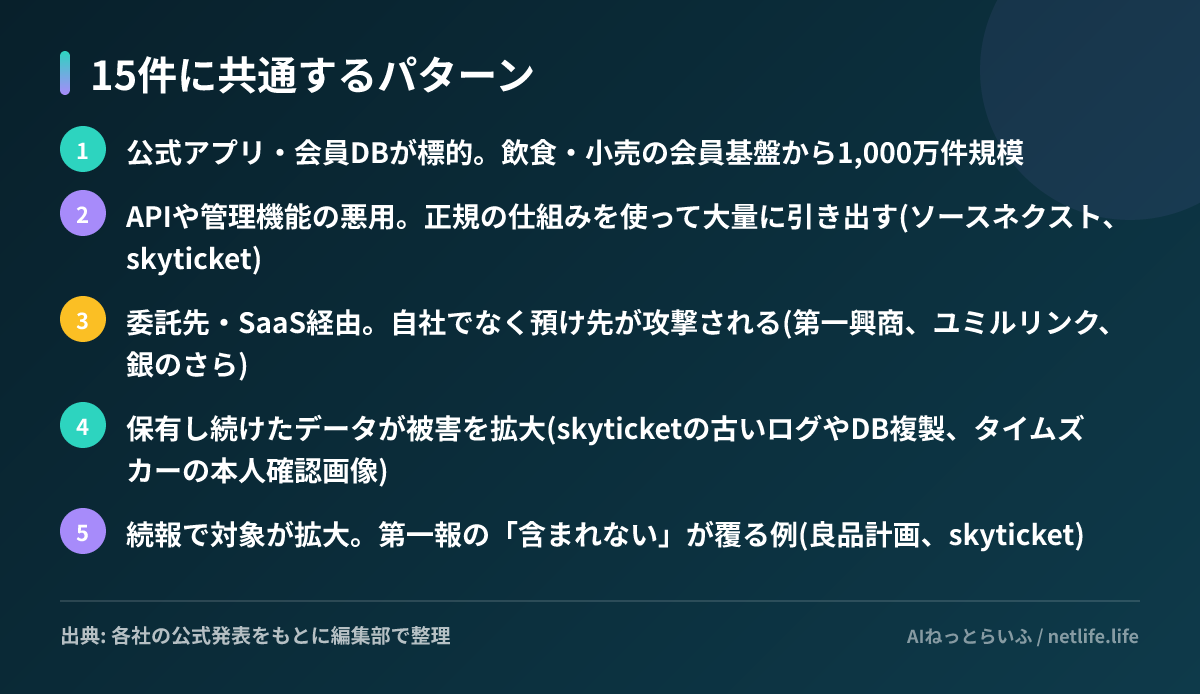
とくに重要なのは3点目です。第一興商は委託先のPC1台、銀のさらはサーバーの運営会社、ユミルリンクは多くの企業が使うメール配信基盤が攻撃されました。利用者から見ると、契約しているのは自分が使ったサービスだけでも、情報はその先の委託先や基盤サービスにも置かれています。また、侵入経路を具体的に公表した企業は少数で、多くは「二次被害の防止」を理由に手口の詳細を控えています。
記者会見については、本記事で確認できた範囲では、経営トップが会見を開いたのはGMOインターネットグループ(11月2日、3時間超)だけでした。他の14社は書面での発表と続報の更新で対応しており、会見の開催は確認できていません。
利用者と企業がやるべきこと
利用者にとって、今回の15件から言える最も実用的な対策は3つです。1つ目は、パスワードを使い回さないことです。ソースネクストのようにパスワードそのものが対象になった例もあり、1か所の流出が他のサービスへの不正ログインにつながります。2つ目は、実在の企業名を名乗るSMS・メールのリンクを開かないことです。氏名、住所、電話番号、購入履歴まで揃った情報が出回っている前提で、「本物らしい」連絡ほど疑ってください。3つ目は、カード明細と口座の入出金を定期的に確認することです。
企業の側では、委託先やSaaSに預けているデータの棚卸しと、使い終わったデータの削除、そして身分証画像のような高リスクなデータを「そもそも持たない」設計が問われています。タイムズカーは本人確認書類の画像を保有しない運用に切り替えました。被害の大きさを左右したのは、攻撃の巧妙さよりも、保管していたデータの量だった事案が少なくないと考えられます。
公式発表と関連リンク
- Impress Watch:2026年度の情報漏えい被害、2.6億人を超える
- 東京商工リサーチ:上場企業「個人情報漏えい」、過去最悪ペース
- 各社の公式発表へのリンクは、上の一覧から各社の記事を開いて確認できます