
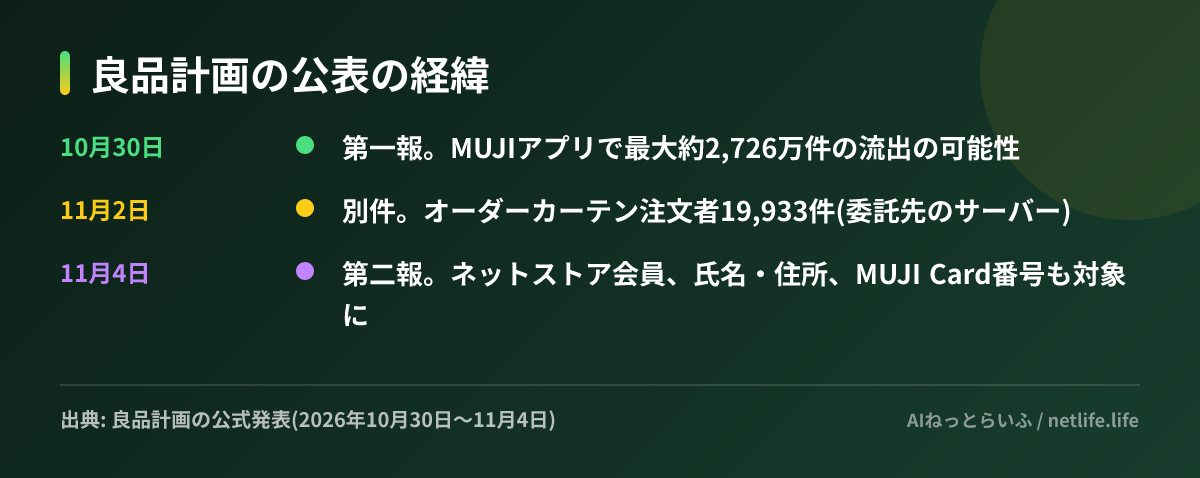
無印良品を展開する株式会社良品計画は2026年10月30日、公式アプリ「MUJIアプリ」への外部からの不正アクセスにより、退会者を含む最大約2,726万件のお客さま情報が流出した可能性があると公表しました。当初は「メールアドレス・生年月日・性別のみで、氏名や住所、カード情報は含まれない」としていましたが、11月4日の第二報で対象を広げ、一部の人の氏名・住所・電話番号や、クレディセゾンが発行する「MUJI Card」のカード番号全桁も含まれると訂正しました。第一報の「含まれない」を前提に安心していた人ほど、確認し直す必要があります。
何が起きたのか
第一報によると、良品計画は外部からの不正アクセスを検知し、該当箇所へのアクセスの遮断と修正を行いました。侵入経路や攻撃の発生日、検知日は公表されていません。第二報では、対象にMUJIアプリを使っていない無印良品ネットストアの会員も含まれることが分かりました。
これとは別に、11月2日にはオーダーカーテンの注文者の情報流出の可能性も公表しています。こちらは業務の委託先(MNインターファッション)がさらに利用していたナノテック社のサーバーへの不正アクセスで、10月19日に痕跡があり、28日に確認されたものです。
流出した可能性のある情報
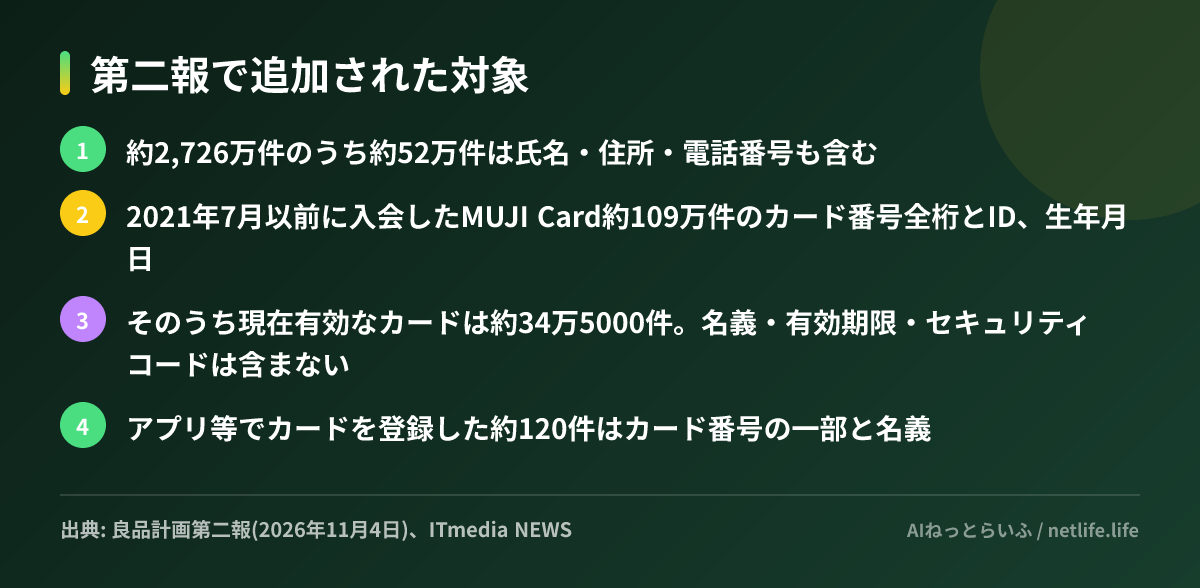
第一報で示されたのは、メールアドレス、生年月日、性別の3項目、最大約2,726万件です。第二報で追加された内容は、報道によると次のとおりです(ITmedia NEWS)。
オーダーカーテンの件は、2018年4月10日から2022年1月25日に注文した顧客の氏名、住所、電話番号、注文情報、配送先住所の19,933件(重複を含む)で、カード情報とメールアドレスは含まれません。いずれの件でも、ダークウェブなどへの流出や悪用による被害は確認されていないとしています。
会社の対応と記者会見
MUJIアプリとネットストアは停止しておらず、通常どおり利用できるとしています。対象者にはメールまたは郵送で順次個別に連絡し、良品計画が連絡先を把握していないMUJI Card会員にはクレディセゾンから連絡します。クレディセゾンは不正利用の監視を強化し、カードの再発行を希望する会員の相談を受け付けています。再発防止として、開発会社・関係会社と協力したセキュリティ対策と監視体制の強化を挙げています。
記者会見の開催は確認できていません。個人情報保護委員会や警察への報告についても、公式発表では具体的に触れられていません。
利用者がやるべきこと
MUJI Cardを2021年7月以前に作った人は、まず利用明細に身に覚えのない請求がないかを確認し、不安があればクレディセゾンに再発行を相談してください。有効期限やセキュリティコードは含まれないとされていますが、カード番号全桁が流出した可能性がある以上、再発行が最も確実な対策です。メールアドレスと生年月日が揃って漏れた可能性があるため、良品計画やカード会社を名乗るメールのリンクは開かないようにしましょう。良品計画は、メールや電話でカード情報を尋ねることはないとしています。
公式発表と関連リンク
- 第一報(2026年10月30日)
- オーダーカーテンに関するお客さま情報の流出の可能性について(11月2日)
- 第二報(2026年11月4日)
- クレディセゾンのお知らせ(MUJI Card)
- ITmedia NEWS:MUJI Card番号全ケタ約109万件漏えいか
2026年秋の国内の情報流出は15社のまとめ記事で一覧にしています。


