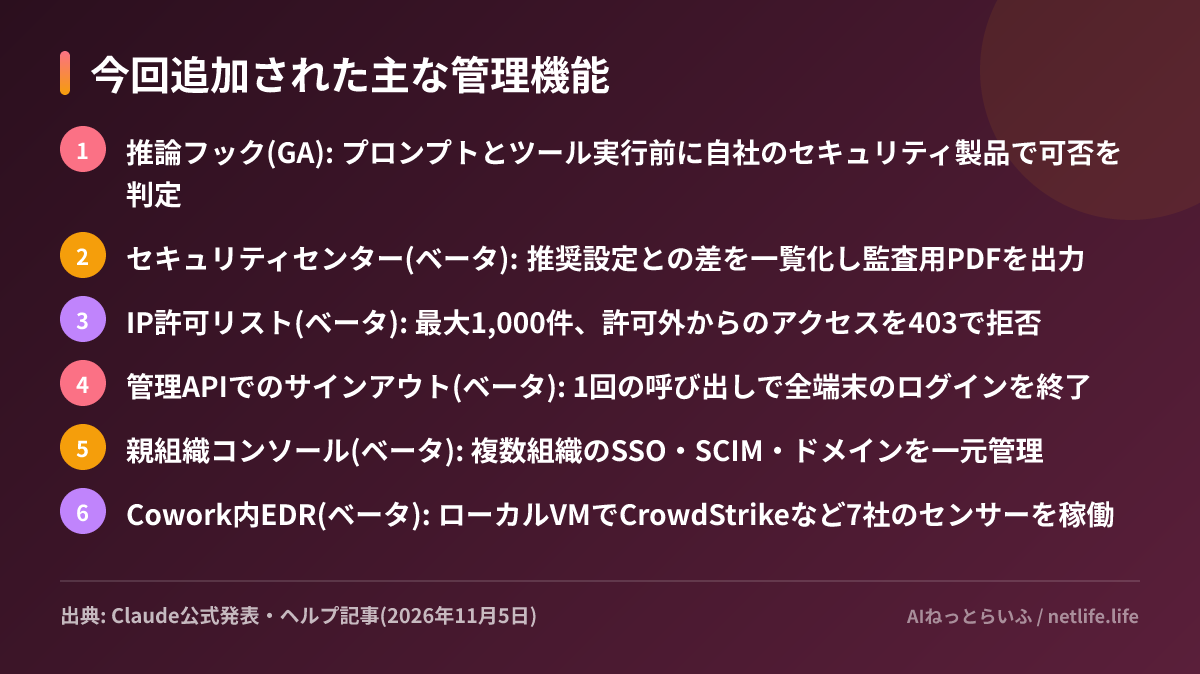
Anthropicは2026年11月5日(米国時間)、法人向けプラン「Claude Enterprise」の管理・セキュリティ機能をまとめて発表しました。社員がClaudeに送るプロンプトや、エージェントが実行しようとする操作を自社のDLP(データ損失防止)製品で事前に検査できる「推論フック(inference hooks)」が一般提供(GA)になり、設定の監査画面「セキュリティセンター」、IP許可リスト、デスクトップ版Coworkの仮想マシン内でEDR(端末の不審な動きを検知する製品)を動かす機能などがベータで加わりました。Claudeを全社展開している、あるいは情報システム部門の承認待ちで止まっている企業に関係するニュースです。
何が追加されたのか
発表の中心は「設定が適切か見える化する」「データの出入りを既存の製品で検査する」「アクセス元を絞る」の3点です。
推論フック
推論フックは、Claudeが推論を始める前にプロンプトを、ツールを実行する前にその呼び出し内容を、企業側が用意したHTTPSのサーバーへ送って「許可/拒否」を受け取る仕組みです。1つの設定でclaude.ai(Web・デスクトップ・モバイル)、Cowork、Claude Code、Claude for Microsoft 365、Claude in Chromeなどをまとめて対象にできます。拒否されたリクエストはモデルに届かず、利用者には理由と管理者のメッセージが表示されます。
判定の待ち時間は既定で5秒です。サーバーが落ちたり時間切れになったりした場合に「止める」か「検査なしで通す」かは組織が選びます。いきなり全員に適用せず、記録だけ取るシャドーモードや、適用する利用者の割合を段階的に上げる設定も用意されています。一方で、判定は許可か拒否の二択で、機密部分だけを伏せ字にするような書き換えはできません。添付ファイルは抽出済みのテキストとメタデータだけが送られ、画像だけの内容は検査されない点も明記されています。なお、ツール実行前の検査は「Validate tool calls」を有効にしたときだけ動きます。
セキュリティセンターとIP許可リスト
セキュリティセンターは、組織の設定をAnthropicの推奨構成と比べ、チャット・Cowork・Claude Codeごとに合格・不合格を並べる画面です。リスクを受け入れた項目の記録を残せ、監査人向けのPDFレポートも出力できます。ただしAnthropicは「認証や法令順守の保証ではない」と断っています。
IP許可リストは、IPv4/IPv6のアドレスかCIDRを最大1,000件まで登録でき、反映には最大15分かかります。対象はclaude.ai、デスクトップとモバイルのアプリ、ClaudeアカウントでログインしたClaude Code、Coworkなどです。Amazon BedrockやGoogle Cloud経由の利用は対象外です。あわせて、管理API(Admin API)を1回呼び出すだけで、特定の社員をすべてのブラウザと端末からサインアウトさせる機能もベータで加わりました。退職や端末紛失の際に使う想定ですが、APIキーや実行中のクラウドセッション、スケジュール実行は止まらない点に注意が必要です。
なぜ今これを出したのか
Claudeの使われ方が、チャットで質問する段階から、Coworkのように利用者のパソコン上でコマンドやコードを実行する段階に移っています。Anthropic自身が、Coworkは利用者の端末の隔離された仮想マシンでシェルコマンドを動かすため、セキュリティ担当から「端末のほかの場所と同じ可視性がほしい」という要望があったと書いています。エージェントの実行環境が端末上の死角になると、偽のClaude Code拡張がSSH鍵を仕込んだ事例のような問題も見つけにくくなります。
もう1つは導入審査の壁です。大企業がAIツールを全社展開するとき、DLPとの連携、接続元の制限、監査証跡の3点は、情報システム部門のチェックリストでほぼ必ず問われます。今回の機能はその項目を埋めにいくもので、OpenAIやMicrosoftの法人向け製品との比較で弱点とされないための整備だと考えられます。
日本の企業にとっての意味
国内でも、生成AIの全社導入の条件として「社外秘情報の入力を技術的に防げること」を挙げる企業は多く、運用ルールと誓約書だけで対応しているケースも見られます。推論フックが一般提供になったことで、すでに使っているDLP製品の判定をClaudeにも適用する道ができました。ただし発表とドキュメントでは、フックに対応するセキュリティ製品名は示されていません。社内のDLP製品が対応するかは、ベンダーへの確認が必要です。
EDR連携の対象としてヘルプ記事に挙がっているのはCrowdStrike、Evoke Security、Neo、Palo Alto Networks、Pluto Security、SentinelOne、Taniumの7社です。Claude Desktop 4.4212.0以降が必要で、ベータ期間中は追加料金はかかりません。対象はTeamとEnterpriseプランで、クラウド上のCoworkセッションは含まれません。
次にやること
- Enterpriseのオーナー権限で「Security posture」画面を開き、不合格の項目と現在値を確認する
- 自社のDLP・EDRベンダーに、Claudeの推論フックやCowork内センサーへの対応状況を問い合わせる
- 推論フックを入れる場合は、まずシャドーモードで誤検知の量を測り、障害時に「止める」か「通す」かを業務への影響と合わせて決めておく