
パーク24株式会社は2026年10月23日、連結子会社のタイムズモビリティが運営するカーシェア「タイムズカー」のWebシステムへの不正アクセスについて、フォレンジック調査を終えた最終的な件数を公表しました。氏名、住所、生年月日、運転免許情報などで外部送信の痕跡が確認されたのは6,628,007件。さらに、会員登録時に提出された運転免許証などの本人確認書類の画像1,464,800件でも外部送信の痕跡が確認されました。画像は暗号化されていましたが、同社は将来の復号の可能性を完全には否定できないとしています。
何が起きたのか
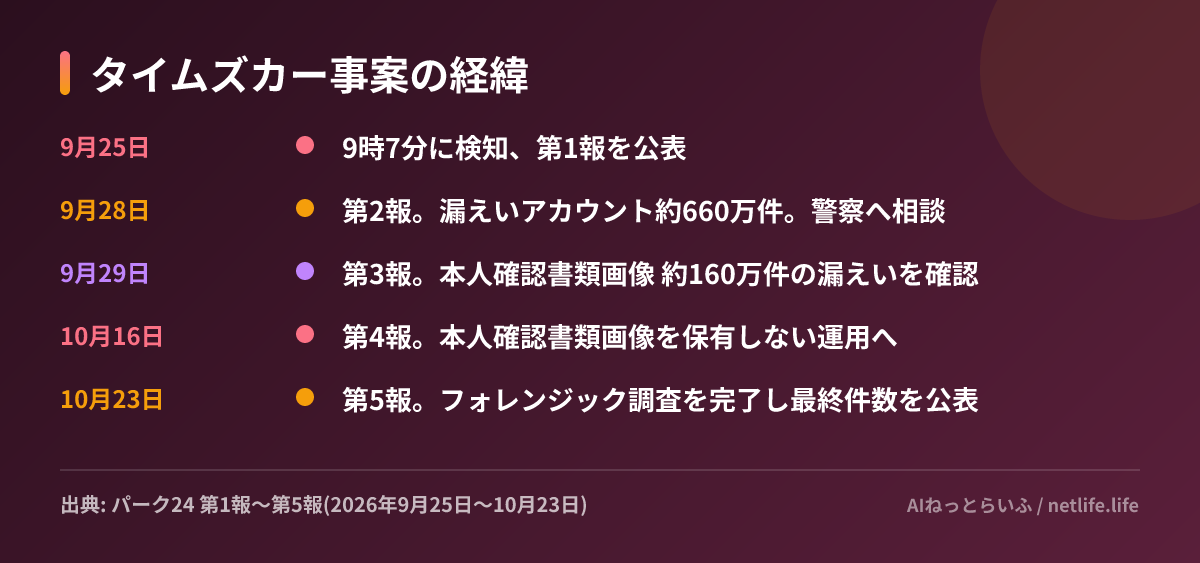
9月25日9時7分に不正アクセスを検知し、26日7時25分までに侵入経路を遮断しました。最終報告では、原因を「Webシステムに存在した脆弱性が悪用されたことにより発生したもの」と判断しています。攻撃者はシステムに侵入したあと情報を探し、データベースとファイル領域にアクセスしました。攻撃手法の詳細は、二次被害を防ぐ観点から公表を控えるとしています。
漏えいした情報
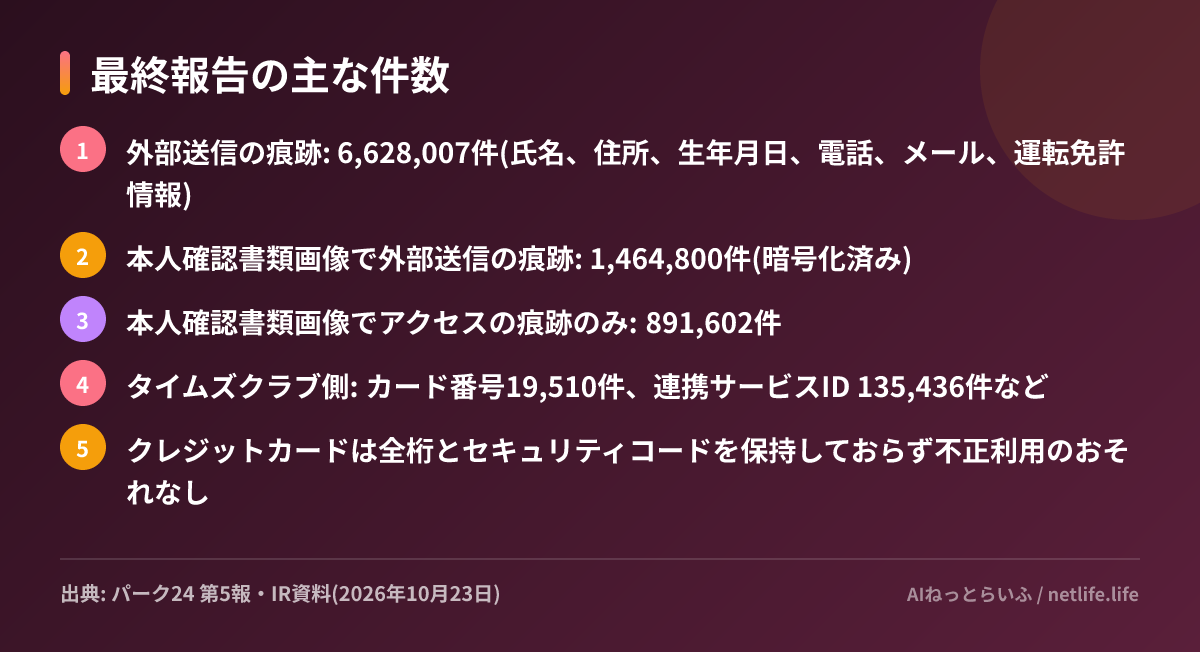
本人確認書類画像には、運転免許証のほか、公共料金の請求書などの現住所確認書類、学生プランの学生証、家族プランの家族確認書類が含まれます。カーシェアは免許証の確認が必須のため、多くの会員が画像を提出していました。パスワード(ハッシュ化)の外部送信は4件です。情報が売買・公開された事実は確認されていません。
会社の対応と記者会見
パーク24は、侵害経路への対策、同じ構成のシステムの点検、監視・検知の強化を実施しました。本人確認書類画像については保有ルールを改め、会員登録の完了後は画像を保有せず、保有中の画像は10月末までに削除するとしています。画像への外部送信やアクセスの痕跡が確認された会員には、3,000円相当の現金または金券をお見舞いとして渡す方針で、内容と方法は検討中です。個人情報保護委員会への報告、警察への相談、国土交通省への一報を行い、ダークウェブを含む情報流通の監視を続けています。社外取締役を中心とした調査委員会で内部統制とガバナンスを検証し、強化策を年内をめどに公表するとしています。業績予想も修正しました。記者会見の開催は、読める範囲の発表では確認できていません。
利用者がやるべきこと
タイムズカーの会員と元会員は、運転免許証の情報と住所が知られている前提で行動してください。免許証の画像は、他のサービスでの本人確認やなりすましの材料になり得ます。パーク24やタイムズを装ったメール、SMS、電話のリンクは開かず、パスワードや認証コードを入力しないことが基本です。同社がメール等でパスワードやカード情報を尋ねることはありません。身に覚えのない契約やローンの連絡が来た場合は、すぐに相手先に確認しましょう。
公式発表と関連リンク
2026年秋の国内の情報流出は15社のまとめ記事で一覧にしています。


