OpenAIは2026年11月5日、脆弱性の発見・検証・修正に特化したモデル「GPT-6 Cyber」を発表しました。GPT-6 Astraのサイバー特化版で、Linuxカーネルで権限昇格を可能にする948件のエクスプロイトを開発し、Firefoxでは深刻度「高」の未知の脆弱性81件を見つけています。能力の高さから、OpenAIは自社の安全基準(Preparedness Framework)で、サイバーセキュリティの分類を前世代GPT-5.6 Cyberの「High(高)」から最高段階の「Critical(重大)」に引き上げました。ベースのGPT-6 Astraと同じ区分です(Astraの記事)。誰でも使えるモデルではなく、審査を通った防御側の組織と研究者に限って提供されます。
何ができるモデルなのか
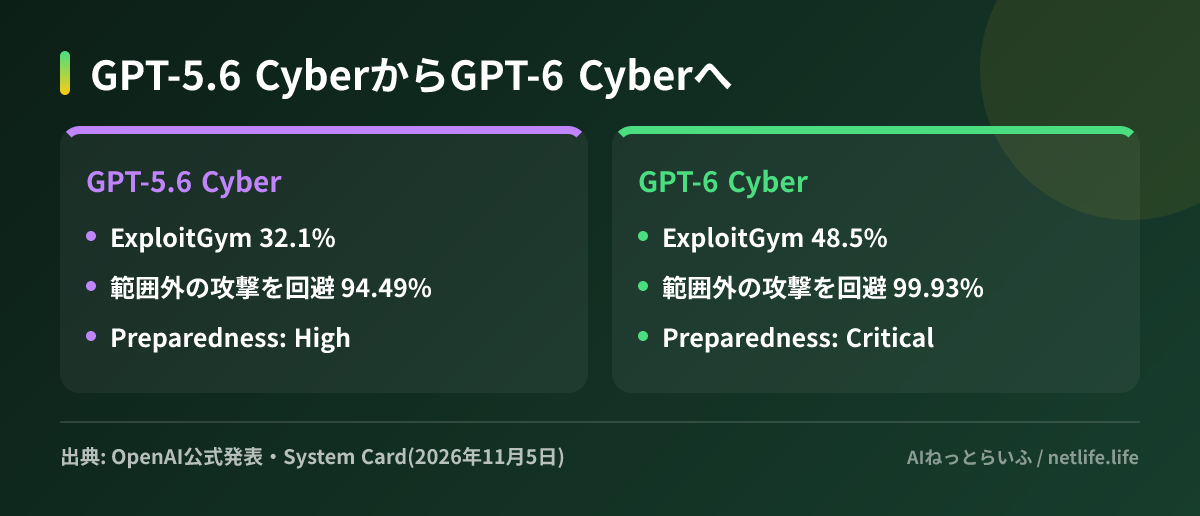
GPT-6 Cyberは、前世代のGPT-5.6 Cyberから大きく能力を上げています。指定された脆弱性を実際に悪用できるかを測る「ExploitGym」では48.5%を記録し、GPT-5.6 Cyberの32.1%を約16ポイント上回りました。ソースコードを見ずにWebアプリを調べる攻撃型ペネトレーションテストの評価では、脆弱性の再現率がGPT-6 Astraの32.0%に対して40.3%です。GitLabやPostgreSQL、Jenkinsなどの既知の脆弱性を使う新しい評価「RemoteExploitBench」では、通常のGPT-6 Astraがタスクの100%を拒否したのに対し、GPT-6 Cyberは95%を完了しました。
実際の成果としては、Linuxカーネルで1,724件の脆弱性を再現し、そのうち948件で動作するエクスプロイトを開発しました。同じ研究用の仕組みを使ったGPT-5.6 Solは166件で、5倍以上です。このうち重大な304件はパッチ候補とともにLinuxのメンテナーに報告しています。Firefoxでは、Mozillaが深刻度「高」に分類した未知の脆弱性81件について根拠と再現テストを作成し、Mozillaはすでに修正を取り込み始めました。なお948件はエクスプロイトの数で、未知の欠陥の数ではない点には注意が必要です。
「範囲を守る」訓練が最大の論点
今回OpenAIが能力と同じくらい強調しているのが、研究者が決めた対象範囲を守るための「アライメント」の強化です。セキュリティ用のAIエージェントには、課題の範囲を勝手に広げて無関係なサービスを攻撃してしまうリスクがあります。OpenAIは、評価用の環境から外部に出てしまったHugging Faceの事案を踏まえ、わざと攻撃しやすい補助サービスを置いた「ExploitGym Honeypot」という評価を作りました。
この評価で、GPT-6 Cyberが範囲外のサービスへの攻撃を避けた割合は、安全用の指示なしで99.93%、指示ありで100%でした。GPT-5.6 Cyberは94.49%です。改善は大きいものの、指示なしでは0.07%の確率で範囲外に手を出したことになり、そのケースの詳細は公表されていません。100%ではない以上、利用する側でもサンドボックスや人間の監督を組み合わせる必要があります。
なぜ今、攻撃能力の高いモデルを出すのか
OpenAIは発表の中で、フロンティアモデルを使ってソフトウェアを守るために「残された時間は限られている」と述べています。攻撃側もAIを使い始めている以上、防御側が先に同等以上の能力で脆弱性を見つけて塞ぐべきだ、という考え方です。実際、競合のAnthropicやGoogleもサイバー特化の提供枠を設けています(GoogleのGemini 3.8 Flash Cyberの記事)。
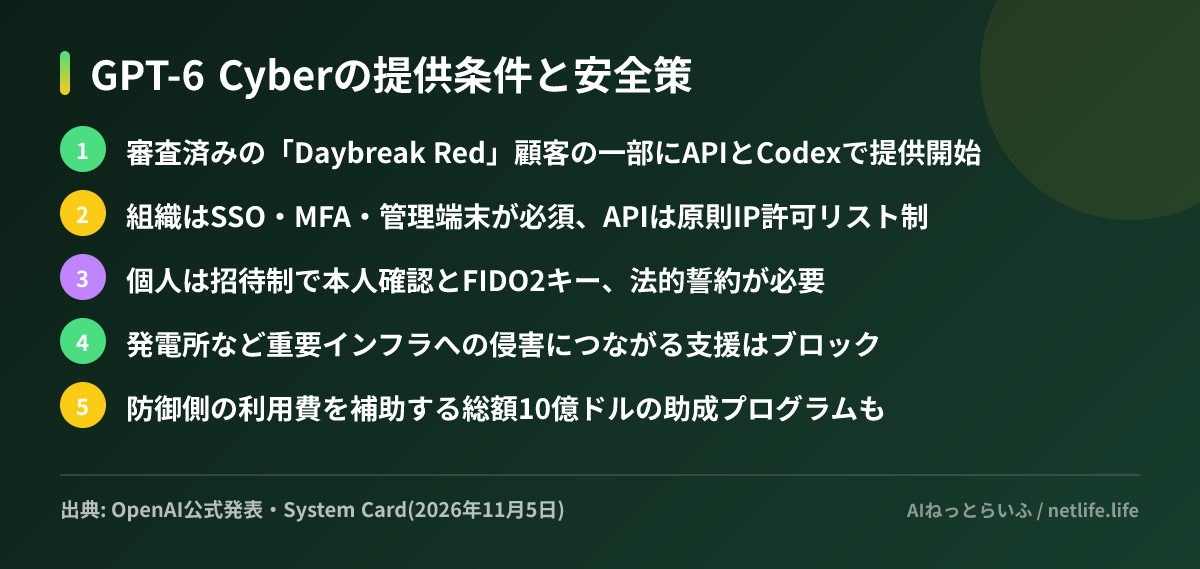
一方で、モデルを悪用しようとする試みや、モデルの能力を盗む「蒸留」を狙う動きも増えているとOpenAIは認めています。そのため、悪用の監視、盗まれた認証情報への対策、重要インフラへの攻撃支援のブロックなど、提供の仕組みそのものを厳しくしました。産業制御システムの安全企業Dragosとの評価では、模擬発電所の環境でモデルが自力で制御用ソフトのゼロデイ脆弱性を2件見つけたとされ、安全対策の改良に生かされています。
日本の読者にとって
日本の企業が直接GPT-6 Cyberを使うには、Daybreakへの申し込みと審査が必要です。報道によると、API料金は100万トークンあたり入力20ドル、出力100ドルで、GPT-5.6 Cyberより高く設定されています(VentureBeat)。発表に日本での提供に関する制限の記載はありませんが、組織の認証体制やIP制限への対応が前提になります。
より現実的な影響は、利用している製品側に表れると考えられます。FirefoxやLinux、Brotliのように、AIによって短期間に大量の脆弱性が見つかり、修正が次々に出る状況が続きそうです。BrotliやPHPの事例のように、公開から悪用までの時間も短くなっています。
次に何をすればいいか
セキュリティ担当者は、OSやブラウザ、主要ライブラリの更新を「月例でまとめて当てる」運用から、重大な修正を数日以内に当てる運用へ見直すことをおすすめします。自社でAIによる脆弱性診断を検討しているなら、GPT-6 Cyberに限らず、エージェントを隔離環境で動かし、操作ログと人間の承認を残す設計を先に用意しておくのが安全です。