
ヤマト運輸株式会社は2026年10月16日、通販の支払いに使われる「クロネコ代金後払いサービス」への不正アクセスについて調査結果を公表しました。セキュリティ専門機関の協力を得て調べた結果、利用者の氏名、住所、電話番号、商品明細など約526万件が不正に持ち出されたことが判明しています。「可能性」ではなく、持ち出しを確定させた公表です。対象は2018年10月から2026年9月までの約8年分で、この期間にネット通販の支払いでクロネコ代金後払いを選んだ人は、含まれている可能性があります。
何が起きたのか
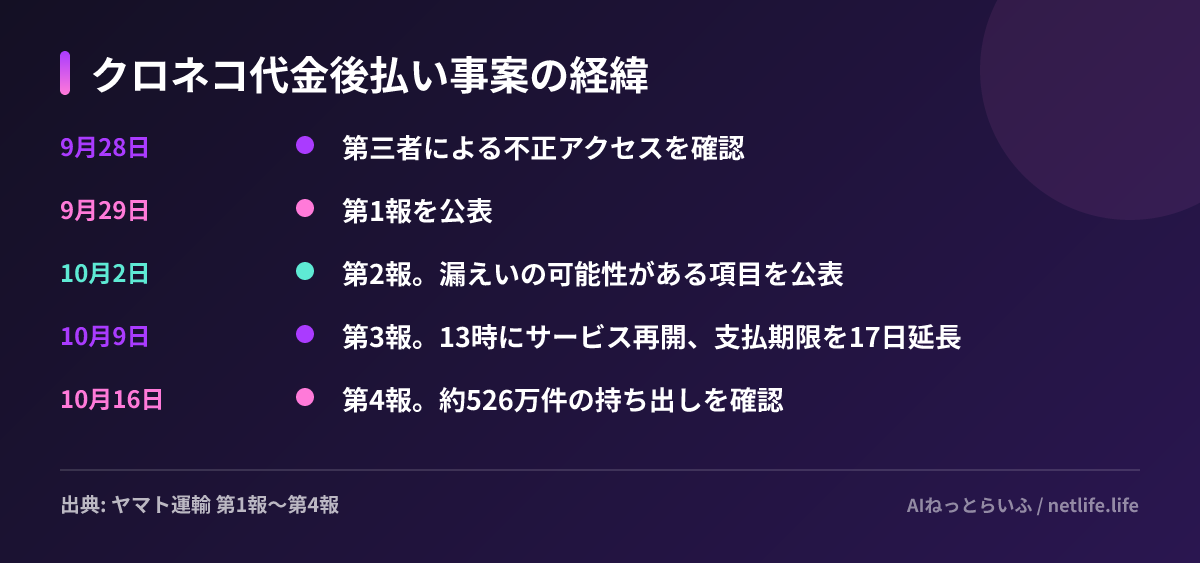
ヤマト運輸は9月28日に第三者による不正アクセスを確認し、翌29日に第1報を公表してサービスを止めました。10月2日の第2報で漏えいの可能性がある項目を示し、10月9日13時にサービスを再開しています。侵入経路と攻撃手法は公表されていません。
持ち出された情報
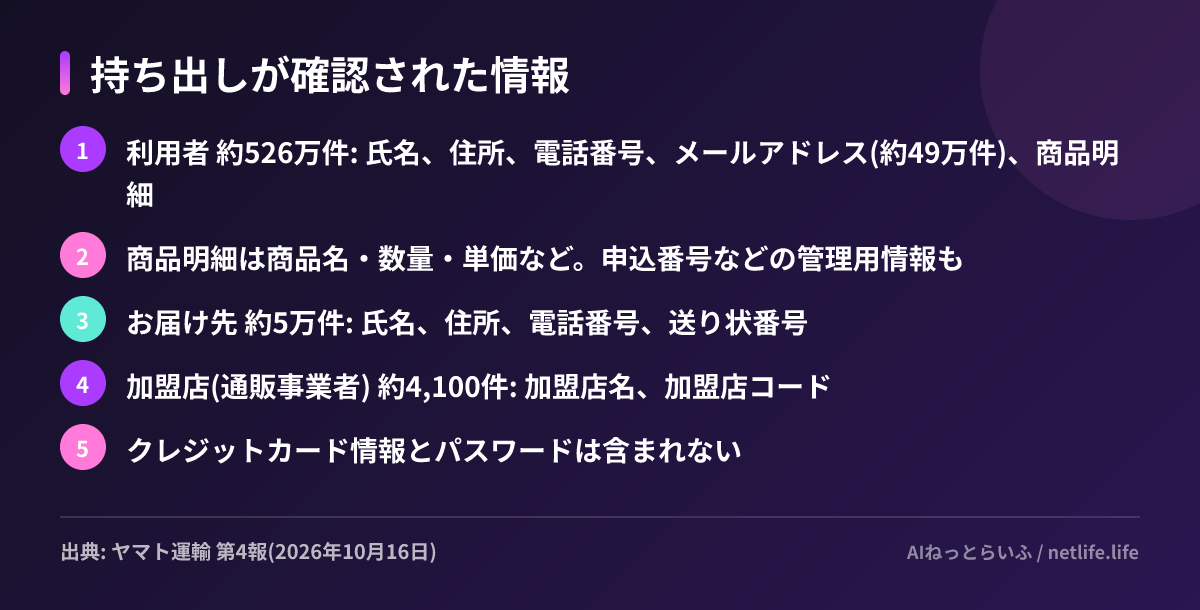
見落とせないのは「商品明細」です。何をいくつ買ったかが氏名・住所と結びついて漏れており、購入した商品によっては知られたくない情報が含まれます。第2報で可能性を示していた「請求金額」「債権残高」「社員の氏名」は、持ち出しが確認されませんでした。会員サービス「クロネコメンバーズ」や法人向けの「ヤマトビジネスメンバーズ」など、他のサービスからの持ち出しも確認されていません。
会社の対応と記者会見
ヤマト運輸は外部からのアクセスを制限し、個人情報保護委員会に報告しました。9月28日以降に支払期限を迎える払込票は、期限を17日延長しています。対象者には個別に連絡し、連絡が難しい人には第4報の公表をもって通知に代えるとしています。現時点で情報が不正利用された二次被害は確認されていませんが、心当たりのないメールやSMS、不審な電話についての問い合わせは寄せられているとしています。再発防止は、実施済みの対策に加え、外部専門機関の助言を受けた中長期的な対策を進めるとしており、具体策は示されていません。補償と記者会見は確認できていません。
利用者がやるべきこと
2018年10月以降にネット通販で「クロネコ代金後払い」を使ったことがある人は、ヤマト運輸や購入した通販サイトを名乗る請求のSMS・メールに注意してください。購入した商品名まで知られている可能性があるため、「ご注文の◯◯の代金が未払いです」と具体的に書かれた偽の請求でも、本物と決めつけないことが大切です。支払いが必要かどうかは、手元の払込票か購入した通販サイトで確認しましょう。
公式発表と関連リンク
同じ物流業界の事案は佐川急便のまとめ、全体は15社のまとめ記事で整理しています。


