
スクリーンショット共有サービス「Gyazo」を運営する株式会社Helpfeel(京都市)は2026年9月16日、Gyazoへの不正アクセスにより、ユーザーに関するデータ約2,362万件と、画像に付随するメタデータ約4.9億件が流出したと公表しました。9月25日の第二報では、削除済み画像のメタデータ約1.74億件の流出も新たに確認しています。画像ファイルそのものの大量流出は確認されていませんが、非公開に設定した画像のファイル一覧が取得されており、一部が閲覧された可能性は否定できないとしています。仕事の画面を気軽にキャプチャして共有するツールだけに、何を撮っていたかで影響が大きく変わる事案です。
何が起きたのか
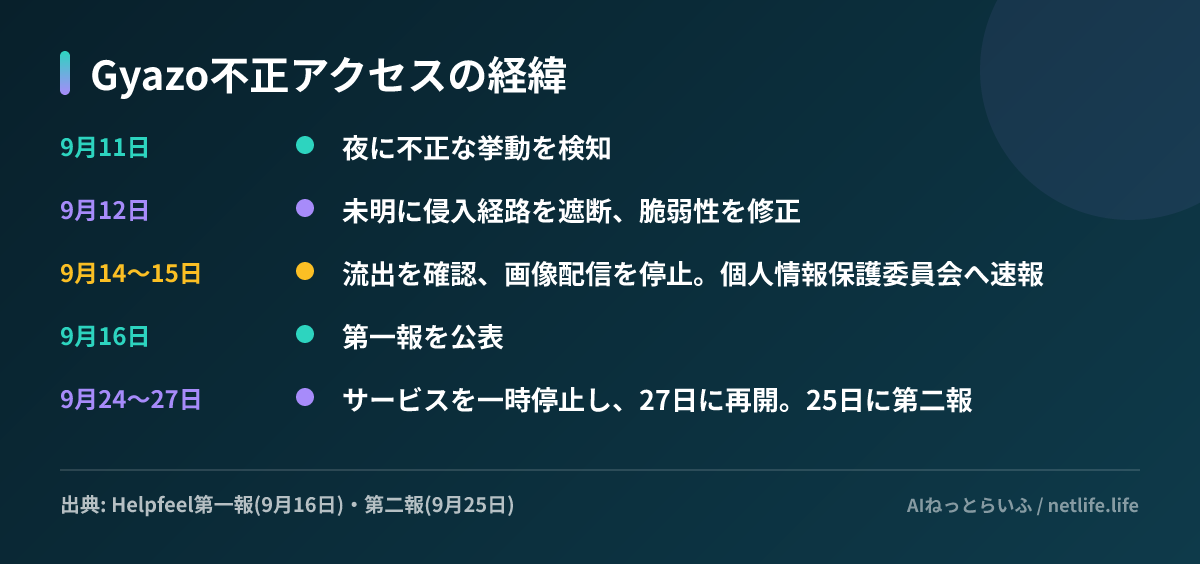
原因は、Gyazoの画像アップロードサーバーに存在した脆弱性です。第三者がこれを悪用して、Helpfeelのシステム上で任意のコマンドを実行していました。9月11日夜に不正な挙動を検知し、翌12日未明に侵入経路を遮断、同日中に脆弱性を修正しています。脆弱性の種類は公表されていません。
流出した情報
ユーザー情報約2,362万件の内訳は、メールアドレスを登録していない匿名ユーザーが約1,801万件(約76%)、メールアドレス登録ありが約562万件(約24%)です。すべての件数でメールアドレスが流出したわけではなく、項目はユーザーごとに異なります。
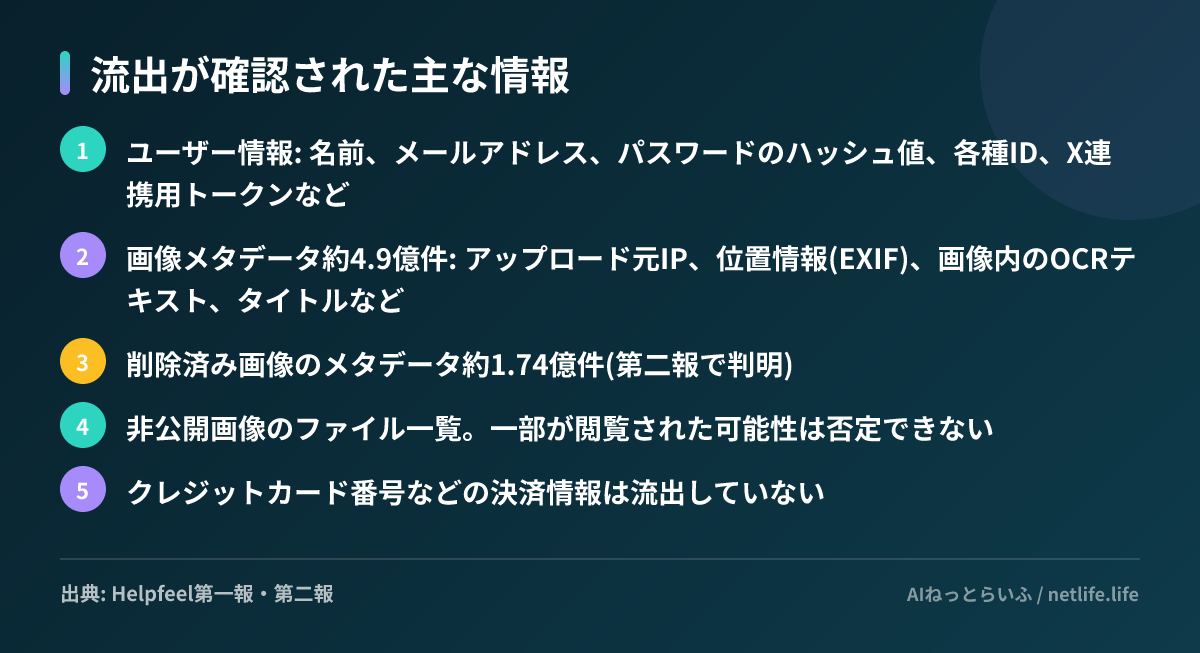
見落とされやすいのが「OCRテキスト」です。Gyazoは画像内の文字を読み取って検索できるようにしており、その文字情報がメタデータとして流出しています。社内システムや取引先とのやり取りを撮影していた場合、画像そのものが漏れていなくても、写っていた文字が漏れた可能性があります。X連携用トークンは、単体ではXアカウントへのログインや操作はできないことを確認し、無効化したとしています。第二報の時点で不正利用などの二次被害は確認されていません。
会社の対応と記者会見
Helpfeelは流出した認証関連情報を無効化し、9月24日にサービスを一時停止、27日に再開しました。再開後の画像は所有者本人だけが閲覧できる状態から段階的に戻す方針です。個人情報保護委員会への速報(9月15日)と総務省への報告に加え、海外のデータ保護当局にもGDPR等に基づいて報告しています。外部の専門機関によるフォレンジック調査を行い、認証・アクセス制御の見直し、監視体制の強化、開発者向けセキュリティ教育などを再発防止策として挙げています。同社の「Helpfeel」「Cosense」は別システムで、流出は確認されていません。記者会見の開催は確認できていません。
利用者がやるべきこと
まずGyazoのパスワードを変更し、同じパスワードを他のサービスで使っている場合はそちらも変えてください。そのうえで、過去にGyazoで撮った画像に、パスワード、顧客情報、社内の管理画面などが写っていなかったかを振り返ることをおすすめします。業務で使っていた場合は、情報システム部門への報告も検討してください。今後は、機密情報を含む画面の共有に外部のキャプチャサービスを使うかどうか、社内ルールを見直すきっかけにもなります。
公式発表と関連リンク
2026年秋の国内の情報流出は15社のまとめ記事で一覧にしています。


