
ソフトウェア販売のソースネクスト株式会社は2026年10月15日、自社サイトの「会員情報取得API」(システム同士で会員情報をやり取りするための仕組み)を第三者に不正利用され、22,519,960件のお客様情報が流出した可能性があると公表しました。対象にはメールアドレスとパスワード、氏名、住所、電話番号などが含まれます。さらに10月27日には、メール配信サービス「Cuenote FC」への不正アクセスによる別件の流出の可能性も公表しました。同じ月に、性質の異なる2つの経路から情報が漏れた形です。
何が起きたのか
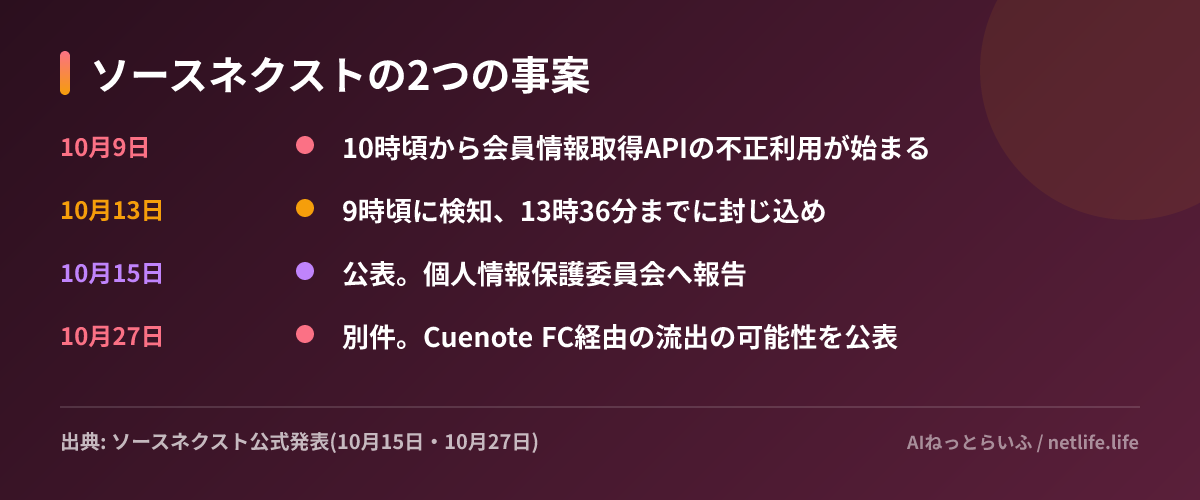
事後の調査で、10月9日の10時頃から会員情報取得APIが不正に利用されていたことが分かりました。同社が不正アクセスに気づいたのは13日の9時頃で、同日13時36分までに封じ込めを完了しています。つまり、検知までに約4日間、APIから情報が引き出され続けていたことになります。APIが悪用された具体的な方法や脆弱性は公表されていません。
流出した可能性のある情報
自社サイトの件で対象となる情報は、メールアドレス、パスワード、氏名、氏名カナ、住所、性別、電話番号、FAX番号、生年月日、会社名、役職名、部署名、加入サービスや登録日などの識別情報です。すべての人について全項目が流出したわけではないとしています。クレジットカード情報は対象システムに保存されていないため含まれません。
Cuenote FC経由の件は、メール配信用に登録されていたメールアドレスなどが対象で、件数と項目は確定していません。こちらはパスワードとカード情報を含まないとしており、10月15日の件とは関連がないと明記しています。Cuenote FCの事案全体についてはユミルリンクのまとめ記事を参照してください。
会社の対応と記者会見
ソースネクストは全システムの緊急点検を行い、セキュリティ対策、監視体制、情報管理体制を「抜本的に見直す」としています。会員にはログイン時にパスワードの再設定を求める措置をとり、登録メールアドレス宛てにお詫びと案内を順次送っています。外部の専門調査機関と連携して原因と影響を調べており、個人情報保護委員会への報告は10月15日に完了、所轄の警察署へは16日に被害を申告する予定としていました。専用のフリーダイヤルと問い合わせフォーム、よくある質問のページも用意しています。記者会見の開催は確認できていません。
利用者がやるべきこと
ソースネクストの会員は、次回ログイン時にパスワードを再設定してください。より重要なのは、同じメールアドレスとパスワードの組み合わせを他のサービスで使っている場合です。今回の対象にはパスワードが含まれているため、使い回している他のサービスのパスワードも変更しておく必要があります。氏名・住所・電話番号・会社名まで揃っている人は、ソースネクストを名乗るメールだけでなく、勤務先宛ての不審な連絡にも注意してください。
公式発表と関連リンク
2026年秋の国内の情報流出は15社のまとめ記事で一覧にしています。


