
メール配信サービス「Cuenote FC」を提供するユミルリンク株式会社は2026年10月26日の第2報で、同サービスの49システムから延べ51,628,280件の情報漏えいの痕跡を確認したと公表しました。Cuenote FCは多くの企業がメールマガジンや会員向け通知の配信に使っている基盤で、影響は1社にとどまりません。JR東海などのエクスプレス予約、りそなグループ、野村證券、バンダイナムコなど、利用企業側からの公表が続いています。メールを「受け取った側」の情報が、配信を委託した先から漏れた事案です。
何が起きたのか
公式発表によると、10月16日未明に不正アクセスを確認しました。攻撃者は「プログラム(ライブラリ)の脆弱性」を突いてサポート・品質管理担当者の認証情報を取得し、不正なプログラムを設置してデータベースからデータを出力していました。さらに、ログイン時のセッション情報を取得して他のシステムにも不正にログインしていたことが、その後の解析で分かっています。脆弱性やライブラリの具体名は公表されていません。
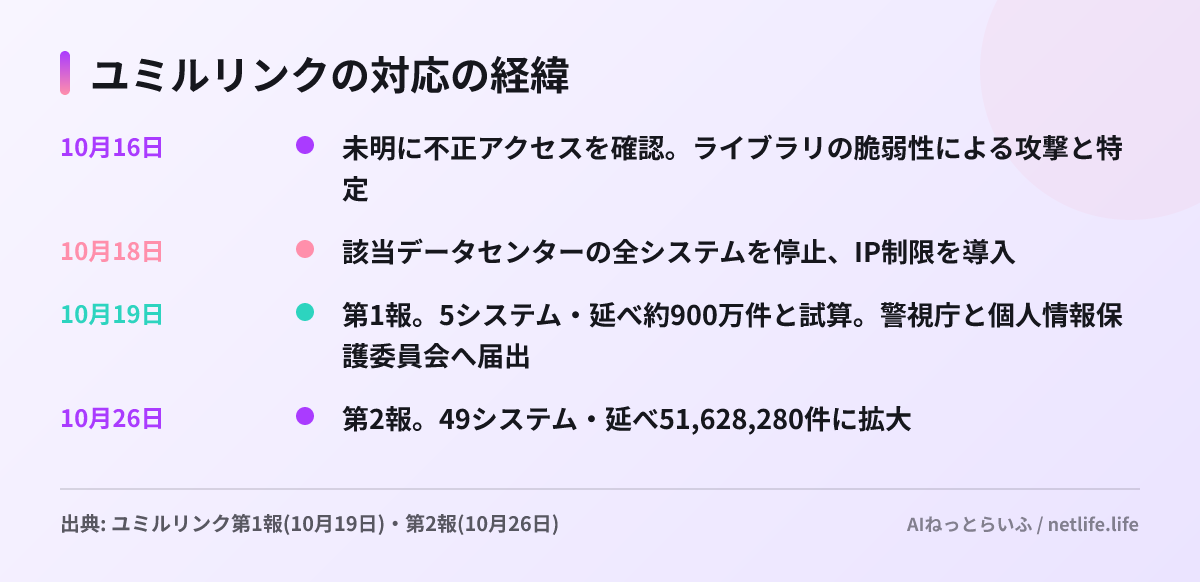
第1報の「約900万件」は5システム分の試算で、第2報で対象が49システムに広がりました。16システムは件数を調査中としており、延べ件数はさらに増える可能性があります。複数企業で共用するシステム(3システム)では漏えいの痕跡はなかったとしています。
流出した情報
漏えいが確認されたのは「メールアドレスなど」で、項目の詳細は利用企業ごとに異なるため調査完了後に報告するとしています。Cuenote FCには、配信先のアドレス帳(メールアドレス、氏名、都道府県、生年月日など企業が登録した項目)、配信記録、Webアクセス記録などが保存される仕組みです。延べ件数は人数ではなく、同じ人が複数の企業のリストに含まれていれば重複して数えられます。顧客管理システム「Cuenote BASE」でも、契約者の企業名、氏名、電話番号、メールアドレスなど190件が対象になったとしています。
影響を公表した利用企業・団体には、報道によると次のような名前があります(マイナビニュース、10月28日時点)。
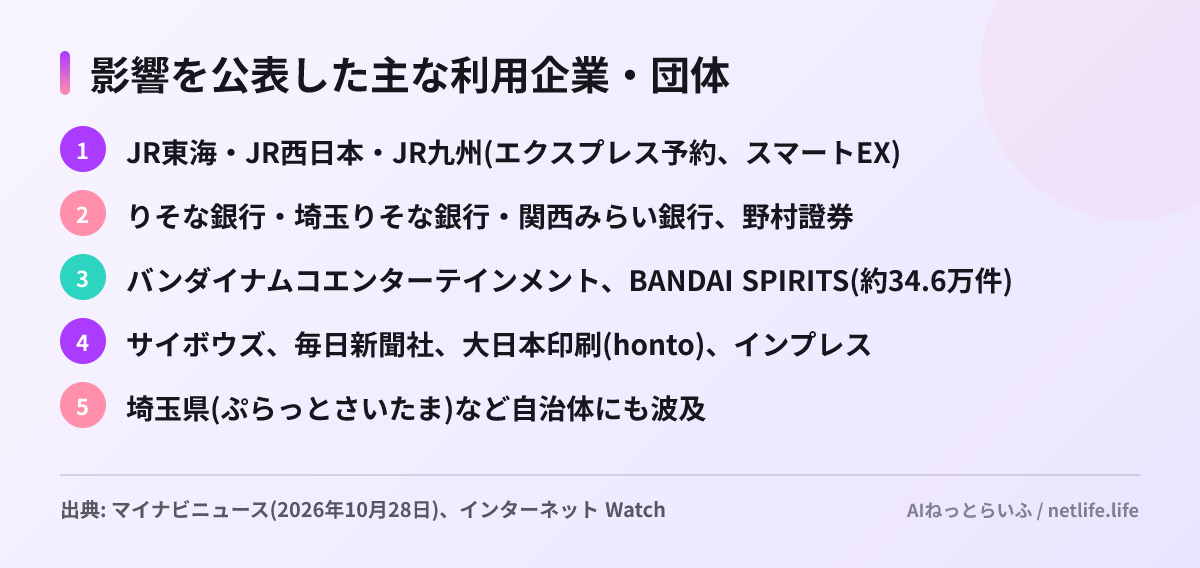
ソースネクストのように、自社サイトへの別件の不正アクセスとは「関連がない」と明記したうえで、Cuenote FC経由の影響を別途公表した企業もあります。
会社の対応と記者会見
ユミルリンクは10月18日に不正アクセスが起きたデータセンターの全システムを停止し、10月20日から予防的に止めていた他のシステムを順次再開しました。脆弱性の修正、担当者認証情報の削除、操作画面とAPIへのIP制限、不正プログラムの監視体制の導入を実施しています。届出は警視庁サイバー事案通報窓口と個人情報保護委員会(10月19日)、JIPDEC(10月20日)に行い、IPAには全容解明後に届け出る予定としています。外部のセキュリティコンサルティング会社が調査に協力しています。
二次被害として、同社のドメインを悪用し、セゾンカードなどを装った迷惑メールが複数確認されたと公表しました。一方で、漏えいした個人情報が不特定多数に公開された事実や、不正利用は第2報の時点で確認されていません。記者会見の開催は確認できていません。
利用者がやるべきこと
一般の利用者は、自分がメールマガジンや通知を受け取っている企業の発表を確認するのが現実的です。最も現実的なリスクはフィッシングメールで、実在する企業名を名乗り、「ご利用確認のお願い」といった件名で届く例が出ています。メール内のリンクは開かず、サービスには公式アプリかブックマークから入ってください。Cuenote FCを利用している企業の担当者は、管理画面のパスワード変更と二段階認証の設定が案内されています。
公式発表と関連リンク
- ユミルリンク 第1報(2026年10月19日)
- ユミルリンク 第2報(2026年10月26日)
- ユミルリンク 注意喚起:当社ドメインを騙った迷惑メール(10月20日)
- インターネット Watch:JR東海、りそなグループらが相次ぎ発表
- マイナビニュース:被害企業一覧
関連: ソースネクストの情報流出まとめ / 2026年秋の情報流出15件まとめ


