
航空券やホテル、バスなどの比較予約サイト「skyticket」を運営する株式会社アドベンチャーは2026年10月9日、3件の不正アクセスにより約1,464万件の顧客情報が流出した、または流出したおそれがあると公表しました。その後、10月16日の第2報でクレジットカード情報(最大6,140名)、10月30日の第3報で返金先の銀行口座情報32,341件の流出を確認しています。続報のたびに対象が広がった背景には、不要になったデータが削除されずに残っていたことと、本来暗号化すべき項目が暗号化されていなかったことがあります。
何が起きたのか
第1報で公表された不正アクセスは、時期も手口も異なる3件です。1つ目は10月2日〜4日のサーバーへの不正アクセスで、skyticketの一部の管理機能を不正に操作され、そこから他のサーバーやクラウド上のデータにアクセスされました。2つ目は9月20日の業務管理システムへの攻撃で、システムの脆弱性が悪用されました。3つ目は、バスの予約完了ページがログインしなくても表示できる状態になっており、8月3日から10月1日まで第三者に機械的に閲覧されていたものです。
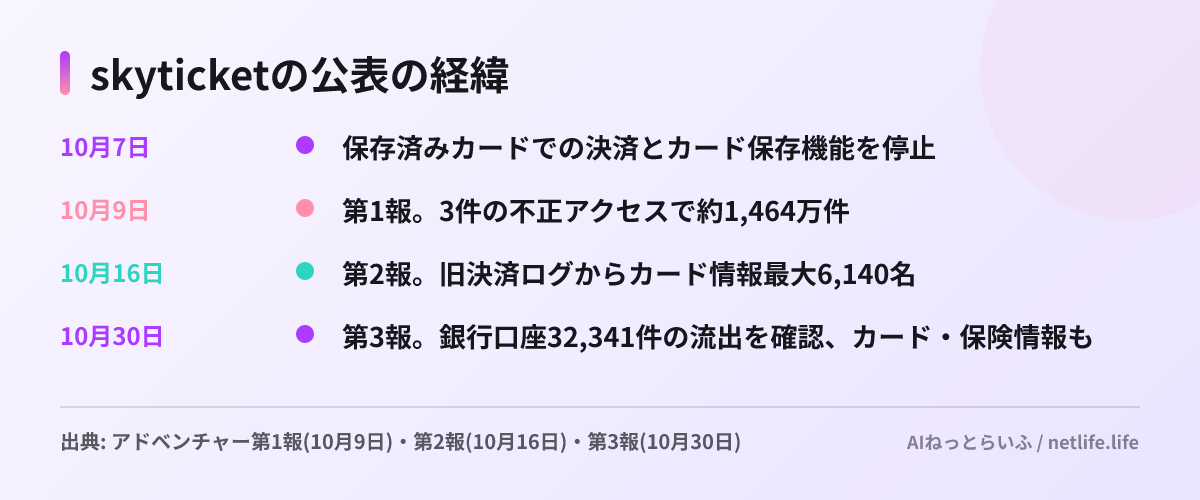
第3報では、10月2日〜4日の不正アクセスで取得された認証情報が悪用され、クラウド上に残っていたデータベースの複製(バックアップ)の一部が読み取られたことが分かりました。
流出した情報
被害は件ごとに分かれ、項目も件数も異なります。
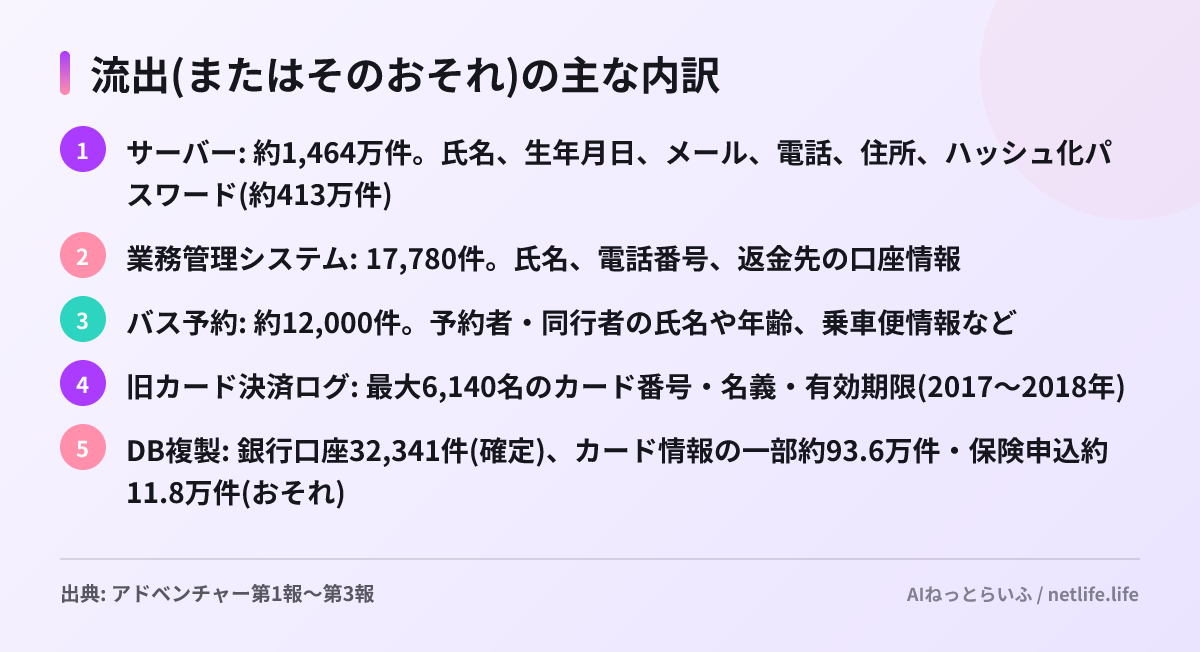
パスポート番号の流出は確認されていません。第2報のカード情報は暗号化されていたものの、暗号化に使う情報も取得されているため読み取られるおそれがあるとしています。第3報の口座情報は金融機関名、口座種別、口座番号、口座名義(カナ)で、暗証番号やネットバンキングのIDは含まれません。カード情報の一部は、伏せ字のカード番号(下4桁、または先頭6桁と下4桁)と名義で、12件は全桁が記録されていました。
二次被害として、第1報の時点で会員1名のアカウントへの不正ログインが確認されています。
会社の対応と記者会見
アドベンチャーは不正アクセスの経路を遮断し、10月7日に保存済みカードでの決済とカード保存機能を停止しました。対象者にはメールで順次連絡し、個人情報保護委員会、決済代行会社、旅行保険の引受保険会社などに報告しています。全桁が記録されていた12件はカード会社に不正利用の監視を依頼しました。外部の専門調査会社によるデジタル・フォレンジック調査は、第3報の時点で準備中です。第2報ではベネフィット・ステーションのID・パスワードが流出したと説明していましたが、第3報で「流出したのはskyticketプレミアムの会員IDと氏名」と訂正しています。金銭的な補償は示されておらず、記者会見の開催も確認できていません。
利用者がやるべきこと
skyticketで払い戻しを受けたことがある人は、口座の入出金を確認してください。口座情報が漏れても、それだけで預金を引き出されることは通常ありませんが、口座情報を示して本物らしく見せる詐欺の材料になります。同社は「返金・補償」を名目とした振込や手数料の支払い、アプリのインストールを求めることはないとしています。パスワードの変更、マイページの予約履歴とカード明細の確認もあわせて行いましょう。
公式発表と関連リンク
2026年秋の国内の情報流出は15社のまとめ記事で一覧にしています。


