
株式会社カプコンは2026年10月22日、ゲームやWebサービスで使う共通アカウント「CAPCOM ID」への不正アクセスにより、全世界で11,774,247件のメールアドレスなどが漏えいしたと公表しました。そのうち196件はログインパスワードを第三者に不正に変更されており、翌23日の第二報では、うち19件で通販サイト「イーカプコン」のマイページから氏名や住所まで漏えいしたことを明らかにしました。「流出の可能性」ではなく、漏えいを確定として公表している点が特徴です。
何が起きたのか
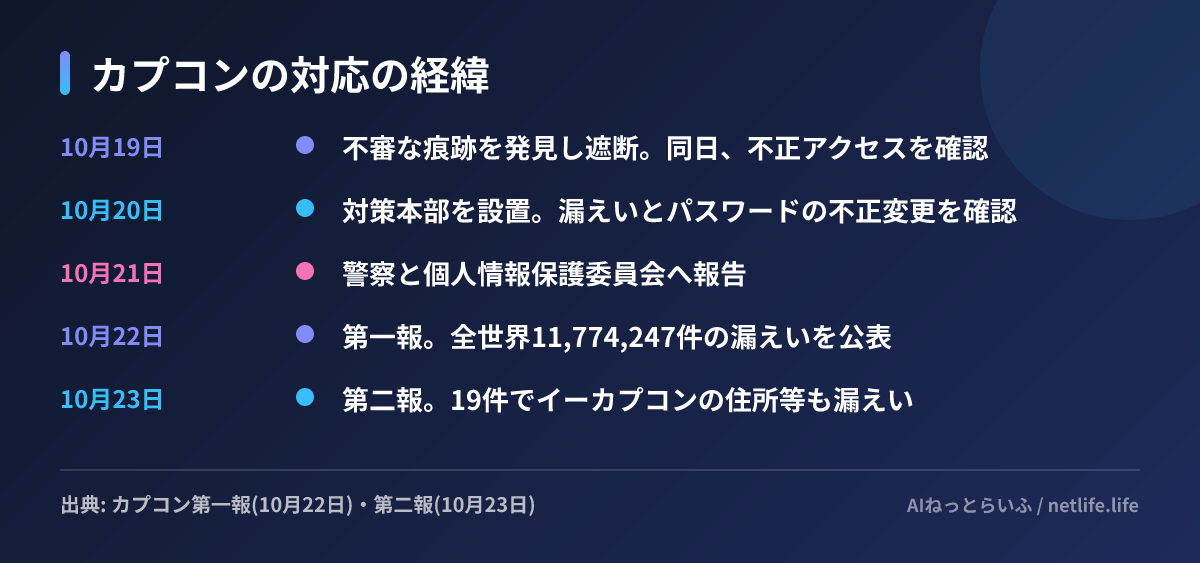
カプコンは10月19日に不正アクセスの疑いのある痕跡を発見し、アクセスを遮断したうえで、同日中に不正アクセスを確認しました。翌20日に社内に対策本部を設置し、お客様情報の一部の漏えいと、一部アカウントでの不正なパスワード変更を確認しています。原因や侵入経路は公表されておらず、「攻撃手段の特定と対応を完了」とだけ説明しています。
漏えいした情報
漏えいは3段階に分かれます。
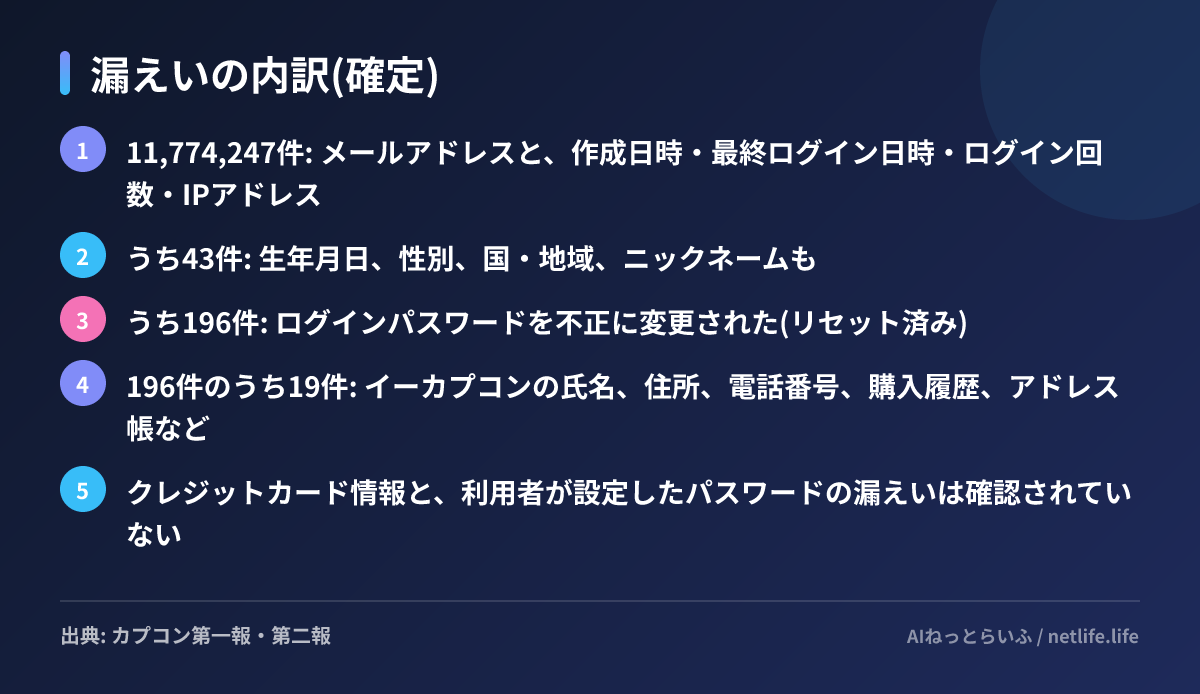
ログイン日時やIPアドレスといった「システム固有の識別情報」は一見無害ですが、メールアドレスと組み合わさると、いつ頃どの地域からログインしていたかが分かります。第二報で判明した19件は、パスワードを書き換えられたアカウントを使って、第三者がイーカプコンのマイページに入り込んだものです。その他のアカウントでは、パスワード変更による情報漏えいは確認されていません。
会社の対応と記者会見
カプコンは、不正に変更された196件のパスワードをリセットし、対象者に順次個別に連絡するとしています。CAPCOM IDを使うサービスは引き続き利用でき、全ゲームでプレイへの影響はありません。10月21日に警察と個人情報保護委員会へ報告し、外部アドバイザリー組織であるセキュリティ監督委員会にも報告しています。影響範囲の調査は完了したとしたうえで、監視を継続し、判明した原因を踏まえた再発防止策を講じるとしています。補償や記者会見については、公式発表に記載がなく、確認できていません。
利用者がやるべきこと
CAPCOM IDを持っている人は、パスワードを変更し、同じパスワードを他のサービスで使い回していないかを確認してください。メールアドレスの漏えいは確定しているため、カプコンや関係先を装ったメール、SMS、電話には特に注意が必要です。ゲーム関連では「アカウントが停止される」「限定アイテムが当たった」といった文面が典型的です。イーカプコンを使っている人は、マイページの登録住所や購入履歴に覚えのない変更がないかも確かめておくと安心です。
公式発表と関連リンク
2026年秋の国内の情報流出は15社のまとめ記事で一覧にしています。


