
ブックオフグループホールディングス株式会社は2026年10月13日の第2報で、子会社ブックオフコーポレーションの会員管理システムが不正アクセスを受け、会員データ6,427,735件、対象者6,383,279人の個人情報が漏えいしたと公表しました。10月9日の第1報では「最大約643万件の可能性」としていましたが、第2報で件数と人数を確定させています。対象には有効会員6,170,908人に加え、すでに退会した212,371人も含まれます。10月23日には、自分が対象かどうかを会員サイトで確認できるWEB照会機能も追加しました。
何が起きたのか
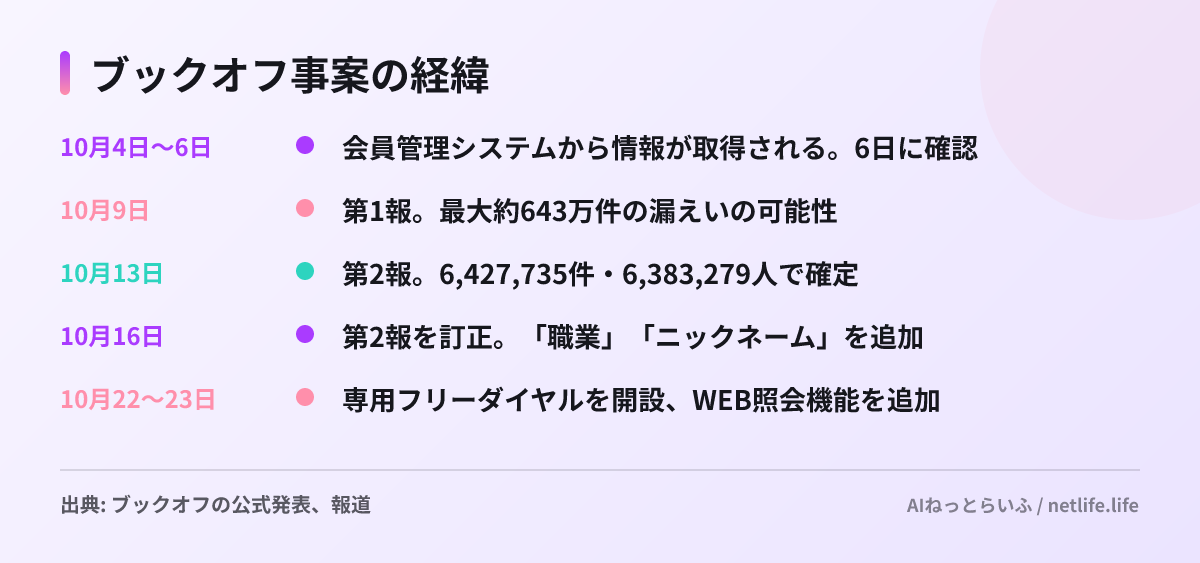
第2報によると、情報が取得されたのは10月4日から6日にかけてで、6日に不正アクセスを確認しました。侵入経路、脆弱性、攻撃手法は、今後の攻撃を招くおそれがあるとして公表を控えています。判明している取得経路は封じ込めを完了しています(公式の訂正告知)。
漏えいした情報
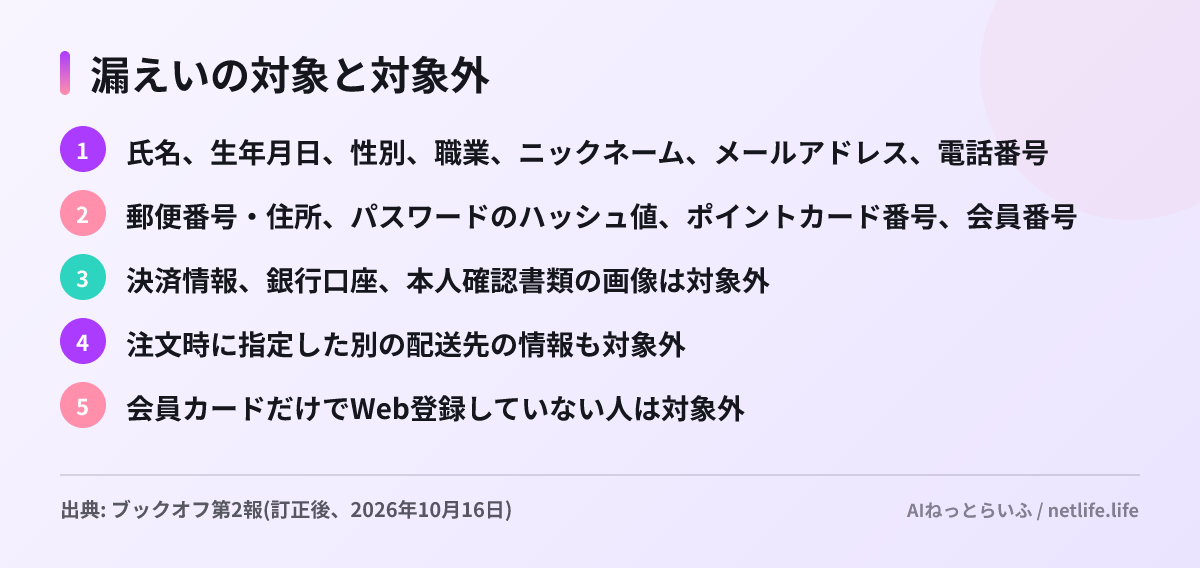
第1報の「約643万件」は会員番号の件数で、実際の人数ではないと注記されていました。第2報で同一人物の重複を整理した結果が6,383,279人です。10月16日の訂正では、漏えい項目に「職業」と「ニックネーム」を加えましたが、件数と人数は変わっていません。二次被害の報告は、読める範囲の発表では確認できていません。
会社の対応と記者会見
ブックオフは攻撃元からの通信と不正アクセスの経路を遮断し、アクセス制御と監視を強化したうえで、全システムの緊急総点検を実施しました。個人情報保護委員会に報告し、警察に相談しています。対象者には10月15日から個別にメールを送り、22日に送信を終えました。案内メールでパスワードの変更を依頼していますが、メールには変更画面へのリンクを載せていないとしています。10月22日に専用フリーダイヤル、23日にWEB照会機能を追加し、退会などでログインできない人は専用窓口で確認できます。各システムは正常に稼働しており、業績への影響は精査中です。補償と記者会見については確認できていません。
利用者がやるべきこと
ブックオフの会員、元会員は、会員サイトのWEB照会機能で対象かどうかを確認し、パスワードを変更してください。パスワードはハッシュ値で保存されていましたが、単純なパスワードは解析されるおそれがあるため、同じものを使っている他のサービスも変えておくべきです。ブックオフはパスワード変更の案内メールにリンクを載せていないため、「ここからパスワードを変更」とリンクが付いたメールは偽物と判断できます。
公式発表と関連リンク
2026年秋の国内の情報流出は15社のまとめ記事で一覧にしています。


