
「焼肉きんぐ」などを展開する株式会社物語コーポレーション(愛知県豊橋市)は2026年10月5日、焼肉きんぐ公式アプリの会員管理システムが第三者による不正アクセスを受け、会員情報10,788,963件が漏えいしたと公表しました。アプリのユーザー登録数は10,808,784件で、報道によると、その99.8%にあたる、ほぼ全員分が対象です(ITmedia NEWS)。漏えいしたのは会員番号、氏名、メールアドレス、電話番号の4項目で、パスワードや決済情報は含まれていません。
何が起きたのか
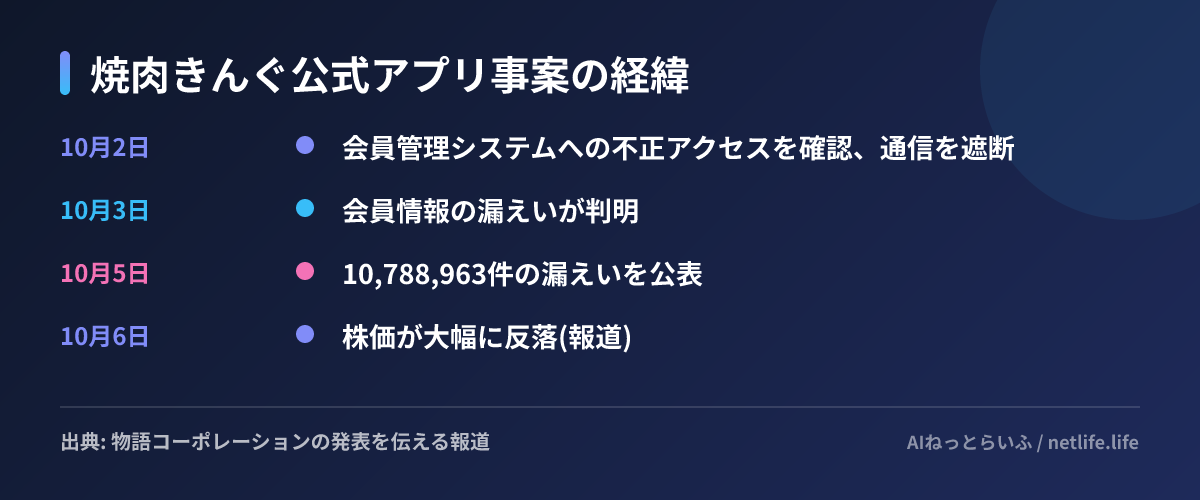
報道によると、10月2日に不正アクセスを確認し、翌3日に情報の漏えいが判明しました。公表は5日です。侵入経路や悪用された脆弱性は公表されていません(IT トレンド)。
漏えいした情報
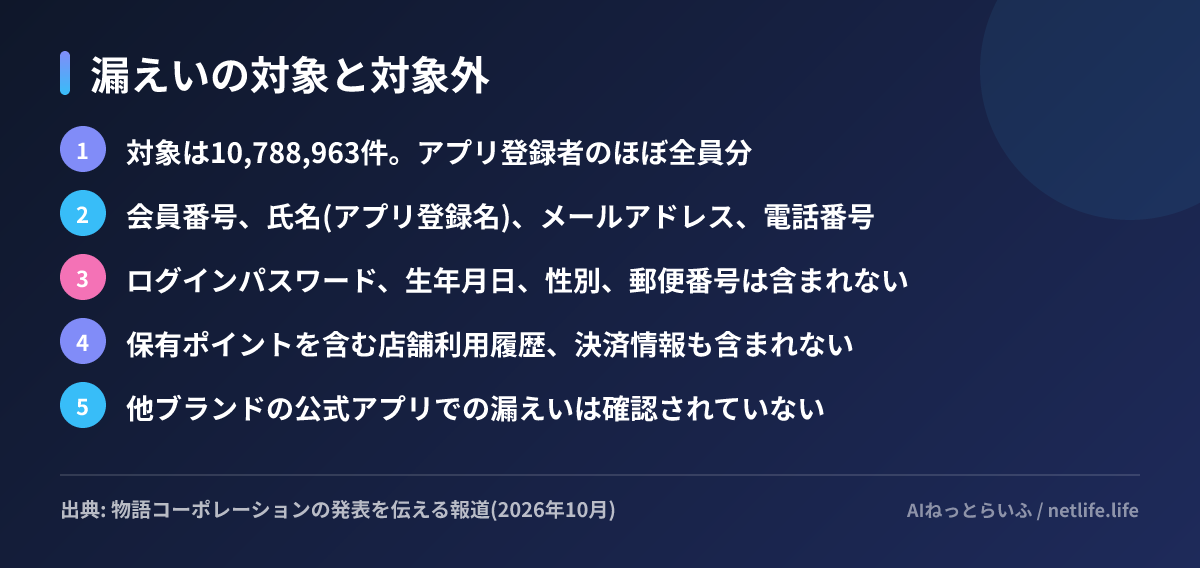
氏名はアプリに登録した名前で、本名でない人もいます。項目は4つに限られますが、電話番号とメールアドレスが氏名と結びついた状態で約1,079万件という規模は、飲食チェーンのアプリとしては異例です。不特定多数への公開や不正利用は確認されていないとしています。
会社の対応と記者会見
報道によると、物語コーポレーションは通信の遮断などの防御措置をとり、セキュリティ対策を講じたうえで公式アプリのサービスを継続しています。個人情報保護委員会に報告し、警察に被害届を提出しました。再発防止として、開発会社・関係会社と連携した監視体制の強化を挙げ、問い合わせは公式アプリ専用のコールセンターで受け付けています。業績への影響は精査中としています。補償や記者会見については、本記事執筆時点で確認できていません。
利用者がやるべきこと
公式アプリの会員は、焼肉きんぐや物語コーポレーションを名乗るメール・SMSに注意してください。氏名と電話番号が揃っているため、名前を呼びかけて信用させる偽の連絡が届く可能性があります。パスワードは漏えいの対象外とされていますが、他のサービスと同じものを使っている場合は見直しておくと安心です。
公式発表と関連リンク
- 物語コーポレーションのお知らせ(2026年10月5日)
- ITmedia NEWS:個人情報約1079万件が漏えい、ほぼ全会員分に相当
- ASCII.jp:1078万人分の情報流出、アプリ登録者ほぼ全員が対象
- ビジネス+IT:1078万件の個人情報漏えい
同じ時期の飲食チェーンの事案はバーガーキング公式アプリのまとめ、全体は15社のまとめ記事で整理しています。


