
宅配寿司「銀のさら」、宅配御膳「釜寅」、宅配寿司「すし上等」を展開する株式会社ライドオンエクスプレスホールディングスは2026年10月13日、公式サイトと公式アプリが使うサーバーの運営会社がサイバー攻撃(ランサムウェア攻撃)を受け、最大約650万件の個人情報が漏えいした可能性があると公表しました。同社自身ではなく、データの保管を委託していた外部の運営会社が攻撃された事案で、データの取り出しや復元も困難な状態になりました。公式サイトとアプリからの注文は停止し、第3報の時点で再開の見通しは立っていませんでした。
何が起きたのか
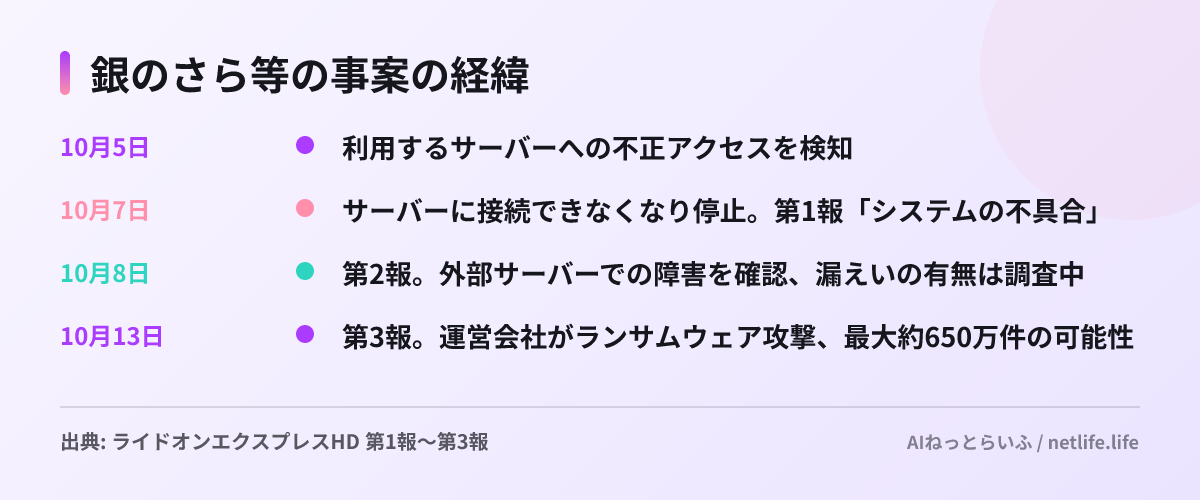
10月5日以降、同社が利用するサーバーへの第三者による不正アクセスを検知していました。7日早朝に公式サイト・アプリが使うサーバーに接続できない状態が判明し、サーバーの運営会社からシステム障害の報告を受けてシステムを停止しています。当初は「システムの不具合」と案内していましたが、その後、運営会社からランサムウェア攻撃を受けたとの報告を受け、第3報で漏えいの可能性を公表しました。運営会社の名前と、どこから侵入されたかは公表されていません。
漏えいした可能性のある情報
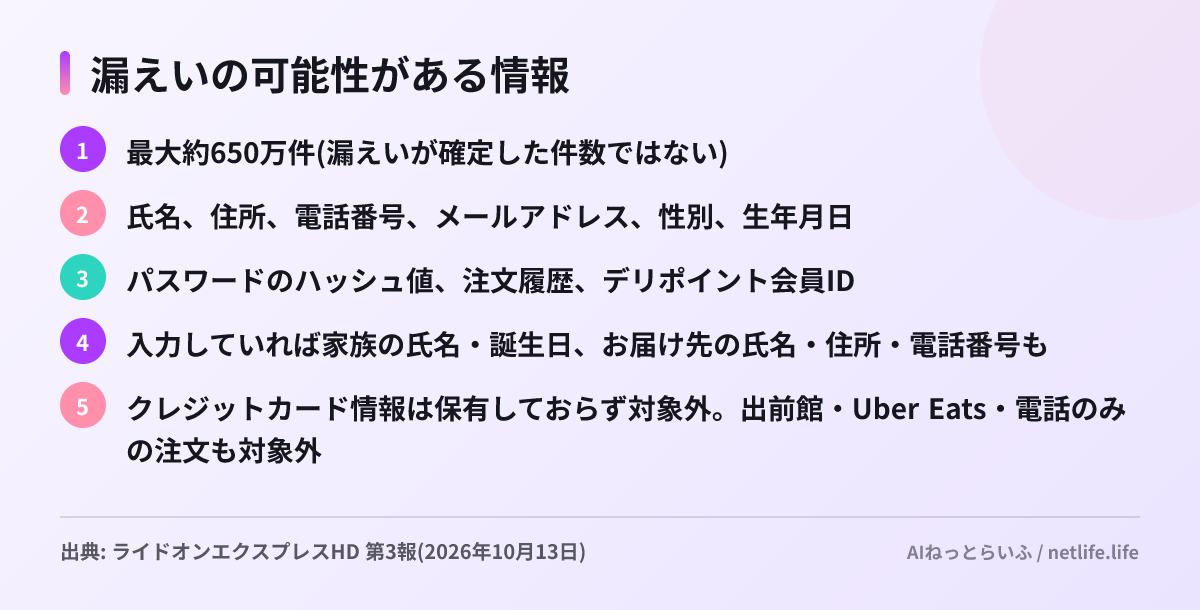
同社は「漏えいの明確な痕跡ならびに漏えいの事実および範囲を特定するには至っていない」としています。宅配の性質上、届け先として家族や知人の情報を登録している人も多く、本人以外の情報が含まれる点に注意が必要です。不正利用による二次被害は確認されていません。
会社の対応と記者会見
公式サイトとアプリからの注文を停止し、電話注文、店頭テイクアウト、出前館・Uber Eatsでの注文、公式サイトのメニュー一覧・店舗検索で営業を続けました。個人情報保護委員会と管轄の警察署に報告し、対象の可能性がある顧客には順次お詫びと案内を送るとしています。外部の運営会社と外部専門家の支援を受けて、復旧と影響範囲の調査を進めています。再発防止は「情報セキュリティ体制の強化」とし、具体策は示されていません。補償と記者会見については確認できていません。公式サイト・アプリの再開状況は、最新のお知らせで確認してください。
利用者がやるべきこと
公式サイトやアプリで注文したことがある人は、同じパスワードを他のサービスで使っていればそちらを変更してください。パスワードはハッシュ値で保存されていましたが、使い回しは最も狙われやすい弱点です。届け先として家族や実家の住所を登録していた場合は、家族にも不審な電話や郵便物に注意するよう伝えておくとよいでしょう。銀のさらなどを名乗る「パスワードの再設定」を求めるメールは、開かずに削除するのが安全です。
公式発表と関連リンク
2026年秋の国内の情報流出は15社のまとめ記事で一覧にしています。


