
GMOインターネット株式会社が提供するWindowsのクラウドデスクトップ「お名前.com デスクトップクラウド」が不正アクセスを受け、同社は2026年10月21日に全プランを停止しました。影響の可能性があるサーバーは26,739件で、サーバー内に保存されていた情報(FXなどの取引ツールに保存された取引口座のログイン情報などを含む)について、外部への持ち出しを確認しています。一部の利用者からは身に覚えのない取引の報告もあり、攻撃者からは脅迫も受けました。11月2日には、GMOインターネットグループの熊谷正寿 代表取締役会長兼社長らが記者会見を開き、謝罪しています。このサービスはFXの取引ツール(MT4/MT5など)を動かす用途でも使われており、情報の流出が金銭の損失に直結した点で、他の事案と性質が異なります。
何が起きたのか
公式発表によると、10月19日に顧客からの問い合わせを受けて調査を始め、20日に一部顧客のサーバーに不正なプログラムが設置されているのを確認しました。21日4時に全プランを順次停止し、同日、約80億円を要求する脅迫メールを受け取っています。
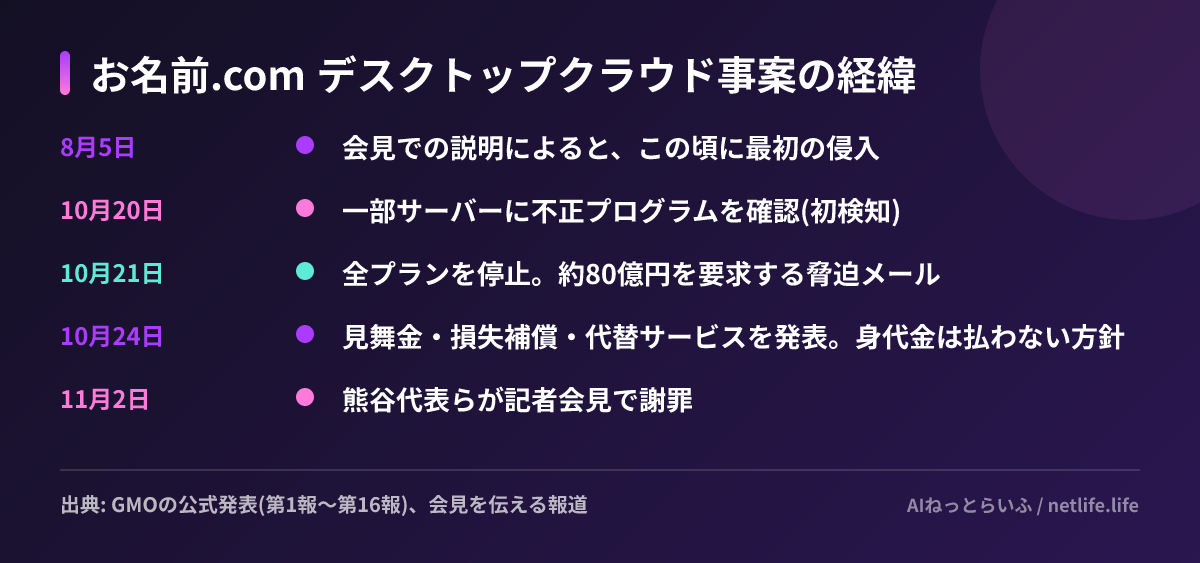
会見を伝える報道によると、攻撃者は8月5日にリモートデスクトップのVPSに侵入し、8月17日に管理者アカウントを奪って管理サーバーに侵入、9月20日から10月14日にかけて管理サーバー経由で最大26,739台にマルウェアを配布したとされます。同社は2か月以上、侵入に気づけませんでした。公式発表は原因を「本サービスのシステムにセキュリティ上の問題が存在」と説明しています。
流出した情報と被害
26,739件は「影響の可能性がある」サーバーの数で、不正アクセスや情報取得が確認された件数ではありません。ただし第4報では、顧客の情報が外部に持ち出された事実を確認したとしています。対象は、利用者がサーバー内に保存していた情報(取引ツールに保存された取引口座のログイン情報など)です。クレジットカードなどの決済情報は同社のサーバーに保持していません。攻撃者は国内外70超の証券会社・FX会社の口座への不正操作の継続や、情報の公開を脅迫材料にしており、10月27日には犯人による情報の公開が実際に起きたと通知しています。
会社の対応と記者会見
第4報で示された主な対応は次のとおりです。
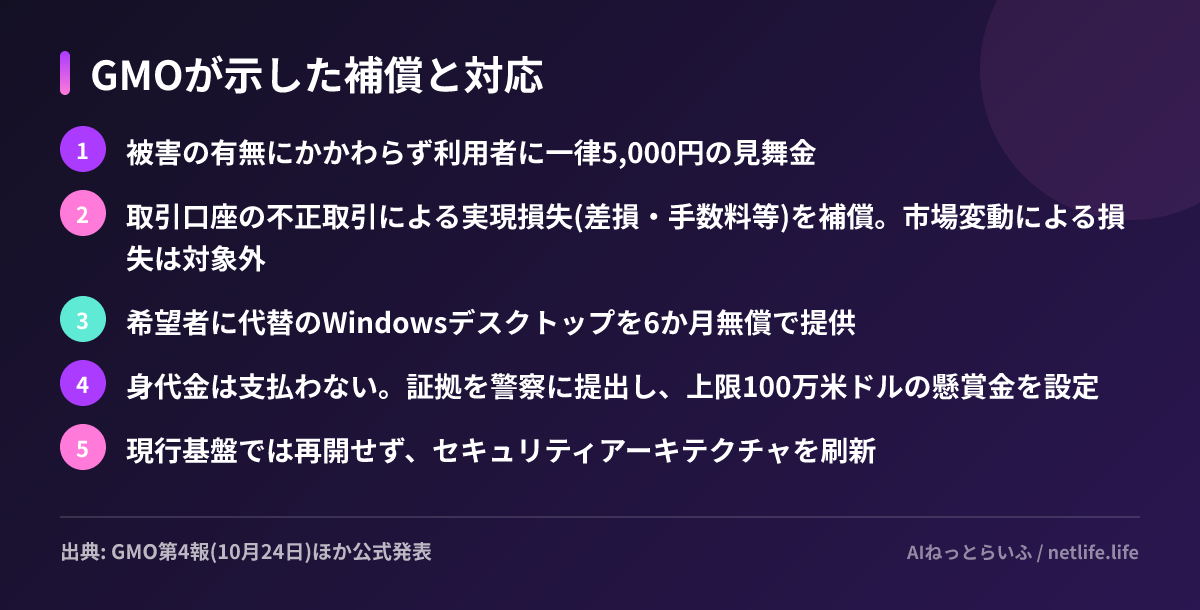
11月2日の会見は3時間を超えました(ケータイ Watch、Impress Watch)。熊谷氏は「本サービスのシステムに、セキュリティ上の問題があったことは事実」と認め、グループのGMOサイバーセキュリティ by イエラエから課題の指摘を受けていたのに「活かすことができませんでした」と述べました。報道によると、指摘は2024年4月の診断結果で、経営トップには報告されておらず、社内にエスカレーションの基準がなかったと説明されています。熊谷氏は自身の役員報酬を3か月間30%減額するほか、被害者に関わる事柄に触れた自身のSNS投稿を謝罪し、一定期間SNSでの発信を休止すると表明しました。
会見をめぐっては、発覚から会見までの日数、2か月以上の検知の遅れ、初期侵入経路と具体的な再発防止策が示されなかったことなどが報道で論点になっています(@IT)。なお、GMOグループでは10月6日にも、GMOリサーチ&AIのアンケートサイトで最大94万件余りの個人情報流出が報じられています(NHK)。
利用者がやるべきこと
このサービスを使っていた人は、取引口座と取引ツールのパスワードを、このサービス以外の端末から変更し、ログイン中のすべてのセッションを切断してください。二要素認証の設定、取引履歴と残高の確認も案内されています。身に覚えのない取引は、取引先の証券会社・FX会社に連絡します。補償や返金を名目にした連絡には注意が必要で、GMOは電話やメールでパスワードやカード情報を尋ねないとしています。
公式発表と関連リンク
- 重要なお知らせ一覧(GMOインターネットグループ) — 第1報〜第16報、お客様へのご案内
- 第1報(お名前.com)
- 第4報(10月24日):見舞金・補償・代替サービス
- 適時開示(10月23日)
- ケータイ Watch:熊谷代表が情報流出を謝罪
- Impress Watch:熊谷会長が謝罪
2026年秋の国内の情報流出は15社のまとめ記事で一覧にしています。


