
佐川急便は2026年9月30日、Webの荷物追跡を含む「お荷物問い合わせサービス」で第三者による不正アクセスを確認し、10月23日の第5報で、流出した可能性のある個人情報が最大約5,323万件にのぼると公表しました。対象は6月21日から9月30日までの約100日間に預かった荷物の送り主・届け先の氏名、住所、電話番号などで、荷物を送った人だけでなく受け取った人も含まれます。件数は、今年公表された国内の情報流出の中でも最大規模とみられます。
何が起きたのか
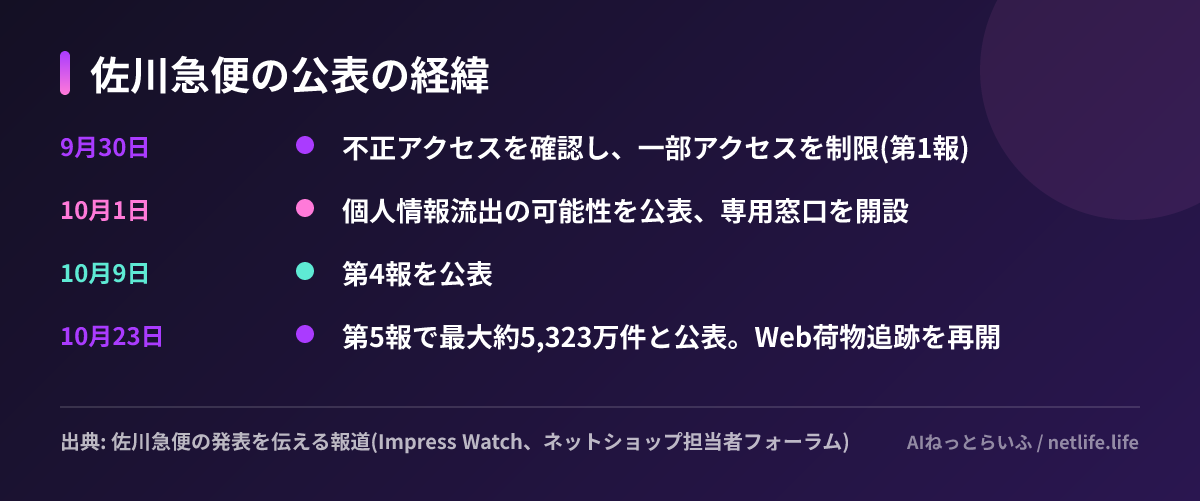
報道によると、佐川急便は9月30日に不正アクセスを確認して一部のアクセスを制限し、翌10月1日に個人情報流出の可能性を公表して専用のコールセンターを開設しました。その後、第4報(10月9日)、よくある質問(FAQ)の公開を経て、10月23日の第5報で最大件数と対象範囲を示しています(インターネット Watch)。
侵入経路や攻撃手法は、読める範囲の発表・報道では明らかにされていません。第三者の専門機関による調査結果を踏まえて、アクセス管理と監視体制を強化するとしています。
なお、佐川急便では7月にも「スマートクラブ」の配達予定通知メールに別の会員の情報が表示される事象が報じられていますが、報道では設定の誤りが原因とされており、今回の第三者による不正アクセスとは別の件です。
流出した可能性のある情報
第5報で示された対象は次の3種類です(ネットショップ担当者フォーラム)。
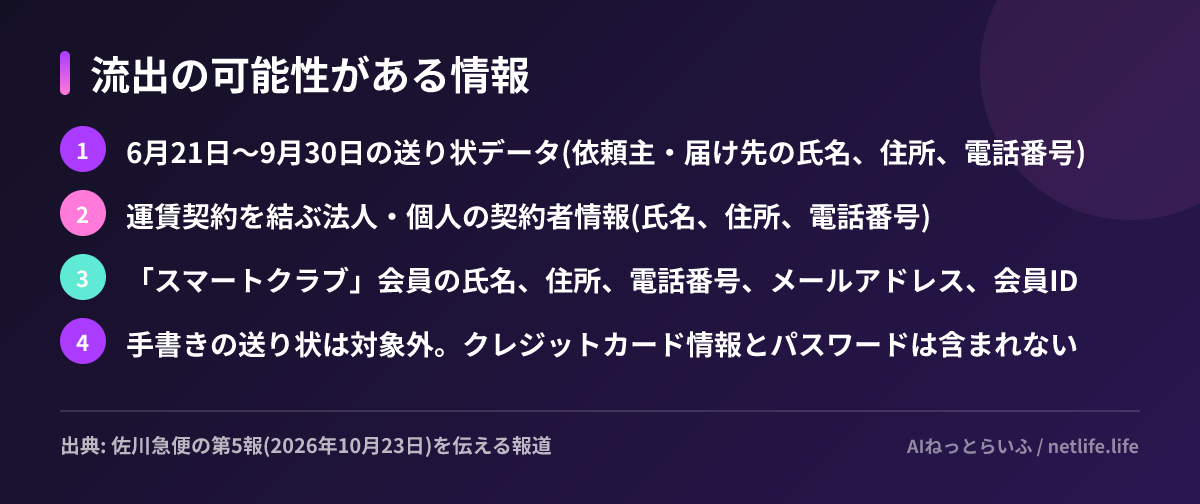
約5,323万件は、重複を一定程度整理したうえでの「最大値」で、送り状データには相当数の重複が残っているとされます。対象となる人数を示す数字ではなく、会社は名寄せを続けて人数をより正確に把握するとしています。現時点で不正利用などの二次被害は確認されていません。
会社の対応と記者会見
10月23日に「インターネット貨物のお荷物問い合わせ」(Webの荷物追跡)を再開しました。一方で、同日時点では次のサービスが停止したままでした。お荷物問い合わせAPI、飛脚宅配便受付、飛脚往復便受付、飛脚往復便(ゴルフ)受付、商品回収返金サービス、受取先変更(配達予定からの事前変更・不在発生後の変更)、回収くんです。
記者会見の開催は、本記事執筆時点で確認できていません。補償の有無についても、読める範囲の発表・報道では示されていません。荷物を出した企業(荷主)側から、自社の顧客に向けて個別に案内を出している例もあります(WOWOWのお知らせなど)。
利用者がやるべきこと
この期間に佐川急便で荷物を送った、または受け取った人は、自分の氏名・住所・電話番号が対象に含まれている前提で行動するのが安全です。特に注意したいのは、佐川急便を名乗る「お荷物をお届けできませんでした」型のSMSやメールです。住所と電話番号が揃っていると、偽の連絡が本物らしく見えます。届いたSMSのリンクは開かず、追跡番号は公式サイトを自分で開いて確認してください。スマートクラブ会員は、同じパスワードを他のサービスで使い回していないかも見直しておきましょう。
公式発表と関連リンク
- お知らせ一覧(佐川急便) — 第1報〜第5報が掲載されています
- 第4報(2026年10月9日)
- よくあるご質問(FAQ)
- インターネット Watch:最大5323万件の個人情報流出の可能性、サービスは再開
- Impress Watch:不正アクセスの個人情報流出は最大5323万件
2026年秋に相次いだ国内の情報流出の全体像は、15社のまとめ記事で一覧にしています。


