米セキュリティ企業のManifold Securityは2026年9月24日、ドキュメントやサンプルコードで「ここに自分のURLを入れる」という意味で書かれるyoursite.comとyour-domain.comが、実際には第三者が保有するドメインで、アクセスすると詐欺ページが表示されると 報告 しました。2つのドメインは合わせて35万以上のGitHub上のファイルと、同社が収集したエージェントスキル(AIエージェントに手順を教える説明書ファイル)のうち約350件で参照されています。AIエージェントに社内の手順書やスキルを読ませている開発チームは、例示用のURLを見直す必要があります。
何が見つかったのか
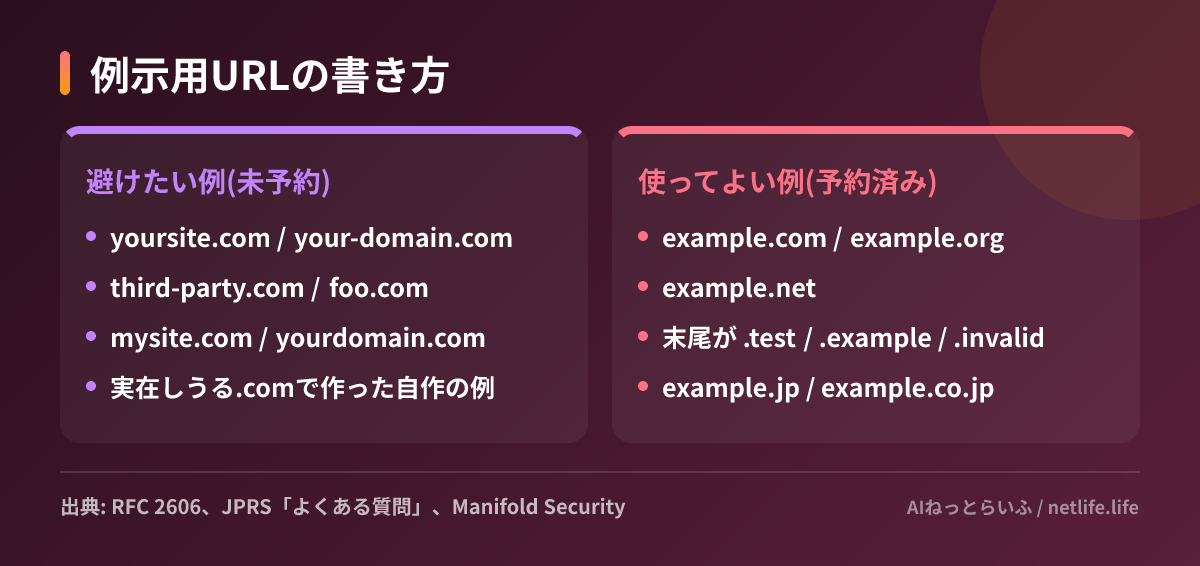
問題の根は単純です。example.comはIANA(インターネットの番号や名前を管理する組織)が RFC 2606 で例示用に予約しており、誰も登録できません。一方、yoursite.comやthird-party.comのような「それらしい例」は予約されておらず、誰でも取得できます。Manifoldは先にthird-party.comの悪用を突き止めたあと、同じ種類の未予約ドメインを同社のスキル収集データから洗い出しました。ほかに13個が見つかり、合計1,536件のスキルが参照していました。そのうち2つが詐欺ページにつながっていました。
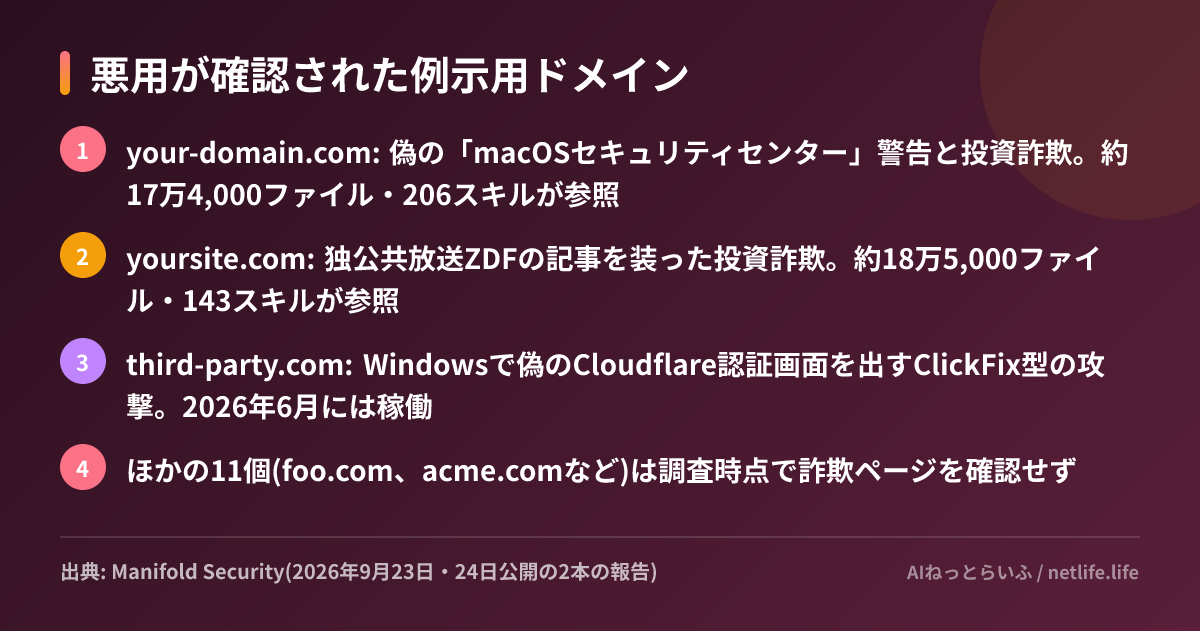
your-domain.comでは、macOSで開くと「4つのウイルスを検出」という5画面の偽警告が出て、McAfeeの55%引き更新を勧めます。最後はアフィリエイト(成果報酬型広告)の追跡リンクを経由して本物のMcAfeeの購入ページに飛ぶ仕組みで、Manifoldは「McAfeeが関与している形跡はない。悪用されているのは同社のアフィリエイト制度だ」と書いています。yoursite.comは、ドイツの報道番組の記事を装って投資サイトへ誘導するものでした。
同社が9月23日に出した 別の報告 によると、third-party.comはWindowsの訪問者に偽のCloudflare認証画面を見せ、クリップボードにPowerShellのコマンドを仕込みます。「Win+Rを押して貼り付け、Enter」と指示して、利用者自身にマルウェアを実行させる手口です。翌24日の報告によれば、このドメインを含むスキルの1つは1,089回フォークされており、「すべてのコピーにその行が残っている」といいます。
なぜスキャナーでは見つからないのか
厄介なのは、既存の検査をすり抜ける点です。詐欺ページへの転送はページのJavaScriptが実行されてから起きるため、HTMLを取得するだけの検査では何も見えません。Manifoldによると、13個の未予約ドメインはテキスト取得による検査ではすべて「問題なし」でした。表示内容は閲覧環境によっても変わります。問題の2ドメインを実ブラウザで計24回開いたところ、20回は駐車ページ(広告だけのページ)や普通の広告記事で終わり、詐欺ページに届いたのは2回でした。偽のセキュリティ警告はmacOSでの16回中2回だけ現れ、WindowsとLinuxの8回では一度も出ていません。third-party.comは、あるブロックリストに7月7日に載り、10日後に外れています。その間も攻撃ページは動いていました。
エージェントにとって危険なのは、人間なら「例のURLだな」と読み飛ばす行を、そのまま開きに行く可能性があるためです。スキルの記述は一度も変わっていないのに、ドメインの持ち主が変わった時点で中身が危険になります。報告は「エージェントが読むドキュメントに、自分が管理していないドメインを書くのはやめるべきだ」と結んでいます。ただし、実際にエージェントがこれらのドメインを開いて被害が出た事例は、報告には示されていません。現時点では「開けば詐欺ページに当たりうる状態」が確認された段階です。
日本の開発チームへの影響
日本語のドキュメントでも、英語の技術記事やサンプルをそのまま写した結果、yoursite.comのような例が紛れ込んでいることは少なくありません。社内のREADMEや手順書をClaude CodeやCodexなどのエージェントに読ませる運用が広がった今、そうした行は「人が読む注釈」ではなく「エージェントが実行しうる指示」になります。 AGENTS.mdへの対応 のように、エージェント向けの説明書を置くことが当たり前になりつつあるため、影響範囲は今後広がると考えられます。
JPドメインにも例示用の予約があります。JPRSの よくある質問 は、example.jp、example.co.jp、example.ne.jpなどを例示用として挙げています。日本向けの資料で「会社のサイト」らしさを出したいときは、これらを使えば安全です。
AIを悪用する攻撃は、 LLMの多数決で動くマルウェア のようにAIそのものを武器にする形だけではありません。今回のように、AIが「素直に読んで実行する」性質を、すでにある古い記述が突かれる形もあります。
次にやること
- リポジトリ内のSKILL.md、AGENTS.md、READMEをyoursite|your-domain|yourdomain|third-party\.com|mysiteなどで検索し、example.comやexample.jpに置き換える
- 外部から入れたスキルやフォークしたスキルも同じ検索をかけ、作者に修正を依頼するか、手元で書き換えてから使う
- エージェントのネットワーク許可リストを使える環境では、例示用の未予約ドメインへのアクセスを明示的に拒否する