Ciscoの脅威調査部門Talosは2026年9月22日、市販の大規模言語モデル(LLM)に攻撃の次の一手を決めさせるWindows向けマルウェア「 CLOSEDQUORUM 」の分析を公開しました。攻撃者が操作する指示サーバーの代わりに、DeepSeek・Qwen・Mistral・Geminiの4つのAPIに感染先の情報を送り、返ってきた答えを多数決にかけて実行します。Talosは、このやり方を攻撃の指揮に使ったWindows向けマルウェアとしては「公に記録された最初の例」としています。見つかった検体は試作段階で、実際の攻撃に使われた形跡はありません。それでも、防御の前提を1つ変える報告です。
仕組み: 指示サーバーの代わりにLLMへ聞く
普通のマルウェアは、感染したPCから攻撃者のC2サーバー(Command and Control、遠隔から指示を出すサーバー)に接続して命令を受け取ります。守る側は、このC2の通信先を見つけて遮断するのが定石です。
CLOSEDQUORUMにはこのC2サーバーがありません。Go言語で書かれた16.4MBの64ビット実行ファイルが、ホスト名・OS・管理者権限の有無・動いているプロセスといった感染先の情報を、最大4つのLLMのAPIに順番に送ります。システムプロンプトには「あなたは高度なマルウェア戦略家だ。実行可能な判断だけを返せ」と書かれており、答えはあらかじめ決めたJSONの形式に制限されています。
選べる行動は4種類です。
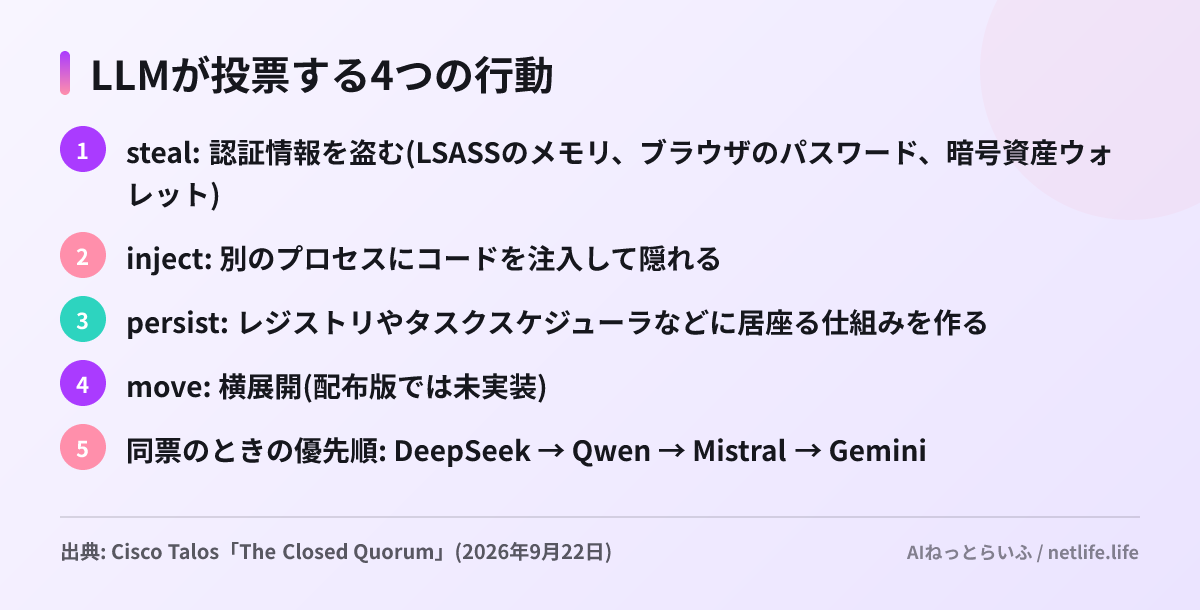
いちばん票を集めた行動が、人間の判断を待たずに実行されます。5〜15分のランダムな間隔でこれを繰り返し、盗んだ認証情報はAES-256-GCMで暗号化してDiscordのWebhook経由で攻撃者のチャンネルに送る作りです。
なぜ「初」なのか、どこまで危ないのか
AIを使った攻撃の報告自体は、もう珍しくありません。今月も 数百体のAIエージェントが関わったPaperCut攻撃 が報じられています。ただ、これまでの例は人間のオペレーターが判断の輪の中に残っていました。CLOSEDQUORUMは、感染後の攻撃の段階を人の指示なしで進める設計になっている点が違う、とTalosは説明しています。
一方で、危険性を大きく見すぎないことも大事です。 Help Net Securityの報道 によると、見つかった検体のAPIキーとWebhookアドレスはどちらもダミーでした。開発用のビルドは7日間分しか見つかっておらず、横展開も実装されていません。分析したFetterman氏も「初期の限られた例だ」としたうえで、「新しい脅威のモデルを具体的な形にし、守る側が今日から手を打てる観測可能な兆候の輪郭を示すもの」と述べています。
守る側から見て厄介なのは、通信先がDeepSeekやGeminiといった正規のAPIだという点です。C2の通信先をブロックするという従来の定石は、業務でも使うAPIのドメインを遮断することになり、そのままでは使えません。
発見に使われたCAIRNも公開
Talosは同じ日に、この検体を見つけた調査用ツール「 CAIRN 」をオープンソースで公開しました。AIを組み込んだマルウェアを見つけて分類し、追跡するためのツールで、YARA(マルウェアの特徴を記述するパターン言語)のルールを3段階で使います。1段目はAPIの接続先のようなAIに関する痕跡、2段目はそれに攻撃の意図が組み合わさった振る舞い、3段目は実際に確認された名前付きのマルウェアファミリーです。コマンドラインから使えるほか、エージェントを使った分析の流れにも組み込めます。
CLOSEDQUORUMについては、6つのSHA256ハッシュと検出用のYARAルールも公開されています。ハードコードされたシステムプロンプト、LLM事業者へのDNS問い合わせ、Discordへの送信パターン、main.ModelOrchestratorやmain.lsassDumpといった関数名を手がかりに検出します。
日本の読者にとって
日本の組織でも、生成AIのAPIへの通信はもう日常的な業務の通信です。Talosの提案は、ドメインで遮断するのではなく振る舞いで見ることです。具体的には次の4つを監視するよう勧めています。想定外の実行ファイルが複数のLLM事業者のAPIに通信していないか。LSASSへのアクセス、プロセスへの注入、常駐の設定が同時に起きていないか。認証情報を盗む動きとDiscordのWebhookへの通信が組み合わさっていないか。5〜15分のランダムな間隔で同じ処理が繰り返されていないか。
次にやることを3つ挙げます。1つ目、プロキシやEDR(端末で不審な動きを検知する製品)のログで、LLMのAPIに通信している実行ファイルの一覧を作り、許可したアプリ以外が混じっていないかを確かめる。社内で使う予定のないAPIの宛先が出てきたら、それ自体が調べるきっかけになります。2つ目、Talosが公開したYARAルールとハッシュを、自社のEDRやマルウェアスキャンに取り込めるかをセキュリティ担当と確認する。3つ目、社員が個人で取ったAPIキーの利用を把握できているかを見直す。正規のAPIキーが攻撃に流用される経路は、社内のシャドーAI対策と同じ場所にあります。