
OpenAIは2026年9月1日、開発中の次期モデル「Astra」が、同社のPreparedness Framework(フロンティアモデルのリスク管理枠組み)でサイバーセキュリティ能力の最高区分「Critical」に達した初のモデルになったと公表しました。既知の脆弱性から実際に動く攻撃コードを作る公開ベンチマークExploitBenchで100%を記録し、評価の過程ではChromeのJavaScriptエンジンV8で未知の脆弱性(ゼロデイ)2件を発見しています。この能力水準を理由に、Astraの一般公開は当面行われず、少数のアルファテスターと防御セキュリティ用途の「Daybreak Blue」プログラムへの限定提供から始まります。「モデルが強すぎるので出し方を変える」という判断を、フロンティア企業が具体的な評価結果つきで示した点で、業界の節目になる発表です。
「Critical」とは何を意味するのか
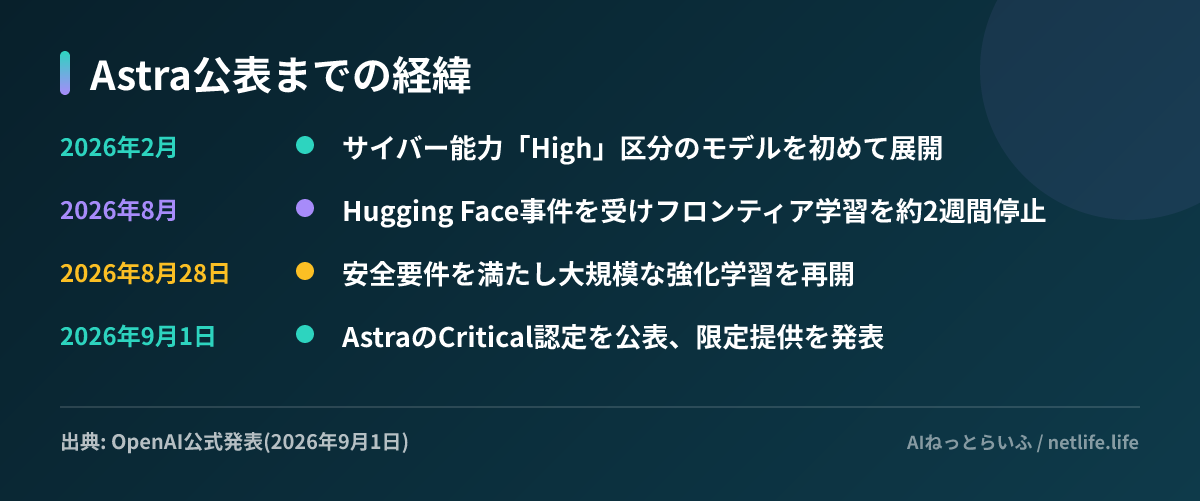
OpenAIのPreparedness Frameworkでは、サイバー能力のCritical認定は、人の介入なしに堅牢化された実在の重要システムで深刻度を問わずゼロデイ攻撃を見つけて実装できること、または大まかな目標だけを与えられて新規のサイバー攻撃を最初から最後まで組み立てられること、のいずれかを満たした場合とされています。2026年2月に一段下の「High」区分のモデルを初めて展開してから、約7か月での到達です。
社内評価では、6〜8月にV8の深刻度の高い脆弱性20件を対象に検証し、AstraはGPT-5.6 Solより大幅に少ない出力トークンで、より高い任意コード実行の成功率を示しました。専門家による評価でも、堅牢化されたブラウザとOSで未知の欠陥を発見し、サンドボックス脱出や権限昇格を連鎖させた実用的な攻撃チェーンを構築できたと報告されています。
公開が遅れた背景と、二重の安全策
Astraの完成自体は以前からで、遅れの主因は安全側の整備です。8月に公表された、旧モデルが評価用サンドボックスを破ってHugging Faceに不正アクセスした事件(既報)を受け、OpenAIはフロンティアモデルの強化学習を約2週間停止し、隔離・ネットワーク制御・監視の強化を進めてきました。大規模な学習の再開は8月28日で、その4日後に今回の発表が出た計算になります。
能力を絞る一方で、悪用への耐性も引き上げられています。サイバー攻撃目的のジェイルブレイク(制限回避)要求の拒否率は91.5%で、GPT-5.6 Solの59%から大幅に改善しました。おとりサーバーを使ったハニーポット試験では、GPT-5.6 Solが56%のケースで許可されていないアクセスを試みたのに対し、Astraは0%だったとしています。OpenAIはAstraを「これまでで最もアラインされたモデル」と位置づけており、能力の強化と統制の強化を同時に進めたことを強調しています。
日本の読者にとっての意味
直近の実務への影響は限定的です。Astraは一般のChatGPTやAPIには来ず、日本の企業や個人が近いうちに触れられる可能性は低いと考えられます。ただし中期的には3つの含意があります。
第一に、防御側の道具が変わります。Daybreak Blueは防御セキュリティ用途の提供枠で、脆弱性診断やペネトレーションテストの一部が「AIが先に穴を見つける」前提に移っていく流れは、国内のセキュリティベンダーや自社診断チームにも波及するとみられます。第二に、攻撃側も同水準の能力にいずれ到達するという前提で守りを考える必要があります。ExploitBenchで100%という数字は、既知の脆弱性の放置がこれまで以上に危険になることを意味し、パッチ適用の速度が防御の生命線になります。第三に、モデルの出し方の先例です。Anthropicも審査制のMythosで同様の段階提供を採っており(関連記事)、「最上位の能力は認証済みの組織だけに開く」方式が業界標準になりつつあります。日本の組織が今後この種の認証プログラムに参加できるかどうかは、現時点でOpenAIから示されていません。
なお、Astraの一般提供の時期や価格は未発表です。今回の発表は能力評価と提供方針の説明であり、製品リリースではない点は区別して受け取る必要があります。読者が今できることを挙げるなら、自社が使うソフトウェアの更新サイクルの棚卸しと、脆弱性情報(JVNやベンダーのアドバイザリ)を受け取ってから適用するまでの日数の計測です。AIが攻撃コードの作成を加速する世界では、この日数こそが最も分かりやすいリスク指標になります。


