Googleは2026年9月2日、Flash系列の新モデル「Gemini 3.8 Flash」と、サイバーセキュリティ防御に特化した「Gemini 3.8 Flash Cyber」を発表しました。3.8 FlashはGoogleが「これまでで最も高性能な推論・コーディングモデル」と位置づける一方、価格は3.7 Flashと同じ入力$0.75・出力$3.75(100万トークンあたり、2026年12月31日までの導入価格)に据え置かれ、Geminiアプリ、Gemini API、Google AI Studio、Antigravityなどで即日利用できます。Cyber版は一般提供ではなく、政府機関や重要インフラ事業者などに限定した「Fairwind Program」経由の提供です。8月に出た3.7 Flashから約3週間での更新で、Flashを日常のコーディングやエージェント用途に使っている開発者は、そのまま置き換えを検討できる内容です。
何が変わったのか
Googleが挙げる改善点は、長時間動くエージェント的なタスクでの推論とコーディングです。ソフトウェア工学ベンチマークのDeepSWE v1.1では、より大きなフロンティアモデルの多くを「大幅に低いコスト」で上回ったとしています。金融エージェント評価のVals Finance Agent V2と、法務向けのHarvey Legal Agent Benchmarkでも、3.7 Flashと競合のフロンティアモデルを超えました。多段階の専門的推論を測るHLE-Verifiedは54.9%です。
注目したいのは、Googleが明示した設計上の変化です。3.8 Flashは複雑なタスクに対して「より多く働く」モデルで、追加の推論ステップを踏み、ツールを反復的に呼び出します。その結果、高い思考レベル(effort)ではトークン消費が増える可能性があると発表文自体が認めています。効率を最優先するアプリケーションには低い思考レベルを選ぶか、3.7 Flashを引き続き使うことをGoogleは推奨しており、「新しいほど安く速い」とは限らない更新です。
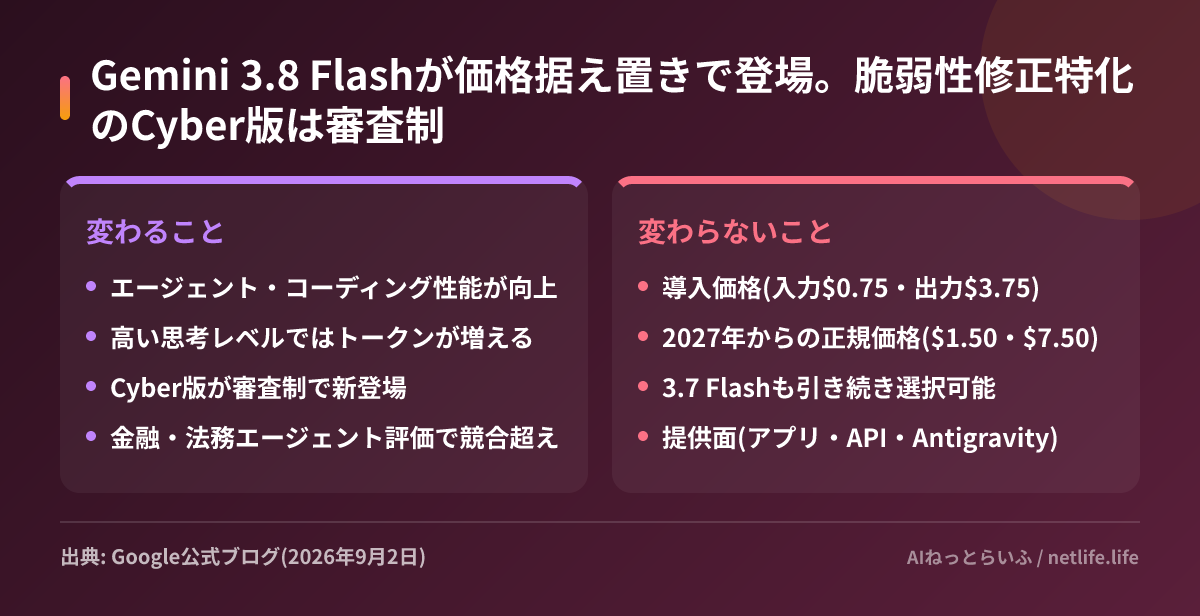
提供面は幅広く、一般ユーザーはGoogle AI Pro/Ultra加入者向けのGeminiアプリ、検索のAIモード、Googleスプレッドシートで利用できます。開発者向けにはGoogle AI Studio、Gemini API、Antigravity、Android Studio、Stitchで提供され、企業向けにはGemini Enterpriseからアクセスできます。
Flash Cyber: 「見つける」から「直す」まで
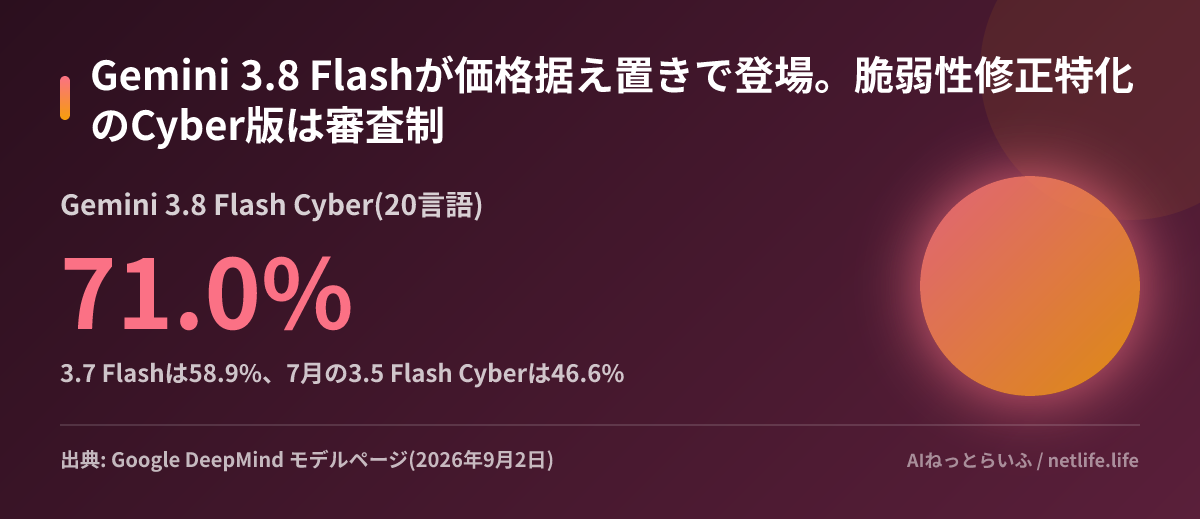
今回の発表でGoogleが最も分量を割いているのが、Gemini 3.8 Flash Cyberです。7月の3.5 Flash Cyberの後継で、脆弱性の発見と、発見後の修正パッチ生成に特化しています。モデルページによると、20のプログラミング言語にわたる実世界の脆弱性発見の成功率は71.0%で、3.7 Flashの58.9%、3.5 Flash Cyberの46.6%から大きく伸びました。標準的な脆弱性ベンチマークCyberGymではpass@1で86.2%、パッチ生成を測るCWE-Benchでは47.2%です。
実運用に近い数字も出ています。Chromeのセキュリティチームでの検証では、最も優れた商用の競合モデルと比べて2.6倍多くの正しいパッチを生成し、セキュリティ企業Wizのペネトレーションテストでは、競合より7.5〜9.7ポイント高い再現率(見逃しの少なさ)を2.3〜5.2分の1のコストで達成したと報告されています。プロンプトインジェクション(外部データに埋め込まれた指示でモデルを乗っ取る攻撃)への耐性を測るGray Swanの評価では、攻撃成功率6.0%と最も堅牢なモデルの一つに入っています。
なぜ「審査制」なのか
脆弱性を高精度で見つけて攻撃コードにつなげられる能力は、防御側にも攻撃側にも使えます。GoogleはCyber版を一般公開せず、Fairwind Programという限定アクセス枠で、政府・各国のサイバー当局、医療・通信・エネルギー・金融などの重要インフラ事業者、基盤的なソフトウェア/プラットフォーム事業者に提供する方針です。参加パートナーはすでに650を超え、CrowdStrike、Palo Alto Networks、Snowflakeなどが名を連ねています。参加組織には、社内のセキュリティチームに利用を限定し多要素認証を必須にするなどの運用基準が課されます。Flash Cyberは自動修正ツールのCodeMenderと組み合わせて使われ、Googleは「検証済みで即デプロイできるパッチを、数週間ではなく数分で生成できる」と説明しています。
この動きは同じ週の他社の判断とも重なります。OpenAIは9月1日、次期モデルAstraがサイバー能力で最高区分「Critical」に達したとして一般公開を見送り、防御用途の限定プログラムから始めると公表しました。AnthropicもFable 5.1/Mythos 5.1で、制限を緩めた版を審査制にしています。「サイバー能力の高いモデルは審査した防御者にだけ渡す」という運用が、主要3社でほぼ同時に標準になった形です。
日本の読者にとって
日本からは、Geminiアプリ(Google AI Pro/Ultra)、Google AI Studio、Gemini APIのいずれも3.8 Flashを追加申請なしで使えます。価格が据え置きなので判断は単純で、Flashをコーディングやエージェントに使っている人は、同じ処理を3.8で流してコストと成功率を比べるのが最初の一歩です。注意点は前述のとおり、思考レベルを高くするとトークンが増える可能性があることで、バッチ処理や高頻度のAPI呼び出しでは、効率重視なら低い思考レベルか3.7 Flashを残す選択も発表文で推奨されています。参考までに、1ドル150円と仮定すると入力100万トークンで約113円、出力100万トークンで約563円です。上位モデルのClaude Fable 5.1(入力$10・出力$50)と比べると価格差は10倍以上あり、「まずFlashで組み、足りない部分だけ上位モデル」という構成の妥当性がさらに高まったと考えられます。
一方、Flash CyberとFairwind Programは審査制で、日本の組織の参加可否や申請窓口は発表文に記載がありません。国内の重要インフラ事業者やセキュリティベンダーが関心を持つなら、Google Cloudの担当営業やパートナー経由で確認する必要があります。次にやることとしては、第一にAI Studioで3.8 Flashを既存プロンプトで試し、3.7 Flashとの出力トークン数の差を記録すること。第二に、Gemini APIを本番で使っているなら、思考レベル(effort)の設定を明示して意図しないコスト増を防ぐこと。第三に、自社コードの脆弱性診断にAIを使う計画があるなら、一般提供の3.8 Flashでどこまで賄えるのか、Cyber版が必要なのかを、上記の数字を基準に切り分けておくことです。