
AIコードエディターのCursorは2026年10月29日(米国時間)、自社の拡張機能マーケットプレイスで、Anthropic公式の「Claude Code」拡張を装った改ざん版(バージョン2.1.312と2.1.313)が配布されていたと公表しました。配布されたのは太平洋時間の午前2時27分ごろから午後1時35分ごろまで、日本時間では10月29日18時27分ごろ〜10月30日5時35分ごろです。改ざん版は利用者の端末に攻撃者のSSH鍵を書き込み、外部へのトンネルを張る常駐処理を残します。この時間帯にMacかWindowsのCursorでClaude Code拡張を入れた、または自動更新された人は、拡張を消すだけで終わらせず、端末の点検が必要です。
何が配布され、何をしたのか
CursorとMicrosoftの解析記事によると、改ざん版の extension.js は起動時に次の動作をします。
- ホスト名・ユーザー名・OS・ホームディレクトリ・Gitのメールアドレスなどを収集し、攻撃者のサーバーへ送信する。環境変数は KEY・TOKEN・SECRET・AWS などを含む名前だけを最大40個送る(値は送らないとMicrosoftは説明しています)
- ~/.ssh/authorized_keys に、コメントが svc-telemetry のEd25519公開鍵を追記する
- macOSではリモートログインを、WindowsではOpenSSHサーバーを有効化しようとする
- ssh -R による逆向きトンネルを攻撃者サーバー(134[.]209[.]82[.]225)へ張り、接続が切れても60秒待って再試行し続ける
- 再起動後も動くよう、監視ツールに見せかけた名前で常駐処理を登録する
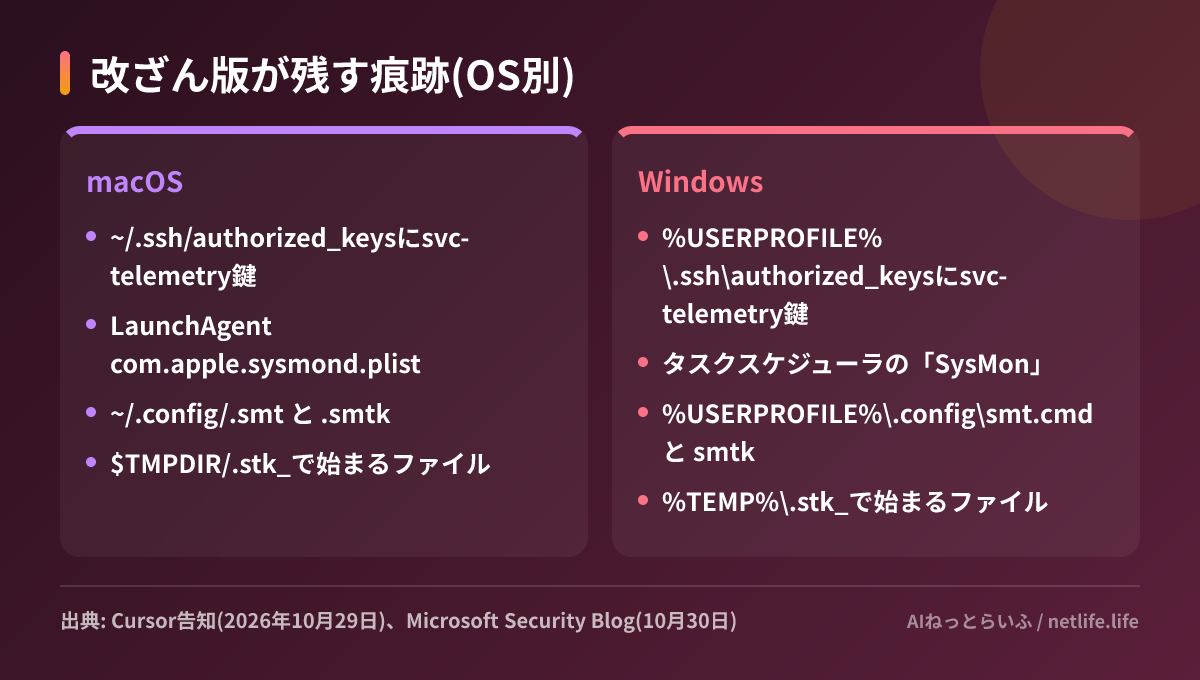
Cursorは「多くの環境では管理者権限がないためSSHサーバーの有効化は失敗する」とし、攻撃者のサーバーもホスティング事業者と協力して停止させたため、トンネルや情報送信は現在は機能しないと説明しています。一方でMicrosoftは、トンネルが失敗しても鍵の書き込みは起こり得ること、サーバー停止は感染済みの端末を掃除してくれないことを強調しています。Cursorの言葉では「拡張機能のアンインストールだけでは不十分かもしれません(Uninstalling the extension may not be sufficient)」。常駐スクリプトは拡張とは別の場所に置かれるためです。
影響範囲と、まだ分かっていないこと
影響を受けたのはCursorのマーケットプレイスだけです。Microsoftは、改ざん版がVisual Studio Marketplace(VS Code本家のストア)やnpmで配布された形跡はなく、「現時点では、すべての証拠がCursorのマーケットプレイスに限られることを示している」と述べています。改ざんされたパッケージはmacOS(Apple Silicon)用とWindows(x64)用の2種類です。Microsoftの解析にはLinuxの常駐手口(crontabの @reboot 行)も載っていますが、Cursorが示す対象パッケージにLinux版は含まれていません。
AnthropicはMicrosoftに対し、自社システムは侵害されておらず、問題のパッケージは自社が作ったものではないと伝えています。Cursorは鍵を入れ替えてマーケットプレイスを再構築し、他の拡張に改ざんがないことを監査で確認したとしています。
一方で、どうやって改ざん版がストアに載ったのか(公開用アカウントやトークンの悪用なのか、配信基盤の問題なのか)は、両社とも明らかにしていません。被害を受けた利用者の数も公表されていません。原因が分からない以上、同じ経路が再び使われないと言い切れる材料はまだない、と考えておくのが妥当です。
なぜ開発者の拡張機能が狙われるのか
AIコーディング拡張は、ソースコード、クラウドの認証情報、SSH鍵が集まる開発者の端末で、ユーザー権限のまま自由にコードを実行できます。しかも自動更新が既定のため、利用者が何もしなくても新しい版が入ります。今回も、名の通った公式拡張の「新しい版」として届いた点が厄介です。当サイトでは10月にOpenCode Consoleで預けたAPIキーが流出した恐れがある件も取り上げましたが、AI開発ツールの周辺が、攻撃者にとって費用対効果の高い入口になりつつあると考えられます。
日本の読者にとっての影響
改ざん版が出回った時間は、日本では木曜の夕方から金曜の早朝にあたります。夕方以降もCursorを開いていた人、翌朝にCursorを起動して自動更新が走った人は対象になり得ます。ただし太平洋時間の午後1時35分(日本時間30日5時35分)以降は配布が止まっているため、それより後に初めて入れた場合は該当しません。
社内でCursorを配っている情報システム部門は、個人任せにせず、該当期間に拡張を更新した端末を一覧化して点検するのが確実です。逆向きトンネルが張られていた場合、端末から到達できる社内サーバーやクラウド環境の認証情報も、漏えいした前提で扱う必要があります。
次にやること
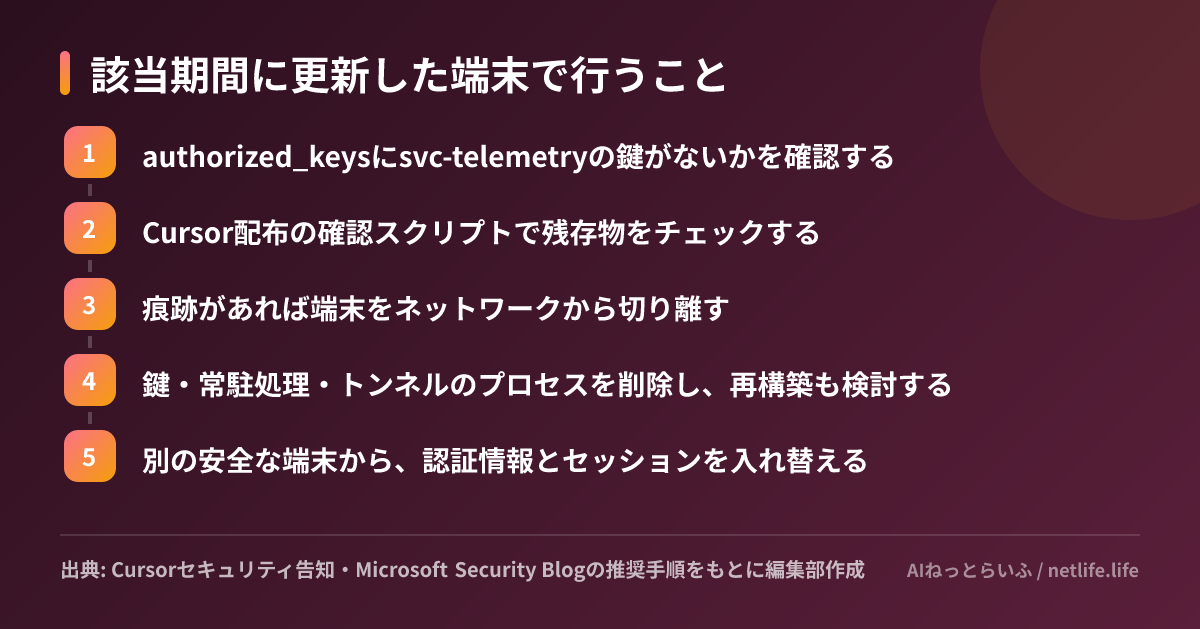
- まず確認: Mac/Linuxでは grep svc-telemetry ~/.ssh/authorized_keys を実行します。WindowsではPowerShellで %USERPROFILE%\.ssh\authorized_keys と C:\ProgramData\ssh\administrators_authorized_keys を同じ文字列で検索します。Cursorは告知ページで、macOS用(管理者ではなく本人のユーザーで実行)とWindows用(管理者として実行)の確認・削除スクリプトを配布しており、残存物があれば0以外の終了コードを返します
- 見つかった場合: 鍵を消すだけでなく、上の図の常駐処理と .stk_ ファイルも削除し、再ログインや再起動の後に戻ってこないことを確かめてください。そのうえで、端末に保存していたクラウドやGitHubのトークンを別の端末から失効・再発行します
- 再発防止: 組織で使う場合は、Cursorの設定で拡張機能を承認済みの発行元に限定し、公開直後の版をすぐ入れない「インストール待機期間」を設けることがMicrosoftの推奨に挙がっています


