
Anthropicのフロンティア・レッドチーム(最先端モデルの危険な能力を調べる社内チーム)は2026年10月27日(米国時間)、社内の未公開研究モデルが、Chrome・Safari・Android・Windows・Linuxで複数の脆弱性を見つけて組み合わせ、実際に動く攻撃チェーン(複数の欠陥をつないだ一連の攻撃)を5本作ったと公表しました。いずれも開発元に報告済みで、修正または対処が済んでいます。読者の多くが毎日使うブラウザーとOSが対象なので、まずは手元の端末やサーバーが修正済みの版になっているかを確認してください。
何が見つかったのか
今回の特徴は、単独のバグ報告ではなく「ページを開くだけ」「何もしなくても」攻撃が成立するところまで、モデルが欠陥をつなげた点です。Anthropicは「最先端モデルは複数の脆弱性を発見し、組み合わせて実際に動くエクスプロイトにできる」(Frontier models have the ability to discover and combine multiple vulnerabilities into a working exploit.)と書いています。
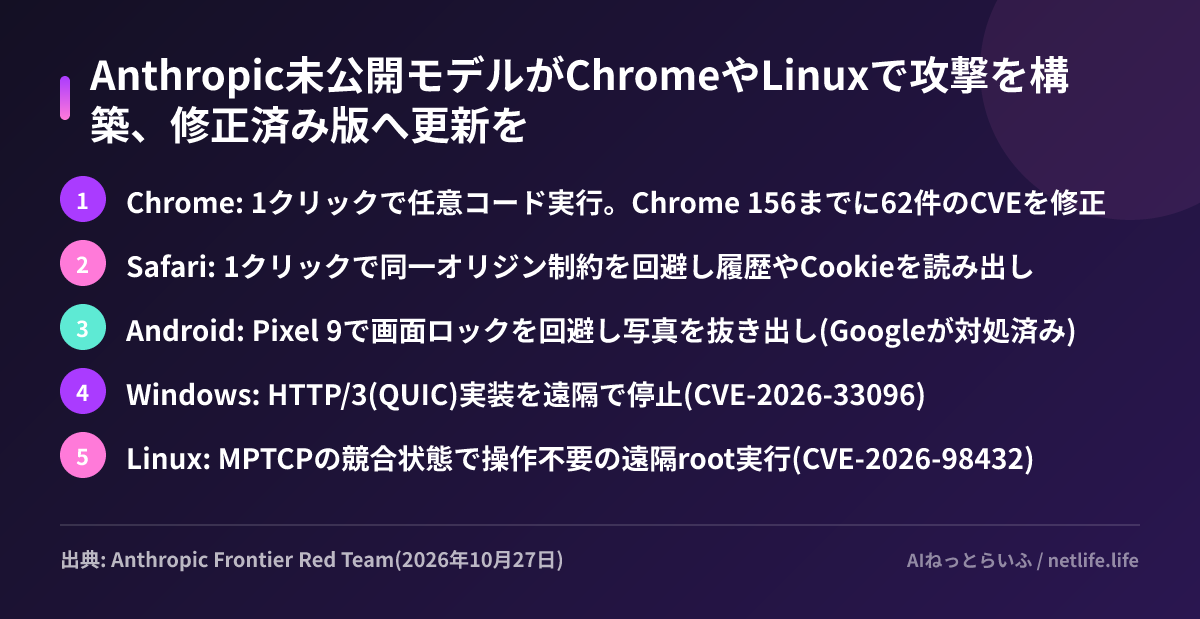
Chromeの件では、macOS上の標準設定のChromeでページを読み込むと数秒で電卓アプリが起動する実証コードを作りました。V8(ChromeのJavaScriptエンジン)のメモリ破壊からサンドボックス脱出までを4つの欠陥でつないでいます。Googleへの報告からは計62件のCVE(脆弱性の識別番号)が割り当てられ、すべて深刻度が「重大」か「高」で、Chrome 156までに修正済みです。Chrome 156は10月20日に安定版として公開されています。
Windowsの件は、Windowsが標準で持つHTTP/3(QUIC)実装を使うサーバーを遠隔から停止させるもので、Anthropicは該当するサーバーがインターネット上に「数百万台ある可能性が高い」と見積もっています。Linuxの件はMPTCP(複数の経路を束ねるTCP拡張)の待ち受け処理の競合状態を突くもので、実証では48分でカーネルのアドレスを漏らし、さらに5分でroot権限のコマンド実行に至りました。修正は上流に取り込まれ、保守中のすべての安定版に移植されています。このほかOpenBSD、FreeBSD、Linuxでの権限昇格の脆弱性も見つけたとしていますが、詳細は出ていません。
人の関与については、ChromeやLinuxなどは「最初の指示のあと」モデルが進めたと書かれています。Windowsでは実行ファイルを渡して逆解析させ、そこから脆弱性を探させました。
なぜいま公表されたのか
Anthropicは脆弱性を報告すると、開発元に修正期間として90日、その後さらに45日待ってから詳細を語る方針です。今回の5本はその期間を経て公開できる段階に来たものと考えられます。Safariの修正先としてAnthropicが示しているのはiOS 26.5.2のセキュリティ情報(2026年6月29日公開)で、ここではWebKitの脆弱性CVE-2026-43715が「Claude, Anthropic」の名前とともに記載されています。つまり報告から公表まで数カ月かかっており、攻撃側が同じ能力を持つ前に守る側が直す時間を確保する設計です。
背景には、モデルの攻撃能力が急速に上がっていることがあります。Anthropicは10月にOSSの脆弱性を無償で定期スキャンする仕組みを始め、OSSライブラリの形式証明も公表しました。Googleも同じ週に、脆弱性の発見・悪用に強いGemini 4 Carbonを防御担当者に限って提供すると発表しています。各社とも「強いモデルはまず守る側へ」という順番を取っています。
日本の読者にとっての意味
今回の欠陥はすべて修正済みですが、更新が当たっていなければ意味がありません。特に企業の管理端末や長期間再起動していないサーバーは注意が必要です。
開発チームへの示唆もあります。Anthropicは「既存の脆弱性の在庫を直すだけでは問題の半分しか解決しない」として、プルリクエストの時点でスキャンすることを勧めています。その手段として、Claude Code向けの公式プラグインsecurity-guidanceを挙げています。
防御目的で最上位モデルを使いたい組織向けには、10月6日に拡大されたCyber Verification Programがあります。Claude Opus 5.5、Sonnet 5.5、Mythos 5.1などを、サイバー関連の制限を緩めて使える審査制の枠です。防御用途の「Defense Access」は企業や大学のセキュリティチーム、規模を問わない重要インフラ事業者、OSSのメンテナー、脆弱性報告の実績がある個人研究者が対象で、審査は数日が目安です。侵入テスト用の「Red Team Access」は組織のみが対象です。Claude Platformのほか、Google CloudのVertex AIとMicrosoft Foundryでも使えます。日本からの申し込みを除外する記載はありませんが、対象国や料金は示されていません。
注意点と未確定事項
攻撃を作ったのは「未公開の社内研究モデル」で、公開予定や名称は示されていません。計算コストや所要時間も、Linuxの実証の53分以外は出ていません。ChromeのCVEは件数のみで個別番号の一覧はなく、Android・Safariも版との対応は限定的です。Linuxのカーネル版は配布元ごとに異なるため、自社環境の該当可否は各ディストリビューションのセキュリティ情報で確かめる必要があります。
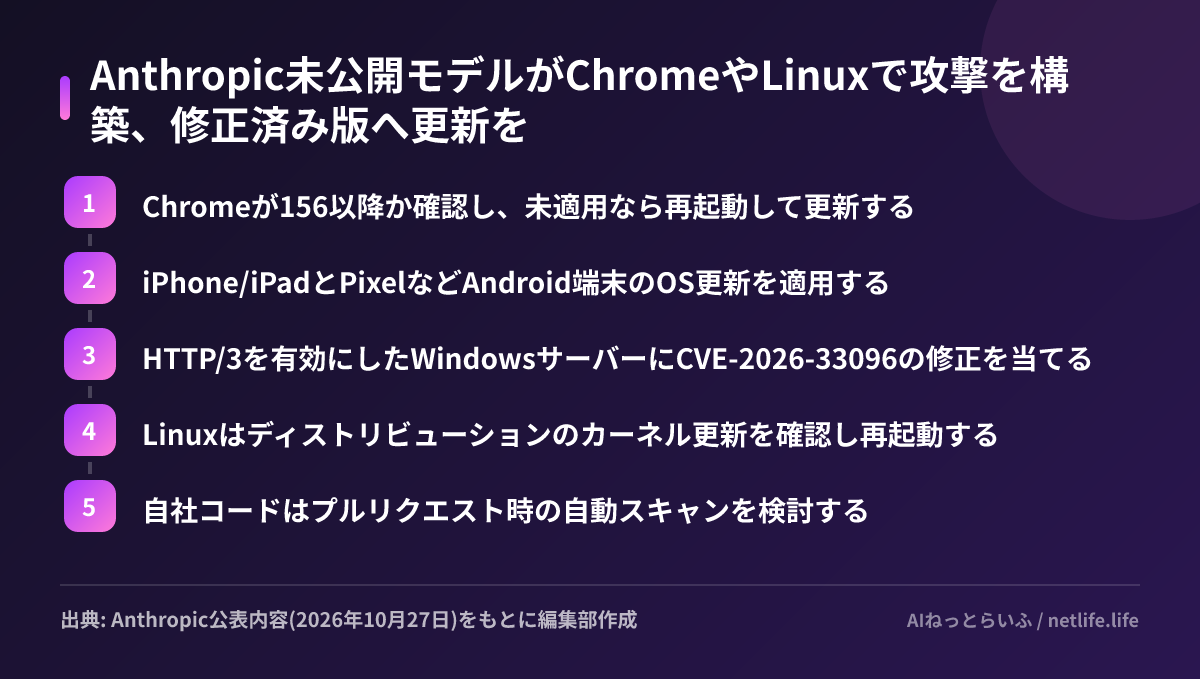
次にやることは3つです。まず社内のChromeとOSの更新状況を棚卸しすること。次に、HTTP/3を有効にしたWindowsサーバーやMPTCPを使うLinuxサーバーがあるかを洗い出すこと。そして、自社コードの脆弱性スキャンをリリース前ではなくプルリクエストごとに回せるか検討することです。


