Anthropicは2026年10月8日(米国時間)、オープンソースソフトウェア(OSS)のプロジェクトを、Claude Mythosを含む自社の最も強いモデルで定期的に検査し、見つかった脆弱性を無償で知らせる「OSS Scanner」を始めました。申し込めるのは重要なプロジェクトの中核メンテナーで、報告は人による確認を経ずに、再現手順と修正案付きでメールで届きます。同じ日に、電力や水道を支える制御システム向けの防御プログラムを含む「Anthropic Cyber Mission」も発表しました。OSSを保守している人と、OSSに依存した製品を作っている人の両方に関係する発表です。
OSS Scannerの仕組み
OSS Scannerは、Googleが2016年から続けているOSS向けの自動検査「OSS-Fuzz」を手本にしています。OSS-Fuzzが大量のでたらめな入力を与えて異常を探す(ファジング)のに対し、OSS Scannerは言語モデルがコードを読んで脆弱性を探します。
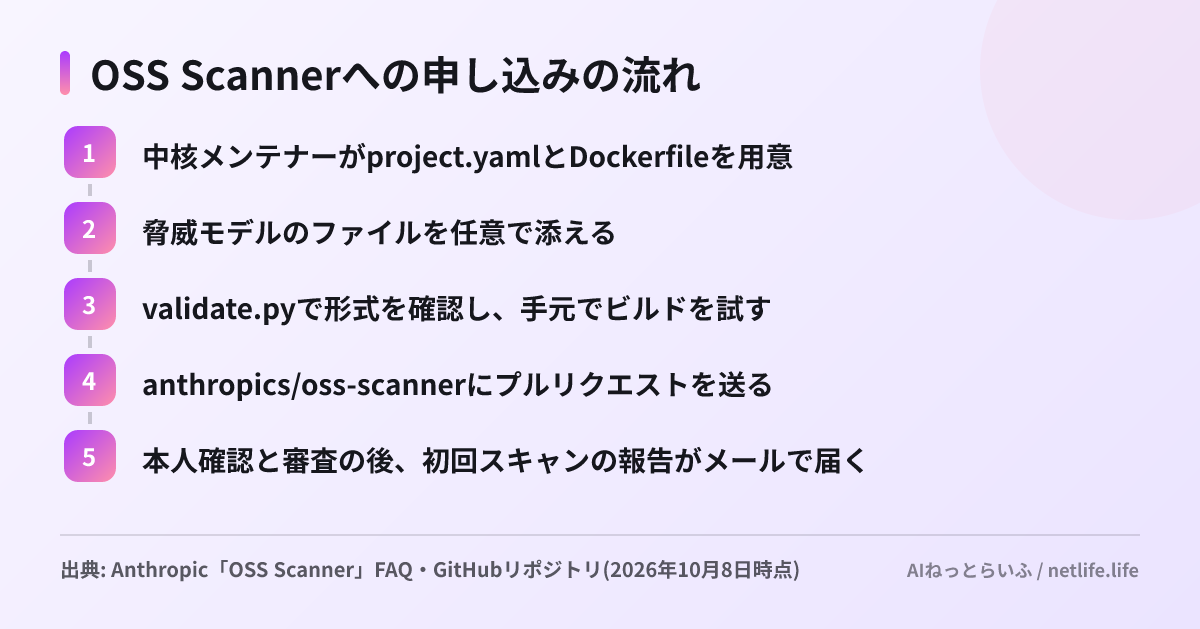
申し込み手順はGitHub上で完結します。中核メンテナーがanthropics/oss-scannerリポジトリに、リポジトリURLと連絡先を書いたproject.yamlと、依存関係を入れてビルドするためのDockerfileを追加するプルリクエストを送ります。任意で、何を攻撃者の入力とみなすか、どこを対象外にするかを書いた脅威モデルのファイルも付けられます。Anthropicはメンテナー本人かどうかを手作業で確認し、OSS-Fuzzと同様の基準(外部からの入力を扱うか、利用者や依存プロジェクトがどれだけ多いか)で個別に受け入れを判断します。
受け入れ後は、インターネットから切り離した環境でスキャンが走り、再現コード、原因の説明(可能なら混入した時期の特定)、修正案をまとめた報告がメールで届きます。その後も定期的に再スキャンされますが、頻度は決まっていません。
人の確認を省いた理由と、その代償
最大の特徴は、報告が「モデルが生成したまま、人によるレビューや仕分けを経ずに」届く点です。Anthropicはこれまで、Mythosなどで見つけた脆弱性を人が確認してから知らせる手順(協調的な脆弱性開示、CVD)を取ってきました。発表によると、この半年で主要プロジェクトから2万9,000件を超える候補が見つかり、人が確認できたのは約6,000件にとどまります。発見の速さに確認が追いつかないため、望むメンテナーには確認前の報告を先に渡すことにした、という流れです。
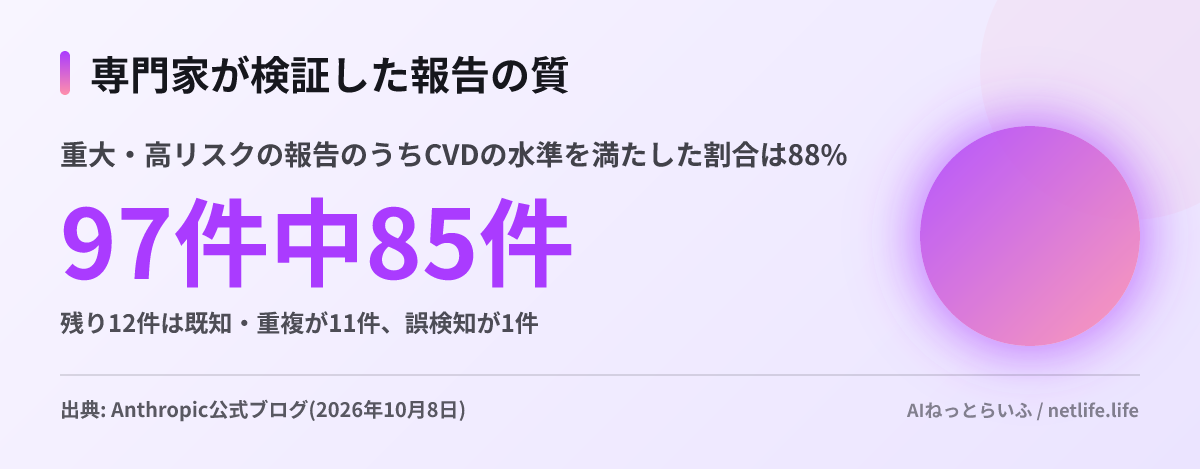
精度については、専門のペネトレーションテスター(侵入テストの専門家)が48プロジェクトの重大・高リスクの報告97件を検証し、85件(88%)がCVDに載せる水準を満たしたとしています。残る12件のうち11件は実在するものの既知や重複で、誤検知は1件でした。Cyber Missionの発表では、真陽性率(本物の脆弱性である割合)は9割超を見込むとしています。一方で、一部のメンテナーからは深刻度が高めに付けられる、プロジェクトの脅威モデルを誤解しているといった指摘も出ており、Anthropicは「完璧は保証できない」と書いています。
なお、確認前の報告には通常の90日の公開猶予は適用されず、READMEでは公開もしないとしています。後に人の確認を経てCVDに載った場合は、確認の通知から90日後に公開されることがあります。
なぜ今、無償で配るのか
Anthropicは「2年後にはAIは防御側に有利になる」と予測しつつ、当面は逆だとみています。脆弱性を突く費用は下がった一方、確認・開示・修正は人手に頼ったままだからです。実際、AIが見つけた欠陥が詳細公開の翌日に悪用された例を、当サイトでもRejetto HFSの件として取り上げました。Anthropic自身も、Project Glasswingでは発見から修正までに数カ月かかることが多かったと書いています。ボトルネックは発見ではなく修正だという認識が、メンテナーに直接・早く届ける今回の設計につながっていると考えられます。
Cyber Missionのもう1つの柱が「Critical Infrastructure Defense Program」です。発電所や水道などのOT(工場や設備を動かす制御系のシステム)を守る事業者に、Claudeの最新モデル、常駐エンジニア、脅威情報を提供します。創設パートナー11社には、CrowdStrikeやPalo Alto Networksなどと並んで日立製作所が入っています。日立は6月にProject Glasswingへの参加を発表しており、エネルギーなど社会インフラ向けのソフトウェアの脆弱性対策にMythosを使うとしています。
日本の開発者・企業への影響
OSS Scannerは国による利用条件を示しておらず、日本のメンテナーが保守するプロジェクトでも、基準を満たせば申し込めると考えられます。ただし、届く報告は英語で、確認前の候補がまとまって届くため、仕分けに使える時間があることが前提です。Anthropicも「検証済みの高・重大な報告に追いつけているプロジェクト」向けとしています。
OSSを使う側にとっては、依存ライブラリの修正版が以前より速いペースで出てくる可能性があります。9月のMCP公式Python SDKや10月のLMCacheのように、AI関連の基盤でも深刻な欠陥の公表が続いています。
- OSSを保守しているなら: 申し込む前に、脅威モデルのファイルで対象範囲と深刻度の基準を書いておくと、深刻度の過大評価や的外れな報告を減らせます。修正の手が回らない場合は申し込まず、従来どおり人の確認を経た報告を待つ選択もあります
- OSSを使う側なら: 依存関係の更新通知(DependabotやRenovateなど)を止めていないか、更新を取り込むまでの社内手順が何日かかるかを確認しておくと、修正版の増加に対応しやすくなります
- メンテナー向けの支援: 修正作業向けに、Claude Max 20xを無償で使える「Claude for Open Source」への申請も案内されています