
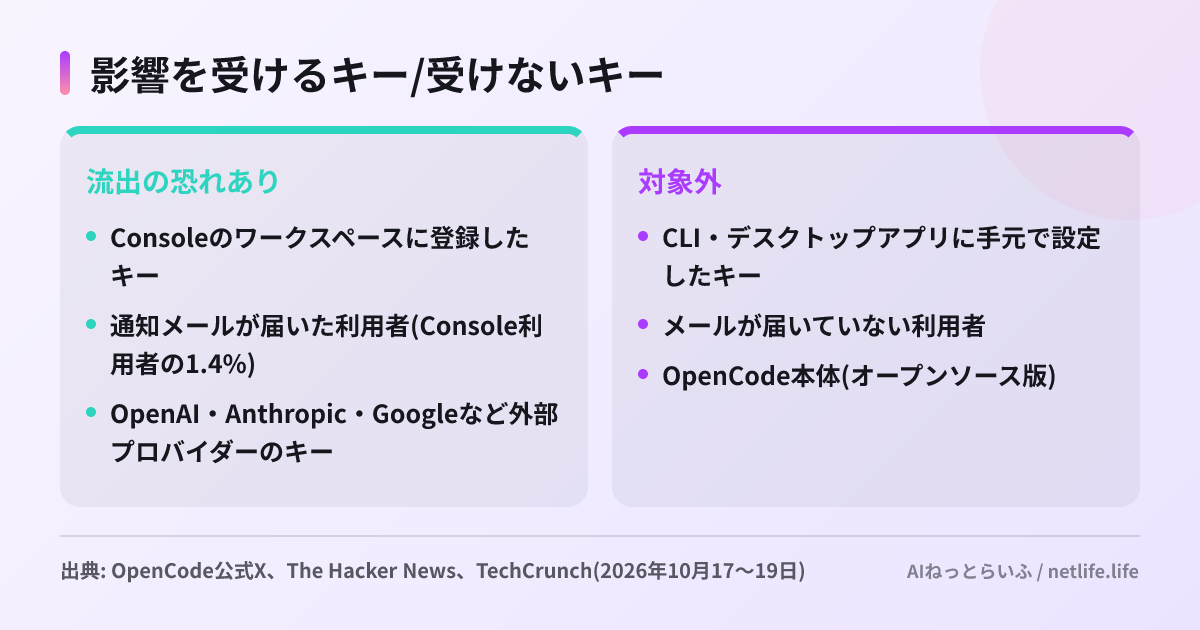
オープンソースのAIコーディングエージェント「OpenCode」の開発元は10月17日(米国時間)、ホスト型の管理サービス「OpenCode Console」が侵害され、Console利用者の1.4%について、預けていたOpenAIやAnthropicなどのAPIキーが流出した恐れがあると公表しました。対象者にはメールで通知済みで、すでに身に覚えのない課金の報告も出ています。手元のCLIやデスクトップアプリだけを使っている人は対象外ですが、Consoleにキーを登録していた人は、メールの有無にかかわらず請求履歴を確認しておくのが安全です。
何が起きたのか
公式Xの告知は「昨夜、大規模な蒸留攻撃に関連するセキュリティ侵害があり、OpenCode Consoleの利用者の1.4%に影響した」と説明しています。The Hacker Newsによると、侵入は10月16日夜で、翌17日朝に「Action Required: Potential provider key breach」という件名のメールが該当者に届きました。
DEV Communityに掲載されたメール本文の引用では、「廃止作業中だった旧システムへの不正アクセスを確認した」「ワークスペースに保存したOpenAIやAnthropicなど外部プロバイダーのキーが漏れた可能性がある」とされています。OpenCodeは「調査が続いているため、これ以上の詳細は共有できない」としており、侵入経路、該当するキーの数、アクセスが続いた期間は明らかになっていません。
Consoleは、チームでOpenCodeを使うための任意のサービスです。ドキュメントによると、ワークスペースに外部プロバイダーのキーを登録すると、Consoleがゲートウェイ(中継サーバー)として要求を転送し、メンバーはキーを見ずにモデルを使えます。便利な反面、複数のキーが1カ所に集まる構造でした。共同創業者のDax Raad氏は「被害はConsoleで、OpenCode本体ではない。CLIやデスクトップアプリのキーは手元に保存され、我々のところには来ない」と説明しています。
実害とプロバイダー側の対応
被害の報告は利用者の投稿が中心で、件数や総額は確認されていません。The Hacker Newsは、OpenAIで281ドルとAnthropicで168ドル、別の利用者で約1,700ドル(1ドル150円で約25万円)の不正利用といった報告を紹介しています。
TechCrunchによると、AnthropicとGoogleは流出したとみられるキーを無効化し、OpenAIはOpenCodeと協力して利用者のアクセス回復と返金を進めています。OpenCodeも不正請求の返金に着手したとしています。ただし、どのキーが無効化されたかは各社が個別に判断しており、自分のキーが止められたかどうかは各社の管理画面で確かめるしかありません。
なぜ「蒸留攻撃」なのか
OpenCodeが「蒸留」という言葉を使った点には背景があります。蒸留は、強いモデルに大量の質問を投げてその出力で別のモデルを学習させる手法です。9月には米NSA・FBI・CISAが中国企業による産業規模の蒸留を警告し、OpenAIも推論の抜き取りを止めた事例を公表しました。各社が不審なアカウントを止めるほど、他人の有料キーは「足のつきにくい大量生成の手段」として価値が上がると考えられます。
一方で、TechCrunchは「単純な侵害で、蒸留に使われたという証拠は示されていない」という懐疑的な見方も紹介しています。攻撃者の目的が何であれ、利用者にとっての問題は同じで、他人が自分の請求で大量のトークンを使えたということです。
日本の開発者にとっての意味
日本から使っている場合も、APIの請求はドル建てでクレジットカードに来ます。侵入は日本時間では週末にかかっており、週明けに明細や利用アラートを見て初めて気づく、ということになりかねません。
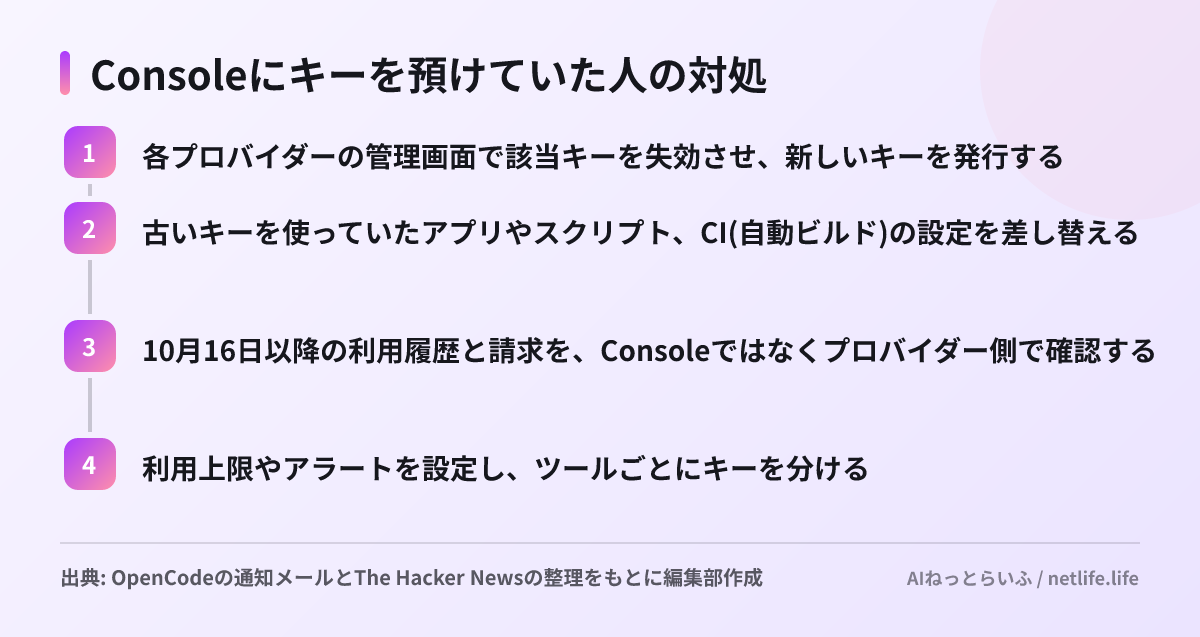
注意したいのは、The Hacker Newsが指摘する2点です。1つは、Consoleからキーを削除しても、プロバイダー側でキーが失効するわけではないこと。もう1つは、Consoleの予算設定は自分のゲートウェイを通った利用にしか効かず、盗まれたキーで直接呼ばれた分は止められないことです。
これはOpenCodeに限った話ではありません。社内でLLMゲートウェイやプロキシを立て、複数のプロバイダーのキーを1カ所に集めている企業は多いはずです。集約は管理を楽にしますが、1回の侵入で全部のキーが漏れる構造でもあります。
次にやること
- OpenCode Consoleにキーを登録していた人は、メールが来ていなくても、OpenAI・Anthropic・Googleの管理画面で10月16日以降の利用量を確認する
- 不審な利用があれば、キーを失効させたうえでプロバイダーとOpenCodeの両方に返金を問い合わせる
- 自社のLLMゲートウェイについて、保存しているキーの一覧、各キーの利用上限、漏えい時の失効手順を棚卸しする


