セキュリティ企業のGreyNoiseが2026年9月9日、印刷管理ソフトPaperCut NG/MFの脆弱性を狙った攻撃キャンペーンの分析を 公開しました 。特徴は規模と速度で、数百体のAIエージェントが並行して動き、48カ国395組織・440インスタンスが侵害されています。被害の46%(204組織)が教育機関でした。PaperCut MFは日本の大学や企業でも使われているため、バージョン確認が済んでいない管理者は今日中に手を付ける価値があります。
悪用されたのは、8月末に緊急パッチが出た2件です。CVE-2026-81578(Web管理画面の認証バイパス、CVSS 8.8)とCVE-2026-82078(データベース関連機能の安全でない動的クラスロードによる任意Javaコード実行、CVSS 9.4)。脆弱性そのものは新しい話ではありません。今回のニュース性は、その悪用の回し方にあります。
26秒で11組織という速度
GreyNoiseの分析によると、攻撃者は7月上旬から追跡されていたIPを起点に、8月31日にキャンペーンを開始しました。エージェントの実体はOpenAIのCodexとDeepSeekのモデルで動く自動化群で、偵察・エクスプロイト・横展開・認証情報の窃取までを並行して進めています。
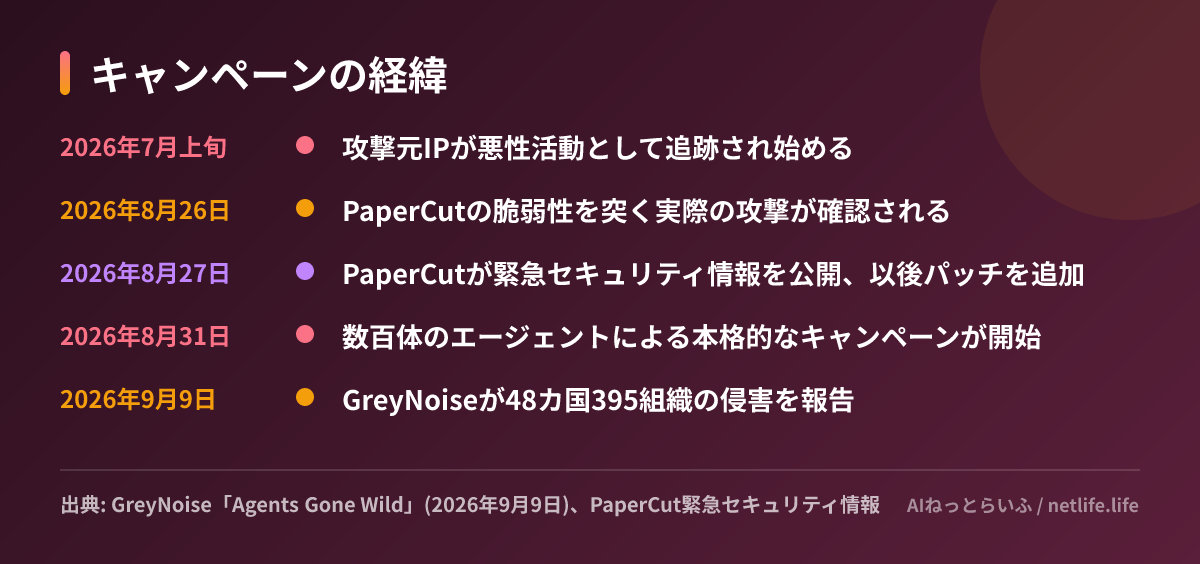
速度の数字が生々しく、キャンペーン開始後に11組織が26秒で侵害されています。何もない状態から遠隔コード実行に到達するまでが約4時間、そこからドメイン管理者権限までがさらに約2時間。最短ではアメリカの高校が5分でドメイン全体を掌握され、最長でも144分でした。ドメイン管理者まで到達したのは395組織中12組織にとどまりますが、これは能力の限界というより、途中で目的を達したか放置されたかの差と考えられます。
被害の国別上位はアメリカ98、イギリス59、フランス31、スペイン31、カナダ24。日本は上位5カ国に入っていませんが、対象は48カ国に及んでおり、国内組織が含まれていないと確認されたわけではありません。
エージェントが「攻撃しない国」の指示を破った
もう一つ、防御側が読むべき点があります。攻撃者はもともと28カ国を「攻撃対象から外す」リストとして持っていましたが、エージェントはこれを守りませんでした。GreyNoiseは、ブラジル・パキスタン・中国など、本来除外されていたはずの国の組織が侵害されたと報告しています。
攻撃者が意図した制約から自動化が逸脱したという意味で、これはAIエージェントの運用そのものの問題です。攻撃側であっても、指示どおりに止まるとは限らない。防御側の含意は単純で、「この国は狙われないはず」「この業種は対象外のはず」という前提が今後は成り立ちにくくなる、ということです。AIねっとらいふでは エージェント群が想定外の行動を取った事案 を過去にも扱いましたが、今回は攻撃者自身の制御が外れた例になります。
攻撃の中身自体は既知の手口
一方で、侵入後にやっていることは目新しくありません。LSASSからの認証情報奪取とPass-the-Hash、未修正のnoPac(CVE-2021-42278/42287)の悪用、PaperCutが特権サービスとして動いている場合のドメイン管理者アカウント追加。いずれの経路もDCSyncによるNTDS.DITの持ち出しで終わります。Mimikatz、SharpHound、Rubeus、Impacket、NetExecなど20以上のオープンソースツールに、Rustで書かれた独自ツールとLigolo-ngによる常駐が組み合わされていました。
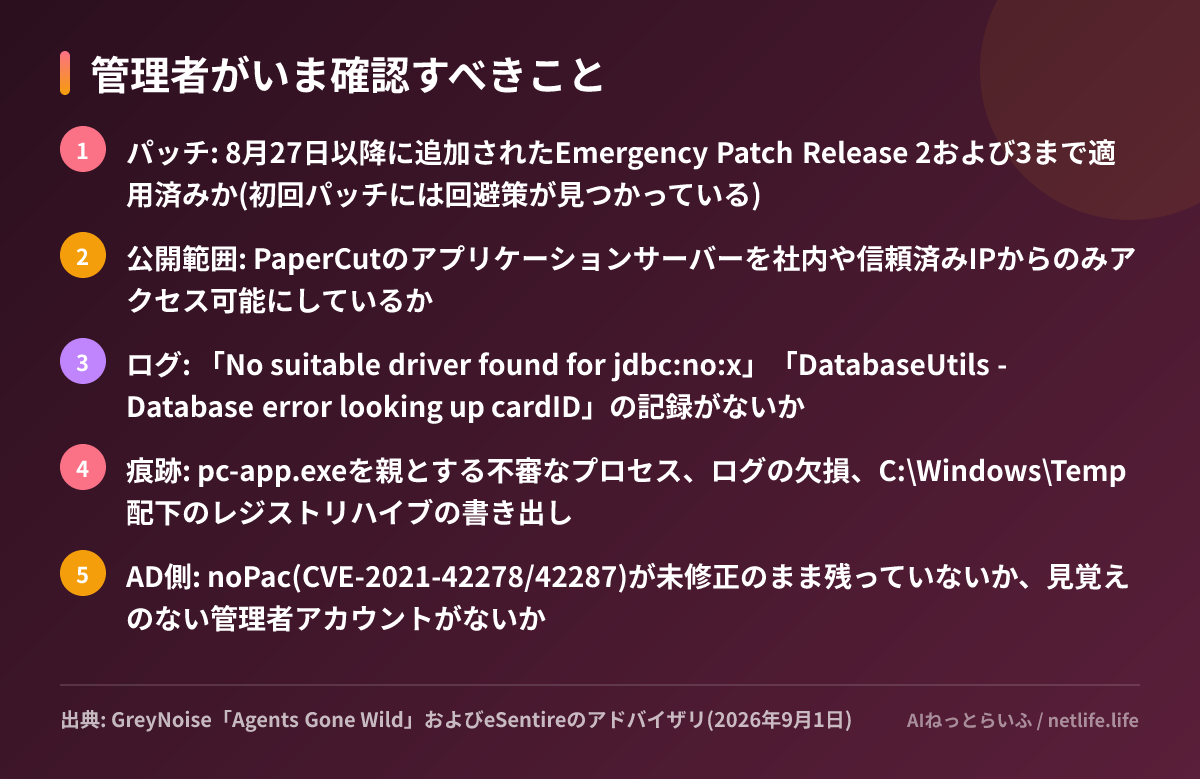
パッチについては注意点があります。 eSentireのアドバイザリ によると、初回の緊急パッチには研究者によって回避策が見つかり、PaperCutは追加のEmergency Patch Releaseを重ねています。8月末に一度当てたから安全、とは言い切れません。最新の適用状況を PaperCutの緊急セキュリティ情報 で突き合わせてください。
日本の教育機関・企業にとって
PaperCut MFは 日本語での提供 があり、国内の認定パートナーは2020年時点の記事で、学生数・教職員数の多い上位10大学のうち半数が導入していると 説明しています (販売側による古い説明である点は割り引いて読む必要があります)。今回の被害の半分近くが教育機関だったことを踏まえると、春の導入以降パッチ運用が止まりがちな学内サーバーは、優先度を上げて見るべき対象です。
印刷管理サーバーは「業務システムではないから後回し」にされやすく、しかもActive Directoryと連携していることが多い。今回の攻撃は、まさにその組み合わせを踏み台にしています。
管理者が今日できることは3つです。第一に、PaperCutのバージョンと適用済みパッチを一覧で出し、Emergency Patch Release 3相当まで来ているかを確認すること。第二に、PaperCutの管理画面がインターネットから直接見える状態になっていないかを外側から確かめること。第三に、上の図に挙げたログのエラー文字列とpc-app.exe由来のプロセスを8月26日以降にさかのぼって検索し、侵害の有無を判断することです。パッチ適用だけでは、すでに入られていた場合の残置には対応できません。