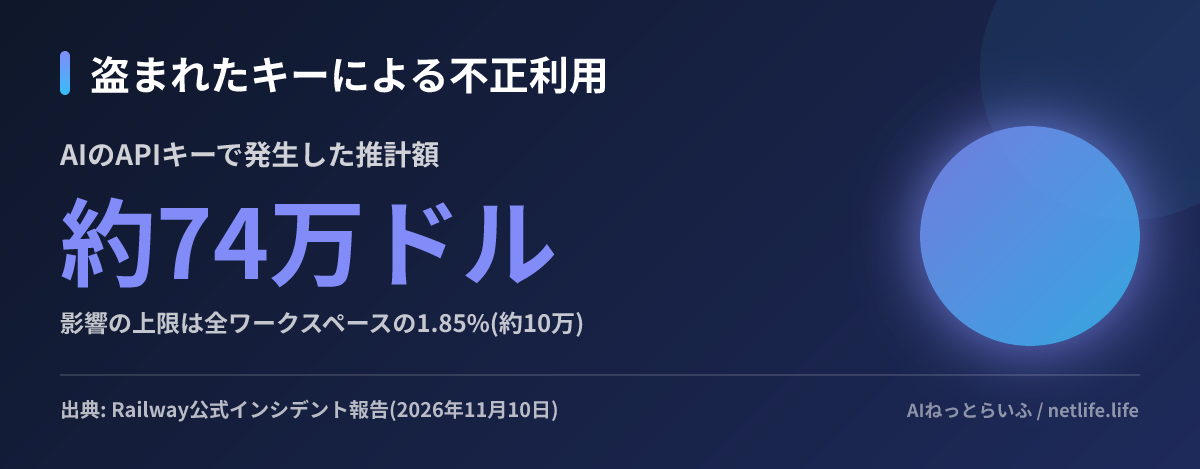
アプリのホスティング基盤Railwayは2026年11月10日、10月20〜21日に受けた不正アクセスの詳しい調査報告を公開しました。攻撃者はビルド環境の隔離を破って社内の認証情報を順にたどり、利用者の環境変数を復号できる状態に達しました。影響の上限は全ワークスペースの1.85%(約10万)で、盗まれたAIのAPIキーによる不正利用は約74万ドルと推計されています。10月21日より前にRailwayへ置いたAPIキーやDBのパスワードは、まだなら今すぐ再発行すべき事案です。
何が起きたのか
報告によると、侵入は一つの穴ではなく、4つの弱点の連鎖でした。
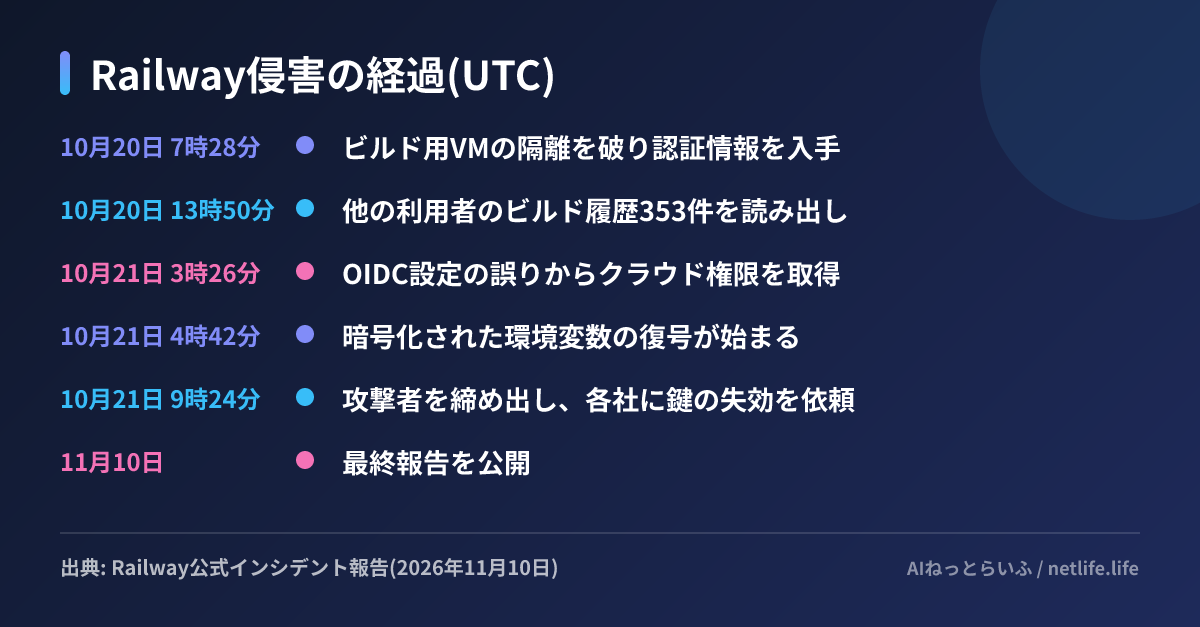
- ビルド環境の隔離破り: 10月20日7時28分(UTC、以下同)、未知の脆弱性でビルド用VMのファイルシステム隔離を一部突破し、イメージを登録するための認証情報を入手しました。当時のビルド基盤は、複数の利用者のビルドを同じVM上で動かす方式でした
- ワークフロー基盤の過信: 社内のTemporal(ジョブの実行履歴を管理する基盤)がこの認証情報を信頼済みのクライアントとして受け入れ、攻撃者は他の利用者のビルド履歴353件を、封印済みの変数ごと読み出しました
- クラウド権限の設定ミス: 21日3時26分、誤って定義されたOIDC(外部の認証をクラウド権限に引き換える仕組み)の設定から短命のクラウド認証情報を取得しました
- 復号鍵への到達: そこから長期の社内認証情報とSSH鍵にたどり着き、暗号化された変数を保存するデータベースを検索。KMS(鍵管理サービス)の権限で4時42分〜7時15分の間に一部を復号しました
Railwayは7時14分にすべてのクラウド認証情報と復号処理を止め、9時24分に攻撃者を完全に締め出したとしています。
狙われたのはAIのAPIキー
報告で目を引くのは、攻撃者が復号の対象をAI事業者のキーの名前で絞り込んでいた点です。Railwayは、盗まれたキーが「中継拠点」に流され、他社モデルの蒸留(出力を集めて別モデルの学習に使うこと)などに使われたとみています。ただし転売の運営者が侵入者と同一かは「確認できていない」としています。追加の検索ではクラウド、データベース、決済サービスの認証情報も対象になりました。一方で、顧客のデータベース自体への侵入を示す痕跡は見つかっていないとしています。
ほかに1,852人分の連携トークン(持ち込みのAIエージェント用キーとGitHubのOAuthトークン)も復号され、Railwayはすべてリセットしました。失効の依頼先はGitHub、GitLab、Anthropic、OpenAI、OpenRouter、Google、Stripeなどです。
被害額の補償は事業者ごとに扱いが違います。AWS BedrockとGoogle Geminiは各社の不正利用ポリシーで返金が始まり、OpenAIは利用者が問い合わせ番号をRailwayに渡して個別審査、Anthropicは協議中でRailwayが当面負担、返金しない規約のOpenRouterはRailwayが全額を負担するとしています。
なぜこれが重要なのか
Railwayは報告の中で、OpenCode、Warp、Fireworks AIなども10月6〜23日に同様の窃取を公表したと書いています。当サイトで昨日取り上げたNotion AIの会話記録がFireworksの侵害で流出した件と同じ時期で、AIのAPIキーそのものが換金しやすい「商品」として狙われている流れの一つと考えられます。AIキーは盗まれた瞬間から従量課金で被害が膨らむうえ、OpenRouterのように返金しない窓口もあります。
Railwayは再発防止策として、ビルドごとに使い捨てのVMを割り当て、その認証情報を特定のイメージの登録だけに限定しました。暗号化と復号の操作はすべて記録し、復号鍵に触れられるのは秘密情報管理サービスだけにしています。被害の評価に一定の期限を設け、それを過ぎたら全利用者へ通知する運用にも改めるとしています。初報の段階で影響範囲が分からず通知が遅れたことへの反省です。
日本の読者にとって
Railwayは手軽なデプロイ先として国内の個人開発者やスタートアップにも使われています。Railwayの10月23日の案内は、10月21日より前に保存した機密性の高い認証情報をすべて失効・再発行するよう全利用者に求めています。期限は示されていませんが、3週間たった今も古い鍵が生きている場合、不正利用の請求が続いている可能性があります。
次にやることは3つです。
- Railwayの環境変数に置いたAI・クラウド・DB・決済のキーを、各事業者の管理画面で失効させて再発行する
- OpenAIやAnthropicなどの利用明細を10月20日以降で見直し、身に覚えのない請求は報告書にある専用フォームとRailwayのサポートに届け出る
- DBのパブリック公開を外し、GitHubとコンテナレジストリの監査ログで不審な操作がないか確認する