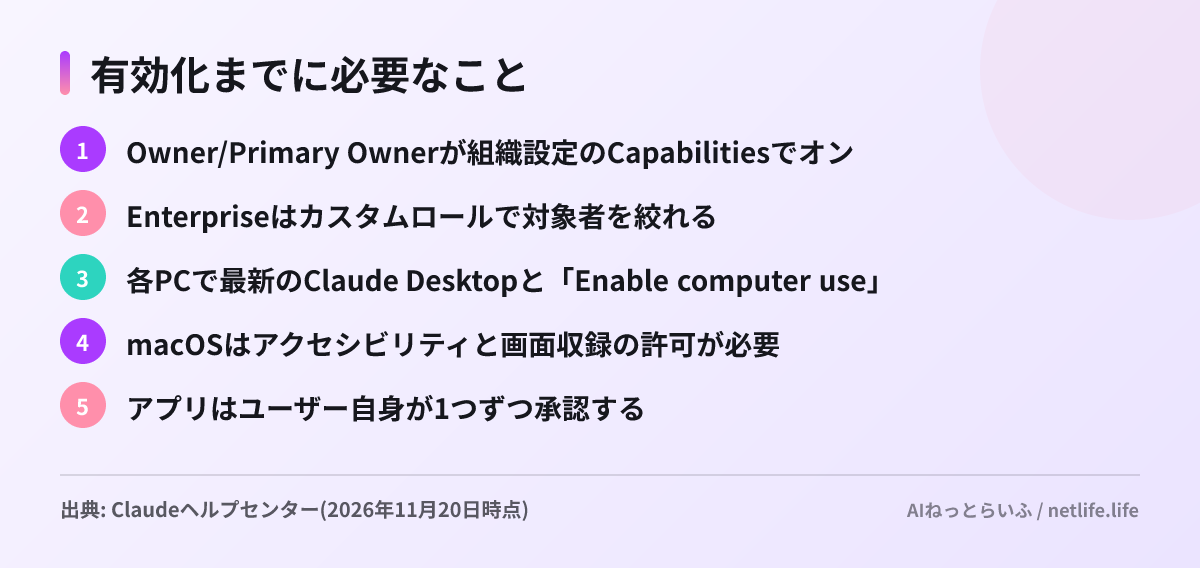
Anthropicは2026年11月20日(米国時間)、Claudeがユーザーの画面を見ながらデスクトップアプリを操作する「コンピューター操作(computer use)」を、法人向けのTeamプランとEnterpriseプランでベータ提供するとリリースノートで発表しました。組織ごとに段階的に展開され、既定ではオフ、有効にできるのは組織のOwnerとPrimary Ownerだけです。社内でClaudeを契約している情報システム部門やセキュリティ担当者は、オンにする前に「どこまで制御できて、どこからは制御できないか」を把握しておく必要があります。
何ができるようになったのか
コンピューター操作は、Claudeがスクリーンショットで画面を確認し、ユーザーが許可したデスクトップアプリをクリックや入力で操作する機能です。API向けには以前から同名の機能がありましたが、今回は法人向けのClaudeアプリから、社員のPCそのものを操作できるようになった点が違います。
使える場所は、チャットとCowork(Claudeに作業を任せる機能)が統合された新しいClaude体験の中です。Claude Desktop(macOS 14以降とWindows)で動くほか、Web版やモバイル版のClaudeからも、「Computer access」設定をオンにしてClaude Desktopが動いているPCに接続していれば使えます。外出先のスマートフォンから、会社のPCで作業を進めさせるといった使い方が想定されます。
一方、独立したCoworkタスクやClaude Codeでは使えません。また、HIPAA対応構成、Claude CodeのZero Data Retention(データを保持しない契約)、顧客管理の暗号鍵、FERPA/K-12設定を使う組織も対象外です。
管理者が使える制御
セットアップ記事によると、管理者の制御手段は大きく3つです。
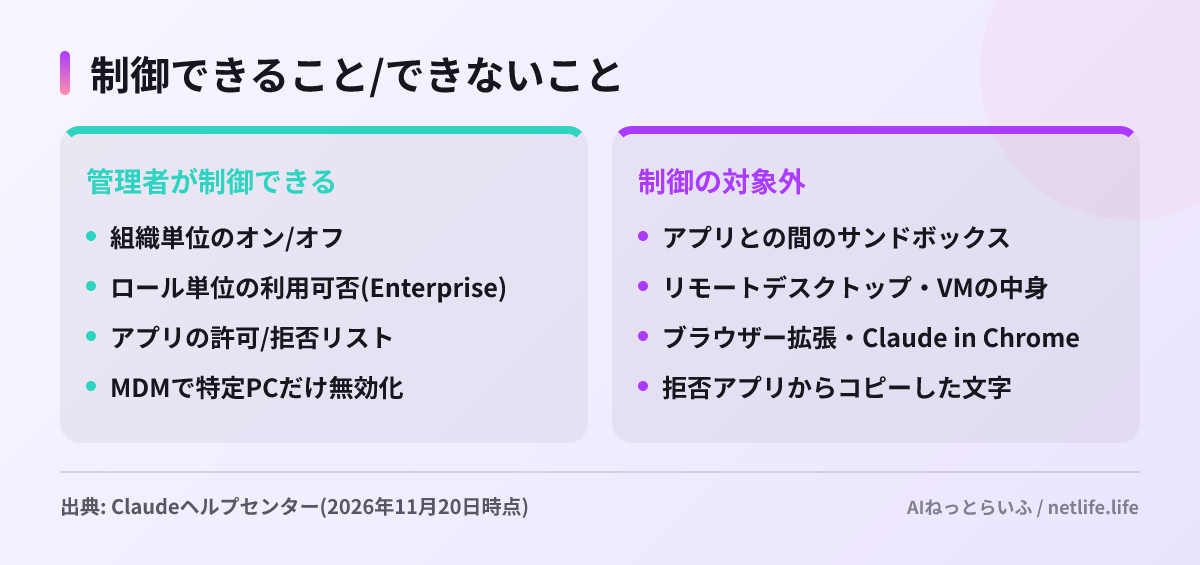
1つ目は組織単位のオン/オフです。Enterpriseではカスタムロールで利用者を絞れますが、User、Admin、Owner、Primary Ownerといった組み込みロールは、機能をオンにした時点で使えるようになります。Teamプランにはカスタムロールがないため、オンにすると全員が対象です。
2つ目はアプリの制限です。「指定したアプリをブロック」(拒否リスト)と「指定したアプリだけ許可」(許可リスト)の2方式があり、MacではバンドルID、Windowsではファイル名かAUMID(アプリの識別子)で指定します。許可リストに入っているアプリでも、実際に使う際はユーザー自身が1つずつ承認します。
3つ目はMDM(端末管理ツール)です。JamfやIntuneで computerUseEnabled を false にすると、特定のPCでは機能をオフに保てます(Claude Desktop 5.1231.0以降が必要)。macOSの権限はPPPCプロファイルで事前に付与できますが、それだけで機能がオンになるわけではありません。なお、設定変更が利用者に反映されるまで約1時間、場合によってはそれ以上かかります。
制御が効かない範囲
導入判断で最も重要なのは、ヘルプセンターが明記している制約です。
まず、Claudeとアプリの間にサンドボックス(隔離環境)はありません。Coworkで設定した「接続フォルダー」の範囲や読み取り専用の設定も、コンピューター操作には適用されません。つまり、画面に見えて操作できるものは、原則としてClaudeも操作できると考えたほうが安全です。
次に、許可・拒否リストが効かないものがあります。Claude in Chromeやブラウザー拡張、リモートデスクトップや仮想マシンの中身、別アカウント、拒否したアプリからコピーしたテキスト、Windowsの通知などです。たとえば会計システムのデスクトップアプリをブロックしても、同じ画面をリモートデスクトップ経由で開いていれば制限の外になります。
さらに、操作のために撮られたスクリーンショットはチャットに保存され、個人情報や機密情報が含まれる可能性があります。Claudeの操作を確認する自動チェックも最新のスクリーンショットを参照し、Anthropicがその記録の一部としてコピーを保持する場合があります。保存期間について記事に具体的な記載はなく、扱いは商用利用規約とデータ処理補遺(DPA)に従うとされています。加えて、Webページやメールなど画面上の内容によってClaudeが意図しない操作をする可能性(プロンプトインジェクション)にも注意が促されています。
日本の企業にとって
今回の機能は「社員のPC上で、社員と同じ権限でアプリを動かす」ものです。国内企業で多い、デスクトップ型の基幹システムやVDI(仮想デスクトップ)経由の業務と組み合わせる場合、VDIの中身はアプリ制限の対象外になる点が見落とされやすいと考えられます。
また、スクリーンショットがチャットに保存されるため、個人情報を扱う部署で使う場合は、社内の情報管理規程やログ保管の方針と照らし合わせる必要があるでしょう。提供地域の制限はヘルプセンターには書かれておらず、段階展開のため自社の組織にいつ届くかは管理画面で確認するしかありません。
なお、11月上旬にはEnterprise向けのセキュリティ機能も強化されています(Claude Enterprise に「セキュリティセンター」、DLP連携フックは一般提供に)。画面操作型のエージェントとしては、GitHub Copilotも先行して同種の機能を出しています(GitHub Copilotがデスクトップアプリを操作可能に、CLIとアプリでプレビュー)。
次にやること
- Owner権限を持つ人が、展開前に組織設定のCapabilitiesで既定オフのままになっているか確認する
- オンにする場合は、Enterpriseならカスタムロールで試験部署に限定し、許可リスト方式で業務アプリだけを指定する
- 基幹システムやVDIを使う端末は、MDMの computerUseEnabled で無効化しておく