Notionは2026年11月9日から、AIの推論基盤を委託していたFireworks AIへの不正アクセスによって、Notion AIとの会話記録の一部が外部に渡ったことを影響を受けた顧客に通知しています。対象はNotionの全ワークスペースの1%未満で、管理者向けの「Insights」機能に使われた会話記録です。Notion AIにパスワードやAPIキーを貼ったことがある組織は、通知の有無にかかわらず棚卸しをしておくべき事案です。
何が起きたのか
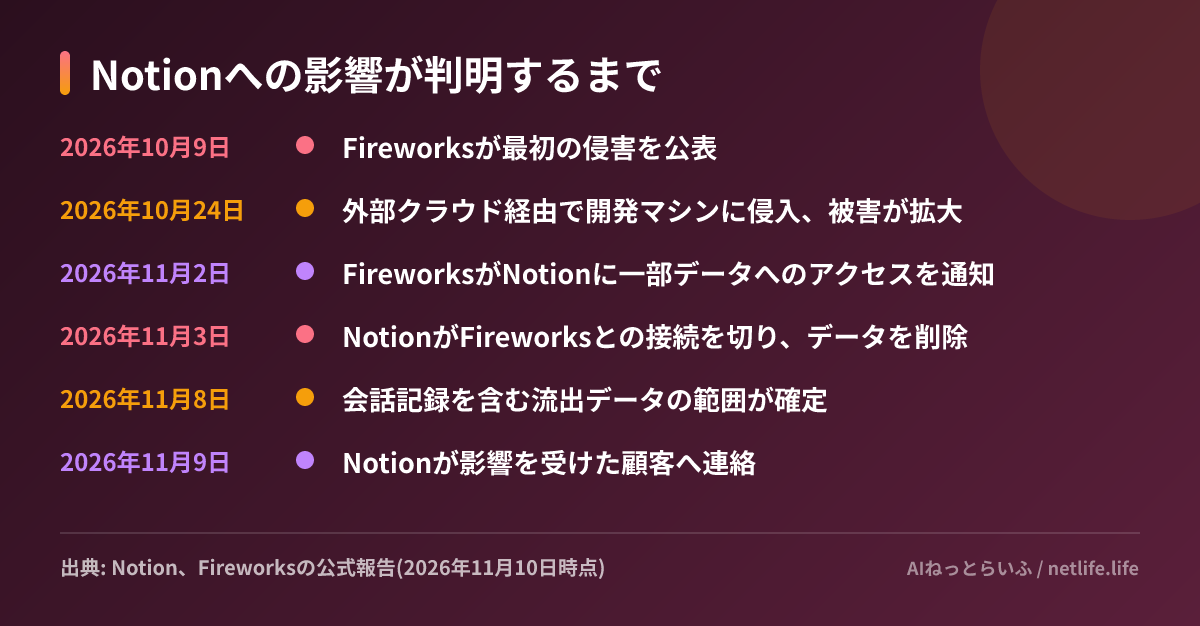
発端はNotion自身ではなく、オープンウェイトモデルの推論や学習を提供するFireworks AIです。Fireworksのセキュリティ報告によると、10月上旬に社内の認証情報が不正に使われ、一部顧客の評価ジョブの環境変数が読まれました。その後の調査で、請求先の住所や支払い履歴、さらに一部顧客の秘密情報・データセット・学習途中のモデルの重みにも被害が及んでいたことが分かりました。Fireworksは、盗んだアクセス権でLLMの利用枠を転売する金銭目的の集団による「LLMjacking」と説明し、Palo Alto NetworksのUnit 42に調査を依頼しています。
10月23日には、Fireworksの研究開発用マシンを置いていた別のクラウド事業者でも侵害が起き、翌24日にそこを足がかりに開発マシンで不正な処理が実行されて、顧客データへの影響が広がりました。
流出したもの、していないもの
流出したのは、Notion AIとの会話記録のうち、管理者がメンバーのAI利用状況を分析する「Insights」機能の分類処理のためにFireworksへ送られていたものです。Notionは、大半のワークスペースでは記録が誰のものか特定できない形だったとしています。AIミーティングノートの音声・文字起こし・要約は、Notion AIとの会話に貼り付けていない限り影響はありません。
注意したいのは「ZDR(Zero Data Retention、送ったデータを保存しない契約)」の扱いです。NotionはFireworksからZDRの約束を得ていましたが、調査の中で、使っていたエンドポイントからデータが保持されていたことが分かったと明かしています。またInsightsは機能の性質上データを保持する必要があり、もともとZDRの対象外でした。「委託先はデータを残さない契約だから安全」という前提が、実際には成り立っていなかったことになります。
Notionは11月3日の朝にFireworksとの接続を切り、Fireworks側のデータを削除しました。Insights機能は調査が終わるまで停止し、Fireworks経由で提供していたオープンウェイトモデルの提供も止めています。
なぜこれが重要なのか
SaaSのAI機能は、自社のサーバーだけで完結せず、モデルの推論や分類を外部の基盤に任せていることが少なくありません。利用者から見ると「Notionに書いた」つもりでも、実際には別の会社のGPUを通っています。今回は、その委託先の侵害がそのまま利用者のデータの流出につながりました。
当サイトでは10月にも、Cloudflare Workers AIで他の利用者の応答が混入した事案を取り上げました。AIの推論基盤は、計算資源の奪い合いを狙う攻撃者にとって魅力的な標的になっていると考えられます。
日本の読者にとって
Notionは日本語版も提供され、国内企業でも広く使われています。まず確認したいのは、Notionから通知が来ているかどうかです。Notionは「自分にもワークスペースのオーナーにも連絡がなければ、現時点で影響は確認されておらず対応は不要」としています。
通知を受けた場合や、念のため確認したい場合は次の順に進めてください。
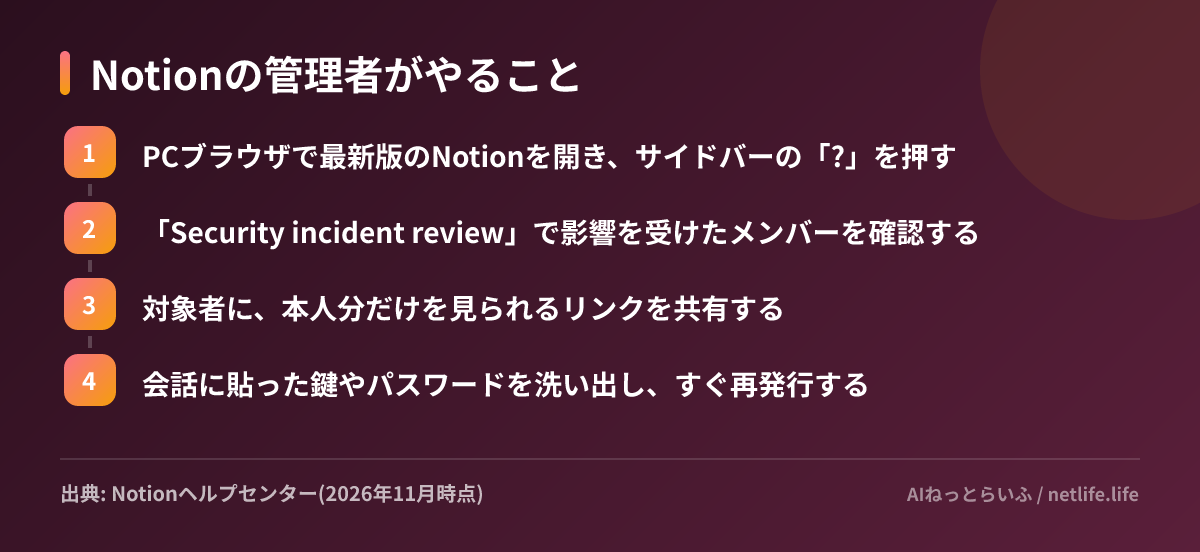
Notionは影響を受けたデータについて「流出したものとして扱う」よう勧めています。AIのチャット欄に設定ファイルやエラーログをそのまま貼る習慣があると、APIキーや接続文字列が紛れ込みがちです。これはClaude Codeの許可設定に秘密情報が残っていた件と同じ構図で、ツールではなく「どこに貼ったか」を基準に棚卸しするのが近道です。
次にやることは3つです。
- Notionからの通知メールとワークスペースオーナー宛ての連絡を確認する
- Notion AIに貼った覚えのある鍵・パスワード・トークンを再発行する
- 利用中のAI SaaSが推論をどの外部事業者に委託しているか、委託先一覧(サブプロセッサー)を確認する