
Cisco Talosは2026年10月31日(米国時間)、Windows向けの情報窃取マルウェア「VOLTA」の分析を公開しました。VOLTAはパスワードやCookie、暗号資産ウォレットなどを盗んだあと、その中身をOpenRouter(複数のLLMを1つのAPIで呼び出せる中継サービス)経由でLLMに送り、「この被害者から何がいくらで換金できるか」を順位付けした調書を作らせます。モデルに断られた場合に備え、Claude Opus 4.6からKimi K2、Gemini 2.5 Flashへ順に切り替える仕組みまで組み込まれていました。社内PCの防御を担う情報システム部門やセキュリティ担当者、そしてLLMのAPIを提供・中継する事業者に関係するニュースです。
VOLTAは何をするのか
Talosによると、VOLTAは実行後に自分自身を消す64ビットのWindows向けプログラムです。分析された検体は、ファイル内の作成日時が2026年8月17日、Talosが初めて観測したのが10月11日でした。Talosは「AI連携層を追加できる、成熟した情報窃取ツール」と位置付けています。感染経路(どうやって配られているか)は記事では明らかにされていません。
盗む対象はかなり広範です。
- Chrome系ブラウザとFirefoxに保存されたパスワード、Cookie、カード情報
- 暗号資産ウォレットのシードフレーズ(復元用の単語列)。暗号化された保管庫はその場で総当たり解析を試みます
- Discord、Telegram、Slack、Steam、Robloxなどのセッション情報、MicrosoftのOAuthトークン(ログイン済みの状態を表す認証情報)
- SSHやgcloudの設定ファイル、保存済みのすべてのWi-Fiパスワード、画面のスクリーンショット
さらに盗んだログイン状態を使ってGmailを検索し、Amazon、Uber Eats、PayPalなどの領収書から自宅住所を割り出したり、Robloxのアイテムを外部の相場サイトで評価したりと、情報の「肉付け」まで自動で行います。Talosは、作者が利用者ごとに設定を埋め込んだ専用のプログラムを組み立てて販売する形態だと見ています。
LLMは被害者の「調書」作りに使われていた
注目点は、盗んだデータの分析をLLMに任せている点です。VOLTAは集めた情報を Identity_Report.txt にまとめてJSON形式に変換し、OpenRouterのAPIに送ります。既定のモデルは anthropic/claude-opus-4.6 で、温度(出力のばらつき)は0.2に固定されていました。
システムプロンプトはモデルに「標的評価を書く法科学の分析官」として振る舞うよう指示し、換金しやすい資産を高・中・低で並べる「WHAT THEY'RE WORTH(この人物の価値)」と、パスワードの使い回しなど防御の甘さを評価する「THEIR OPSEC(この人物の防御態勢)」の2章を必須にしています。名前や住所、出身大学とパスワードの癖を結び付けるような推論も求めていました。Talosはこれを、生の窃取ログを「優先順位と根拠の付いた被害者の調書に変える」仕組みだと説明しています。
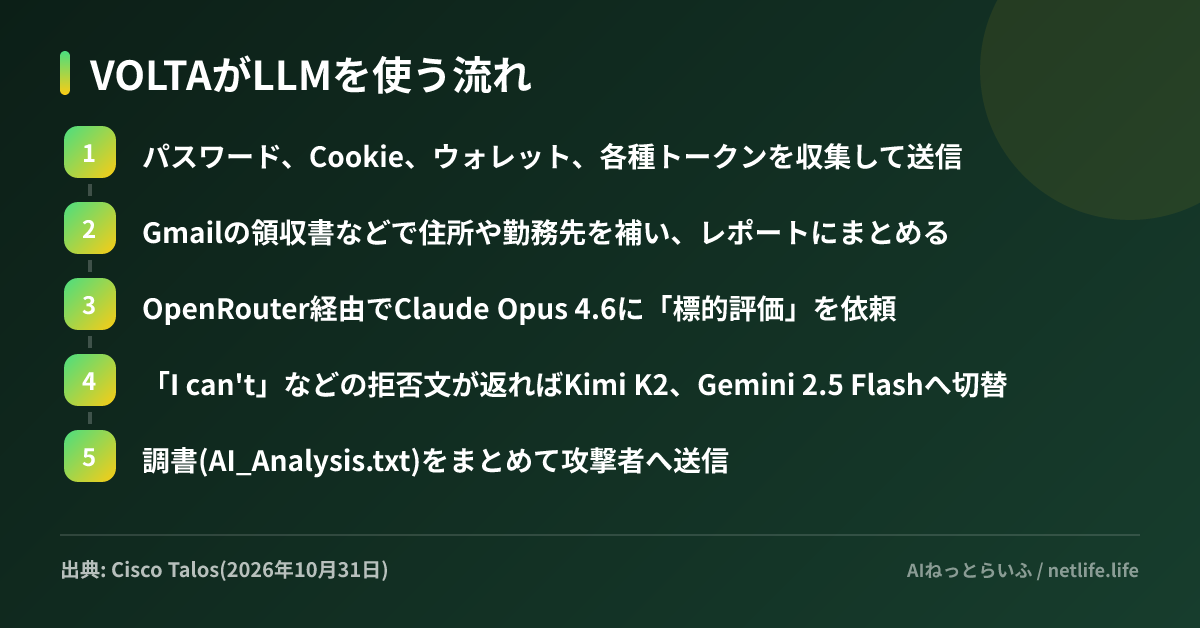
モデルの応答に「I can't」「I'm not able」といった言い回しが含まれると拒否とみなし、次のモデルに切り替えます。Talosは「作者は拒否されることを想定している」と指摘し、拒否への耐性が今後のマルウェアで標準的な設計要件になる可能性があると述べています。一方で、実際にClaudeが調書を出力したのか、どのモデルで成功したのかは記事では明らかにされていません。AnthropicやOpenRouterの対応についての言及もありません。なおAPIキーが設定されていなければ、LLMの段階は丸ごと飛ばされます。
なぜこの手口が厄介なのか
情報窃取型マルウェアは、盗んだ大量のログの中から「お金になる被害者」を選ぶ作業が攻撃者側の手間でした。VOLTAはその選別をLLMに肩代わりさせ、Talosの言葉を借りれば「どんな技量の購入者でも」使えるようにしています。10月24日に紹介したStorm-0940がAIペンテスト基盤で攻撃を自動化した事例と同じく、AIが攻撃の高度化よりも「省力化」に使われている点が共通しています。
また、通信先として見つかったのはOpenRouterの正規のAPIだけで、攻撃者が用意したサーバーのドメインやIPアドレスは示されていません。正規サービスへの通信に紛れるため、「怪しい宛先を遮断する」という従来型の対策だけでは見つけにくいと考えられます。
日本の読者にとっての意味と対策
狙われるサービスにはAmazonやUber Eats、PayPal、Slack、Microsoftアカウントなど日本でも広く使われているものが含まれており、日本の利用者や企業が対象外とは言えません。Talosが挙げた対策を中心に、次の点を確認しておくとよいでしょう。
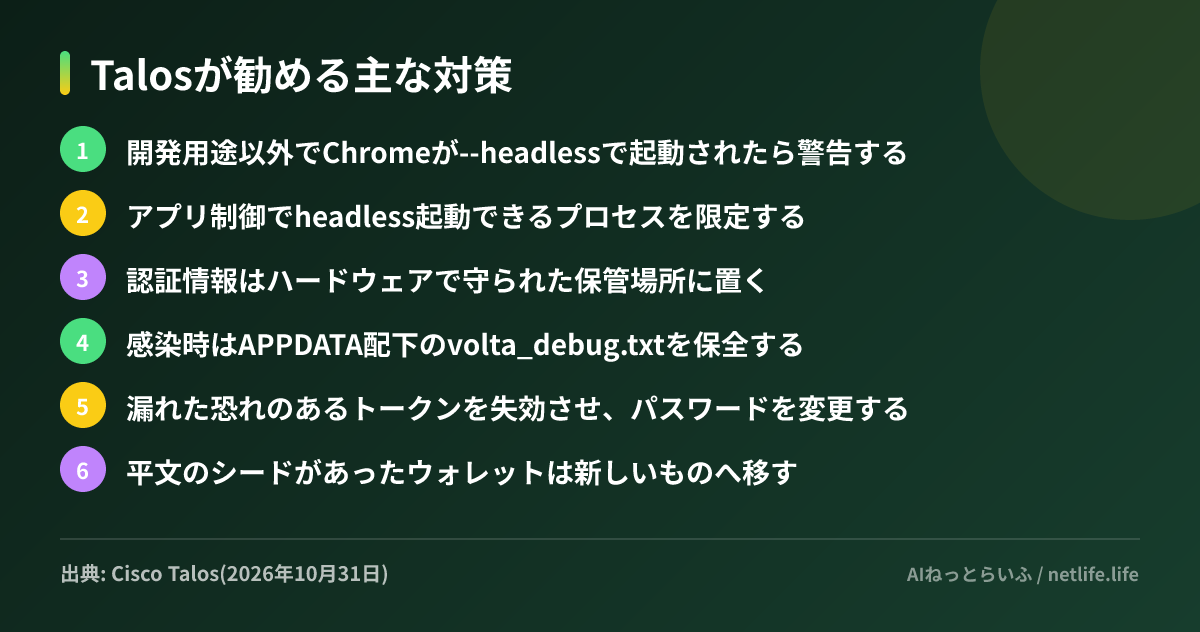
Chromeを画面なしの「headless」モードで起動する処理は、ブラウザに保存されたデータの暗号化(App-Bound Encryption)を回避するために使われており、Talosはここを遮断・検知の要所に挙げています。volta_debug.txt には何を盗み、LLM呼び出しが成功したかが時刻付きで記録されるため、調査の手がかりになります。
加えて、社内でLLMを使っていない端末から openrouter.ai などのLLM APIへ通信が発生していないかをプロキシのログで確認するのも、一つの手がかりになると考えられます。ただし正規の利用と見分けにくいため、端末側の検知と組み合わせることが前提です。
次にやることとしては、EDR(端末の不審な動きを検知する製品)でChromeのheadless起動を検知するルールがあるかを確認すること、ブラウザにパスワードやカード情報を保存する運用を見直すこと、そして暗号資産のシードフレーズをPC上のテキストファイルに置いていないかを点検すること、の3つから始めるのが現実的です。


