
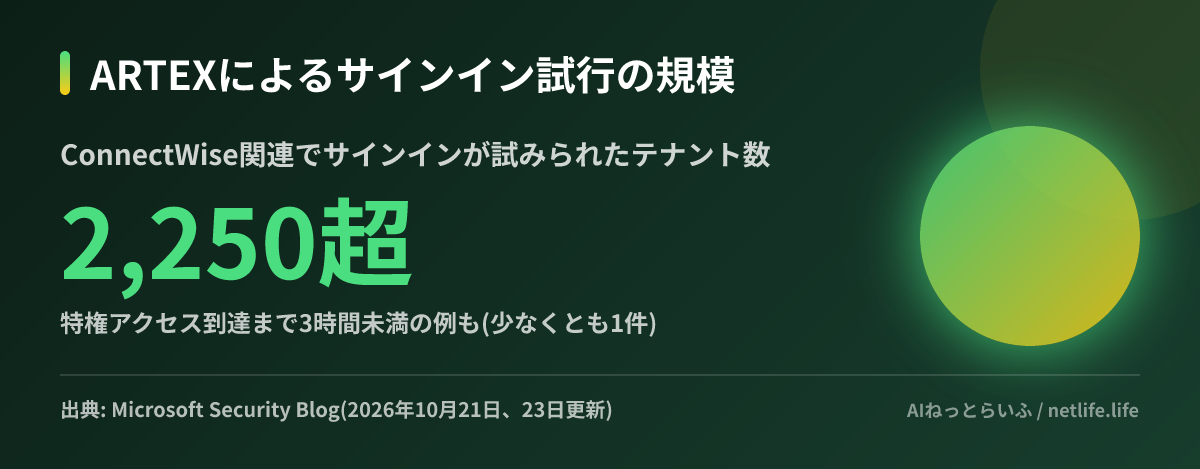
Microsoftは10月21日(23日更新)、中国国家に連なるとされる攻撃グループStorm-0940が、オープンソースのAIエージェント型ペネトレーションテスト基盤「ARTEX」を使って攻撃を自動化していたと公表しました。同グループはConnectWise Cloud Backup(旧SkyKick)のアプリ資格情報を悪用し、2,250を超えるMicrosoft 365テナントへのサインインを試みています。ConnectWiseの製品を使う企業や、それを顧客に提供するMSP(運用代行事業者)は、ユーザーのサインインではなく「アプリのサインイン」を確認する必要があります。
何が起きたのか
ConnectWiseは10月16日に不正アクセスを検知し、17日にCloud Backupを、続いてSaaS SecurityとCloud Managementを予防的に停止しました。同社は「アプリケーションIDへの不正アクセスを確認した」としており、アドバイザリを更新し続けています。
MicrosoftはStorm-0940がこの侵害の当事者だと「評価している(assesses)」としており、断定ではありません。確認された事実として挙げているのは、盗まれたConnectWiseのアプリ資格情報を使い、既存のアプリの信頼関係を通じて、利用者の対話的なサインインなしに顧客テナントへ認証したことです。一部の環境では、その後Microsoft Graphでの偵察、アプリへの資格情報の追加による永続化、ConnectWiseのアプリが自分自身にグローバル管理者ロールを割り当てる操作、Azure Key Vaultのシークレットの一括読み出しが観測されました。
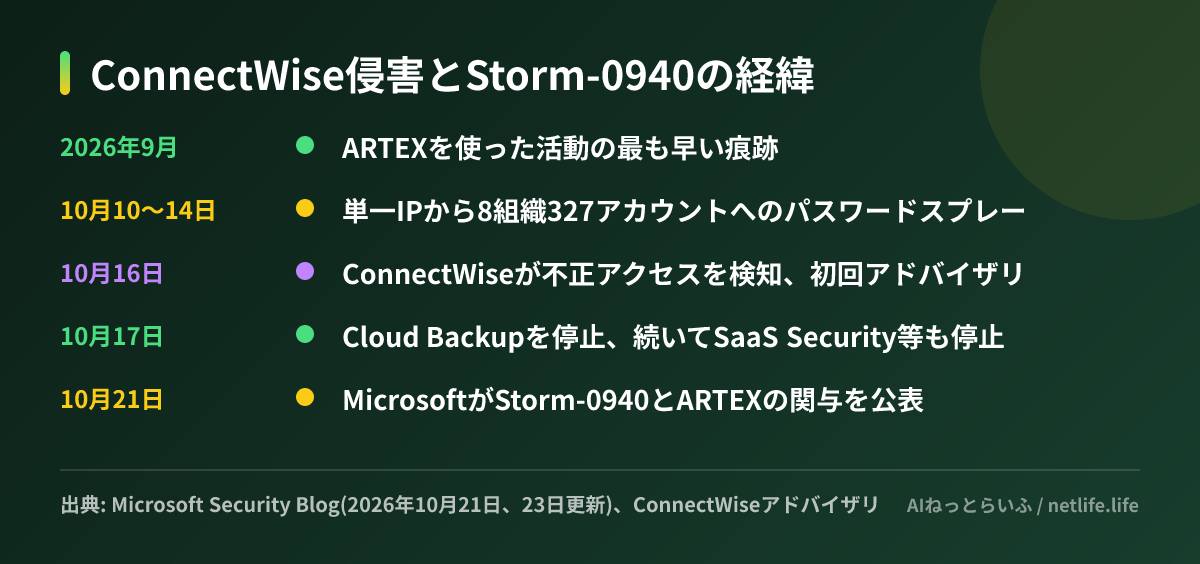
Microsoftによると、標的の大半は失敗に終わりましたが、ARTEXによる攻撃のいくつかはクラウド基盤の特権アクセスに到達し、少なくとも1件では最初の標的化から3時間未満でした。データの持ち出しについては、影響を受けたアプリがある、あるいは認証が成功したことが「必ずしもデータへのアクセスや持ち出しを意味しない」としています。Microsoft自身のシステムや製品の脆弱性によるものではないとも明記しています。
ARTEXとは何か、なぜ問題なのか
ARTEXは、任意のAIモデルを組み合わせて使えるオープンソースのペンテスト基盤です。Goで書かれた複数エージェント構成のLLMシステムで、偵察からデータ持ち出しまでを人手をほとんど介さずに進め、見つけた資産や脆弱性をグラフとして蓄積していきます。画面と出力は英語が既定で、韓国語・中国語・スペイン語・日本語にも切り替えられます。Microsoftは複数の地域で複数の攻撃者がARTEXを使っているのを確認しており、10月には韓国の金融機関を狙った個人情報侵害での利用も報じられたとしています。
これまでAIによる攻撃の議論は「脆弱性を見つける速度」が中心でした。当サイトで扱った英国政府のAIによる脆弱性修正やPHP2Shellもその文脈です。今回は、防御側の検査用に公開されたエージェント基盤が、そのまま攻撃の実行速度を上げる道具として使われた事例です。Microsoftが示した例では、4つのアプリ資格情報で4分未満に200回超のサインインが行われています。人が手で操作する前提で組んだ検知・対応の時間感覚では間に合わない可能性があります。
日本の管理者・MSPにとって
日本が標的国として名指しされているわけではありません。ただし対象業種は製造、自動車、化学、半導体、金融、政府など幅広く、ConnectWise経由でMicrosoft 365を管理している国内企業やMSPは確認の対象になります。旧SkyKick時代に連携したまま使っていないテナントも含まれる点に注意が必要です。
Microsoftの推奨のうち、最初にやるべきことは次の3点です。
- アプリを消さずに止める: 影響を受けたConnectWiseアプリの接続は、ConnectWiseから復旧手順が出るまで無効のままにします。ただし、最初の対応としてエンタープライズアプリケーションを削除しないこと。設定と証拠が失われます。
- アプリIDで探す: 表示名ではなくアプリIDで検索し、各テナントのサービスプリンシパルのオブジェクトIDを記録します。Microsoftのクエリには、Cloud Backupの506e08f9-6e9a-4da4-942b-a099a03644aeなどが載っています。
- アプリのサインインを遡る: Entra IDのサービスプリンシパルのサインインを、成功と失敗に分けて確認します。少なくとも10月15日、可能なら10月1日まで遡り、公表されたIP(144.172.64[.]128など)だけに絞らないことが推奨されています。
あわせて、Entraの監査ログで資格情報の追加、所有者やアプリロールの割り当て、同意の付与、特権ロールの変更を確認します。注意したいのは、アプリを無効にしても新しいトークンの発行が止まるだけで、テナント内で既に行われた変更は元に戻らないことです。利用者のセッションを取り消してもアプリ経由のアクセスは終わりません。不正な資格情報や権限は、証拠を保全したうえで個別に削除・ローテーションする必要があります。
バックアップ製品は、性質上テナント全体に強い権限を持つことが多い分野です。今回を機に、ConnectWise以外も含めて、マルチテナントアプリに付与した権限が本当に必要な範囲かを見直す価値があると考えられます。


