GitHubは2026年10月15日、プルリクエスト(PR)の変更をAIで調べて脆弱性を指摘する「AI Scan for pull requests」を一般提供にしました。従来の静的解析エンジンCodeQLが対応していないPHP、Shell、Terraform、Dockerfileなどが対象で、プレビュー時に必要だったGitHub Copilotのライセンスは不要になりました。同じ日に、コードスキャンの警告をCopilotが直してPRまで作る「Agentic autofix」も一般提供になっています。CodeQLの対象外だった言語を抱えるチームは、PRのレビューに安全面のチェックを1つ足せるようになります。
CodeQLの「穴」をAIで埋める
GitHubのコードスキャンは、これまでCodeQLが中心でした。CodeQLはコードをデータベースのように問い合わせて脆弱性のパターンを探す仕組みで、精度は高い一方、対応言語ごとに解析ルールを作り込む必要があります。そのため、PHPのWebアプリや、Terraform(HCL)で書いたインフラ定義、Dockerfileなどは検査の対象外になっていました。
AI Scanは、この空白をAIの検出エンジンで補う機能です。2026年7月14日に「AI security detections」として公開プレビューが始まり、9月にはAPIも公開されました。プレビュー時はCopilotライセンスが必要でしたが、一般提供ではその条件が外れています。AIエージェントが書いたコードがPRとして大量に届くようになり、人のレビューだけで安全性を確かめるのが難しくなっていることが背景にあると考えられます。オープンソース向けには、Anthropicも10月に定期スキャンのOSS Scannerを始めており、AIによる脆弱性検査は各社が力を入れる分野になっています。
AI Scanの仕組みと制約
AI Scanは、コードスキャンが有効で、リポジトリのAI Scan設定がオンになっていれば、PRごとに自動で動きます。結果はCodeQLの指摘と同じく「Conversation」と「Files changed」タブに表示され、AIによる指摘には「AI」の表示が付きます。指摘にはリスクの説明と修正案が付くことがあります。
運用上いちばん重要なのは、AI Scanの指摘が「参考情報」の扱いだという点です。コードスキャンのチェックを失敗させず、ルールセットでマージを止める条件にもできません。また、フォークからのPRと、Dependabotが作ったPRでは動きません。
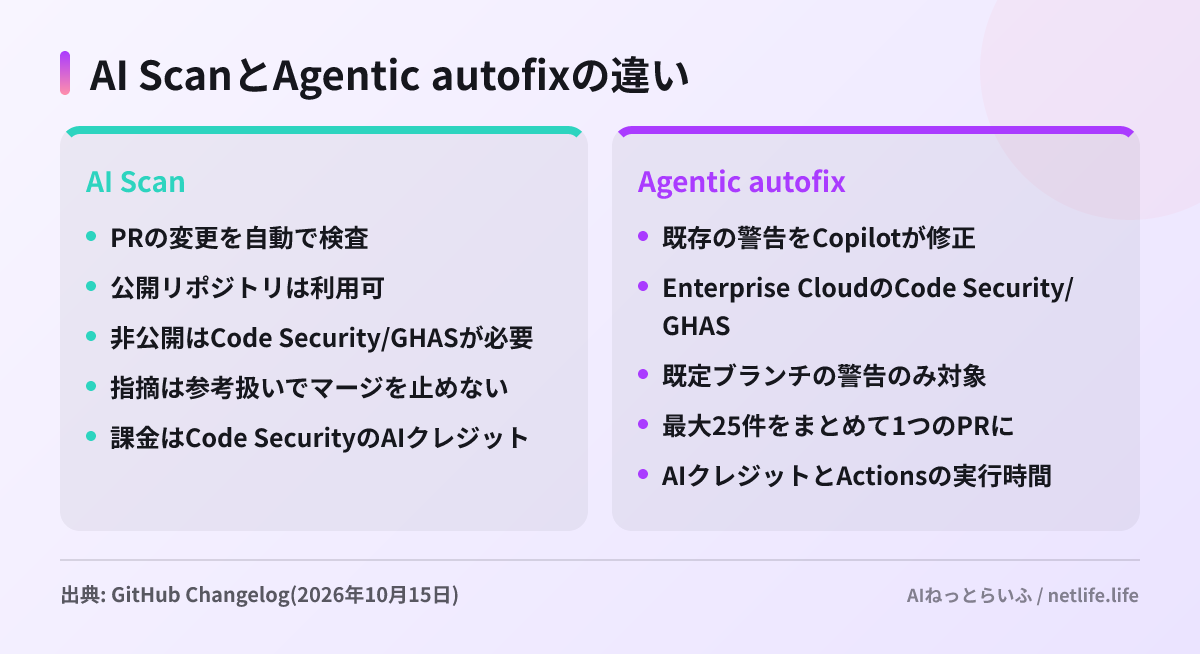
利用条件は、組織または個人が所有する公開リポジトリなら使えます。非公開・社内向けの組織リポジトリでは、GitHub Code SecurityかGitHub Advanced Security(GHAS)の契約が必要です。利用量は「Code Security AI Credits」として消費され、企業の請求画面の「AI usage」に表示されます。製品単位で予算の上限も設定できます。ただし、1件の検査で何クレジット使うのか、1クレジットがいくらなのかは、今回の告知には書かれていません。
Agentic autofixは「警告を直すPR」を作る
Agentic autofixは、すでに見つかっているコードスキャンの警告をCopilotに割り当てると、関連ファイルを調べて修正案を作り、CodeQLを再実行して警告が消えたかを確かめ、必要なら手直しをしたうえで下書きPRを開く機能です。PRには修正内容と、なぜ警告が解消されるのか、どう確認したかが書かれます。
有効にすると、各警告の無料の「Generate Fix」ボタンが「Assign to Copilot」に置き換わります。警告一覧から最大25件を選んで1つのPRにまとめることもでき、REST APIで assignees に copilot-swe-agent[bot] を指定しても割り当てられます。
対象はGitHub Enterprise Cloud(データ所在地を選べる版を含む)のCode Security・GHASの顧客です。使い始めるには次の3段階の設定が要ります。
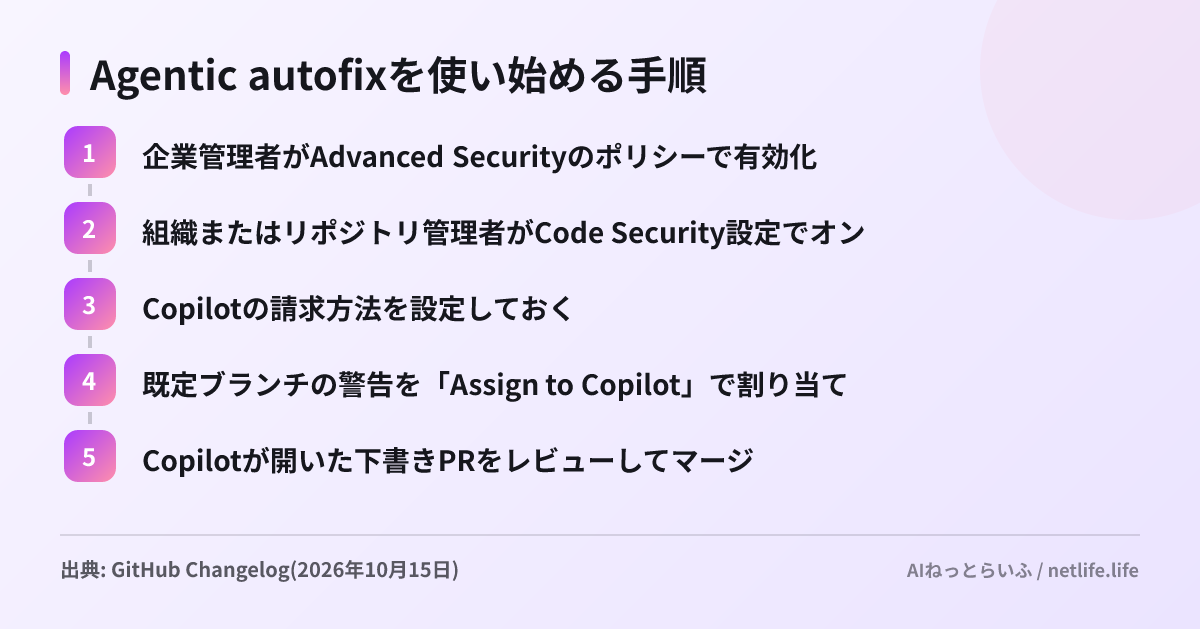
制約は、既定ブランチの警告しか扱えないことです。PRや別ブランチだけで見つかった警告は割り当てられません。費用はAIクレジットに加えてGitHub Actionsの実行時間もかかります。
日本の開発チームにとっての意味
国内のWebサービスにはPHPで書かれたものが多く、インフラをTerraformで管理するチームも珍しくありません。これらはCodeQLでは見られなかったため、公開リポジトリやGHAS契約済みの組織では、Copilotの契約がなくてもPRの検査対象を広げられるようになります。
ただし、指摘はマージを止めないので、レビュー担当者が「AI」表示の付いた指摘を見る運用を決めておかないと、気付かれないまま流れる可能性があります。AIの検出は誤検知も起こりうるため、既存のSASTツール(ソースコードの静的解析ツール)をすぐに置き換えるより、まずは併用して指摘の質を見るのが安全です。説明文が日本語で出るかどうかは告知には書かれていません。
次にやること
- GHAS/Code Securityを契約済みなら、PHPやTerraformを含むリポジトリでAI Scan設定を有効にし、数週間分の指摘を見て誤検知の割合を確かめる
- AIクレジットの予算上限を先に設定してから、Agentic autofixを少数の警告で試す
- 「AI」表示の指摘を誰がいつ確認するかを、PRレビューのルールに書き足す