
ブラウザからファイルを共有できる無料のサーバーソフト「Rejetto HFS(HTTP File Server)」のバージョン3.0.0〜3.2.0に、認証なしで管理者になりすまし、サーバー上で任意のコードを実行できる脆弱性(CVE-2026-61500、CVSS v4で9.3)があります。米セキュリティ企業Horizon3.aiの研究者が、Anthropicの審査制モデル「Claude Mythos」を使って見つけたもので、9月30日に技術的な詳細が公開されました。その翌日には、米国と日本の実際のサーバーを狙う攻撃が観測されています。HFSを社内や自宅で公開している人は、すぐに3.2.1以降へ更新してください。
何が起きたのか
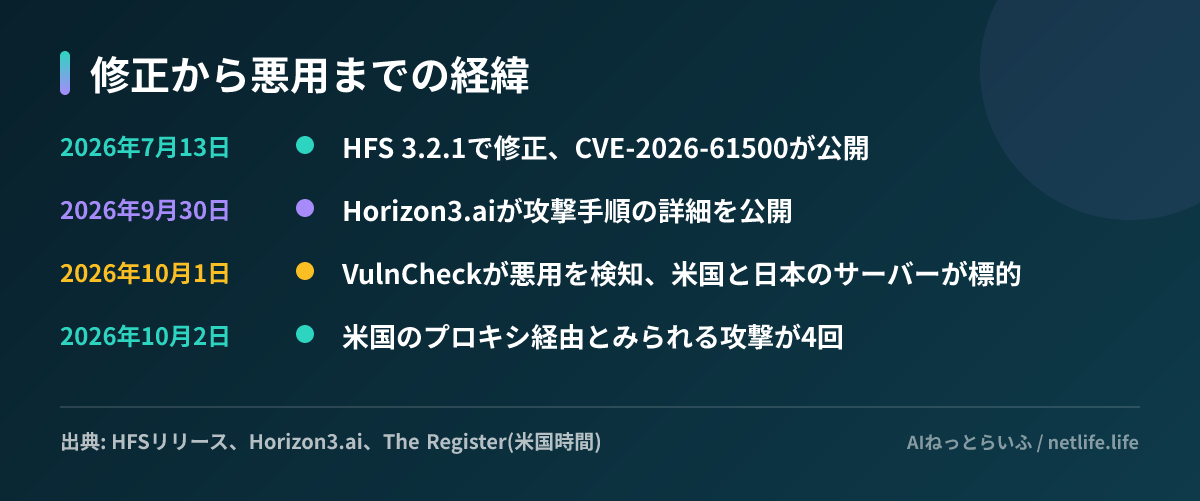
修正版のHFS 3.2.1は7月13日に公開済みで、リリースノートには「これまでのすべてのバージョンに、攻撃者が管理者権限を得られる複数の脆弱性が見つかった」とあります。発見者として、Horizon3.aiのZach Hanley氏と「ClaudeおよびAnthropic Research」の名前が挙がっています。
状況が動いたのは、修正から約2か月半後にHorizon3.aiが攻撃の仕組みを詳しく書いた記事を出してからです。The Registerの報道によると、脆弱性情報企業VulnCheckのPatrick Garrity氏は10月1日夜に悪用の検知を報告しました。同社のおとりサーバー(カナリア)が、中国の攻撃者が米国と日本の脆弱なサーバーを狙う動きをとらえたといいます。翌2日にも、プロキシ経由とみられる米国の2つのIPアドレスから4回のアクセスがあったとしています。VulnCheckは自社の悪用確認済み脆弱性データベースにこのCVEを登録しています。
欠陥の仕組みと、AIが果たした役割
原因は乱数の使い方です。HFSは、ログイン状態を保つCookieに付ける署名の鍵を、JavaScriptのMath.random()で起動時に作っていました。Math.random()は暗号用ではない乱数で、Chromeなどで使われるV8エンジンの実装(xorshift128+)は、出力をいくつか集めると内部の状態を逆算できます。さらにHFSは、ログイン処理の途中でMath.random()の生の値を、暗号化せず署名だけしたCookieに入れて返していました。
Horizon3.aiによると、Mythosはこの2つを別々の問題としてではなく、1本の攻撃経路としてつなげました。連続する3〜5個の出力から、制約ソルバー(条件を満たす値を自動で探す道具)の「Z3」で内部状態を割り出し、さかのぼって署名鍵を復元する方法を提案し、実際に動く攻撃コードまで書いたといいます。ログイン処理を約12回呼べば材料がそろい、管理者のCookieを偽造したあとは、HFSに備わる管理機能を使ってサーバー上でコードを実行できます。
Hanley氏は「私たちは暗号の数学に詳しくなく、普段なら時間がかかりすぎて手を引く種類の調査だ」と書き、Mythosは追加の指示なしに一連の流れを見つけたとしています。The Registerによれば、MythosとAnthropicの防御者向け取り組み「Project Glasswing」による発見は、10月2日時点で286件のCVEに達しています。
日本の利用者にとっての意味
今回の観測では日本のサーバーが名指しで標的になっています。HFSはインストール不要で手軽に使えるため、個人や小さな事業所でのファイル受け渡しに使われてきました。社外から届く場所でHFS 3.0.0〜3.2.0を動かしている場合、管理者アカウントがあり、署名鍵を指定する環境変数COOKIE_SIGN_KEYSが未設定という初期設定のままなら、攻撃の条件を満たします。
7月に修正が出ていたのに、悪用は詳細公開の翌日に始まりました。CVEの公開だけでは攻撃に至らず、手順が具体的に書かれたことが引き金になった可能性があります。Microsoftが10月1日に公表した報告書では、脆弱性が武器化されるまでの中央値は24時間を大きく下回るとされており、今回はそれを裏づける例と言えます。AIが専門外の分野の脆弱性まで掘り起こせるようになると、「修正は出ているが更新していない」期間がこれまで以上に危険になると考えられます。
今すぐ確認したいこと
- HFSを使っているなら、管理画面でバージョンを確認し、3.2.1以降へ更新してください。古い2系は開発が終わっており、2024年にも別の脆弱性が米CISAの悪用確認済みカタログに載っているため、3系の最新版への移行が前提です
- 社外に公開していた場合は、更新に加えて管理者パスワードを変え、身に覚えのない設定変更やファイルがないかを確認してください。侵入済みなら、更新だけでは攻撃者の仕込みは消えません
- 社内の資産一覧にHFSのような「個人が置いた小さなサーバー」が載っているかを見直してください。AIで見つかる脆弱性が増えるほど、把握していないサーバーが入口になりやすくなります


