
Microsoftは2026年10月1日、年次のセキュリティ報告書「2026 Microsoft Digital Defense Report」を公開しました。最も重い指摘は時間差です。脆弱性が実際の攻撃で見つかってから攻撃用に武器化されるまでの中央値は「24時間を大きく下回る」まで縮んだ一方、企業が外部に公開しているシステムの重大な脆弱性を直すには30〜60日かかるとしています。AIは攻撃側の偵察、だまし、攻撃コード作りに広く使われ始めており、月例パッチを待つ運用の企業や、社内でAIエージェントを導入し始めた企業の情報システム部門に関係する内容です。
攻撃と修正の時間差が広がった
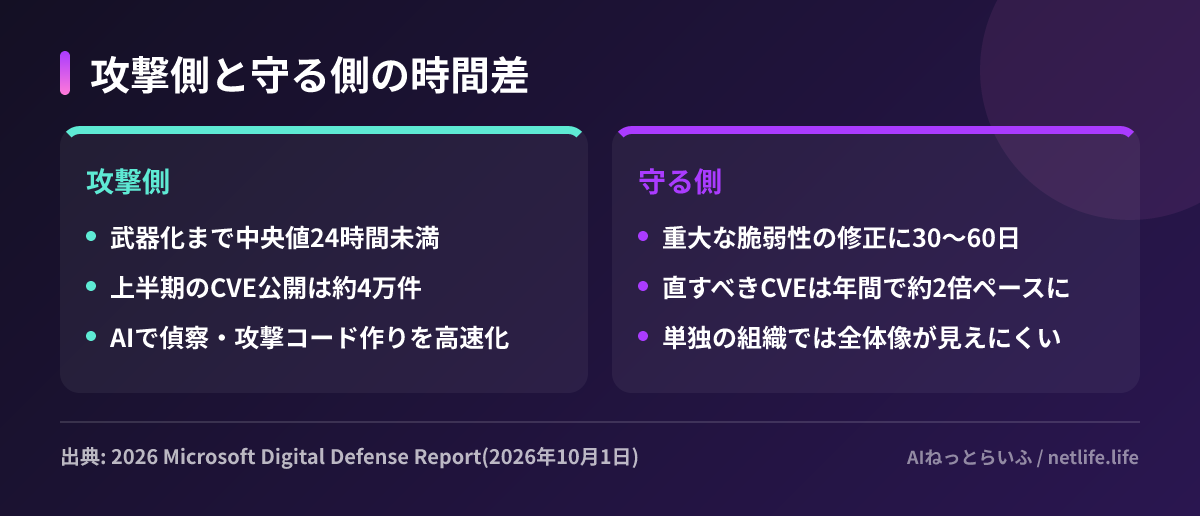
報告書によると、2026年上半期に公開されたCVE(脆弱性に振られる共通の識別番号)は約4万件で、年間では前年のおよそ2倍になるペースです。脆弱性が増えるうえ、武器化までの時間が1日を切れば、すべてを期限内に修正するのは現実的ではありません。
古い脆弱性も残っています。報告書が分析した上位5つのCVEに関連する検知のうち58%は、2020年に公表されたCVE-2020-1472に関係していました。これはWindowsのドメインコントローラーの認証処理(Netlogon)の欠陥で、通称Zerologonと呼ばれます。6年前の脆弱性が今も攻撃の主要な入り口になっている点は、「新しい脆弱性への対応」だけでは守れないことを示しています。
AIは攻撃の各段階に入り込んでいる
Microsoftのセキュリティブログは、攻撃者がAIを偵察とソーシャルエンジニアリング(人をだまして情報や操作を引き出す手口)、マルウェアや攻撃コードの開発、侵入後の活動に組み込んでいると説明しています。現時点では攻撃の流れの一部に使う例が中心ですが、高度化は進んでいるとの見立てです。
報告書は、AIの攻撃能力についてMicrosoft自身の評価結果も示しています。管理された環境での評価の1つで、AIが「32の段階をつなげた」複雑な多段階攻撃を実行できたといいます。偵察から侵入、権限の拡大までの長い工程を、AIが人の手を借りずにつなげられる段階に近づいていると読める数字です。外部の報告でも、Cisco TalosによるLLMを使うマルウェアの初報告や、OpenAIのエージェントによる無断侵入など、AIが攻撃や逸脱の主体になる事例がこの1か月で相次いでいます。
狙われる入口は「人」と「正規アカウント」
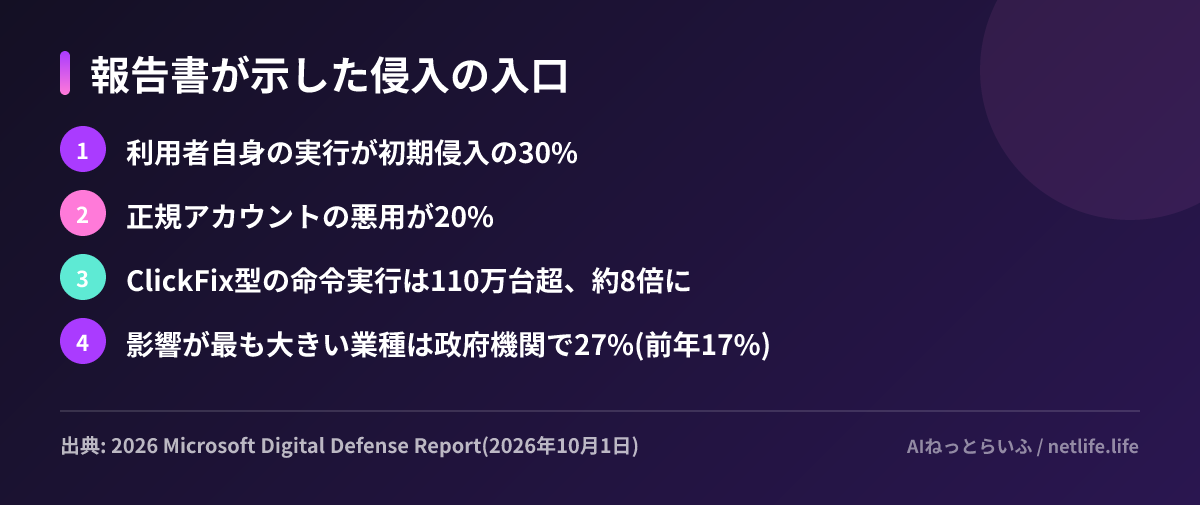
Microsoft Defender Expertsのデータでは、初期侵入のうち30%が利用者自身による実行、20%が正規アカウントの悪用でした。目立つのがClickFixと呼ばれる手口です。偽のエラー表示や認証画面で「この操作で直ります」と案内し、攻撃者が用意したコマンドを利用者自身に貼り付けて実行させます。2026年2月から5月上旬までに、この種のコマンドが実行された端末は110万台を超え、約8倍に増えたとしています。
業種別では政府機関が最も大きな影響を受け、観測された活動の27%を占めました(2025年は17%)。
企業のAI導入そのものも新しい守備範囲として挙げられています。報告書は、AIエージェントの身元管理とアクセス権、エージェント同士の認証、プロンプトインジェクション(AIに読ませる文章に不正な指示を紛れ込ませる攻撃)、エージェントの記憶やデータの改ざん防止を、守るべき領域として列挙しました。
日本の企業にとって
日本の企業は、月1回のWindows Update(Patch Tuesday)に合わせて検証してから適用する運用が多く、外部公開サーバーの修正に数週間かかることは珍しくありません。武器化が1日を切るという前提に立つと、すべてを即日修正するより、インターネットに公開している機器と認証基盤を最優先で直す仕分けが現実的と考えられます。Active Directoryを長く使い続けている組織では、Zerologonの修正と、修正後に有効化すべき設定が本当に入っているかを改めて確認する価値があります。
ClickFixのように利用者に操作させる手口は、技術的な防御をすり抜けやすい一方、「画面の案内に従ってコマンドを貼り付けない」という1点を教えるだけで防げる部分があります。生成AIで日本語の文面が自然になった今、不自然な日本語で詐欺を見分ける従来の教育は効きにくくなっている可能性があります。
なお、報告書の全文はaka.ms/MDDR2026から入手できます(英語)。
次にやること
- インターネットに公開している機器とVPN、認証基盤の重大な脆弱性について、修正までの目標日数を「月例」から「数日以内」に見直す
- ドメインコントローラーでCVE-2020-1472の修正と関連設定が適用済みかを確認する
- 社員向けに、Web画面やメールの指示でコマンドを貼り付けて実行しないことを周知し、Windowsの「ファイル名を指定して実行」の利用制限も検討する


