RIZAP株式会社は2026年9月3日、従業員が業務の集計作業の際に、お客様情報を個人で利用している外部の生成AIサービスにアップロードしていたと公表しました。対象は健康保険組合などから受託している「特定保健指導」の対象者情報で、氏名や保険証記号番号に加え、高血圧や糖尿病といった疾患に関する情報も含まれます。委託元の一つであるIHIグループ健康保険組合は9月2日、同組合の加入者210名が対象だと告知しています。会社が許可していない生成AIを従業員が業務に使う、いわゆる「シャドーAI」の事故が、要配慮個人情報で起きた事例です。生成AIの利用を社内で認めている企業にも、認めていない企業にも、同じ問題が潜んでいます。
何が起きたのか
RIZAPは企業や健康保険組合から特定保健指導(メタボリックシンドロームのリスクがある人向けの保健指導)を受託しています。ITmedia NEWSがRIZAPの発表をもとに伝えた内容によると、従業員は特定保健指導の管理システムに関する集計作業の中で、2026年1月1日から8月19日までに登録された対象者の情報を、私用の外部生成AIサービスに入力していました。含まれていた項目は、氏名・生年月日・性別・保険証の記号番号・メールアドレス、一部の住所と電話番号、そして高血圧や糖尿病などの疾患情報と、積極的支援・動機付け支援といった支援区分です。
RIZAP自身は影響人数を公表していませんが、IHIグループ健康保険組合の告知では、8月24日にRIZAPから報告を受け、対象は2024〜2026年度に同組合経由でRIZAPの保健指導を利用した210名とされています。他の委託元にも対象者がいる可能性はありますが、公表されている数字はこの210名だけです。使われたサービスについてRIZAPは事業者名を明らかにしていませんが、IHIグループ健康保険組合の告知にはOpenAIの名前があり、「当該データはモデルの学習に利用されていない」との確認を9月1日に得たと書かれています。
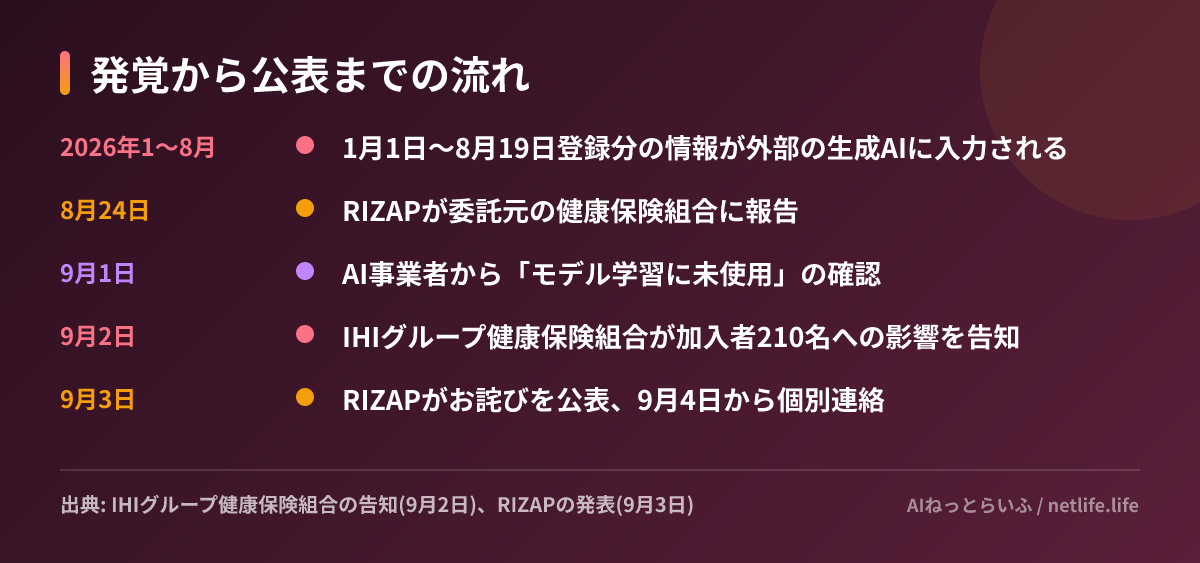
RIZAPの発表では、発覚後24時間以内にチャット履歴の削除と学習設定の無効化を行い、AI事業者から「個人を特定できる情報を含むファイルはモデルのトレーニングに使われない」との説明を得たこと、個人情報保護委員会への報告を済ませたこと、対象者へ個別に連絡することが示されています。再発防止策としては、許可していない生成AIサービスの利用禁止を改めて周知し教育を強化すること、既存のISMS(情報セキュリティマネジメントシステム)に加えてAIマネジメントシステム(AIMS)の導入を検討することが挙げられています。
なぜ「禁止」だけでは防げないのか
今回の事故で注目したいのは、RIZAPが生成AIの利用を野放しにしていたわけではなく、「許可していないサービスの利用禁止を改めて周知する」と書いている点です。つまりルールはあった。それでも、集計作業を早く終わらせたい従業員が手元の私用アカウントにデータを入力する、という行動は止められませんでした。これは日本の多くの企業で起きている構図と同じで、業務で使ってよいAIツールが用意されていない、あるいは用意されていても使い勝手が悪いと、従業員は便利な個人アカウントに流れます。
もう一つの論点は、「学習に使われていない」という確認の意味です。ChatGPTなど主要な生成AIサービスの個人向けプランは、設定によって入力内容をモデル学習に使わないようにできますし、事業者側の説明もそれを裏づけています。ただし、学習に使われないことと、データが事業者のサーバーに送られ一定期間保持されることは別の話です。個人情報保護法の観点では、要配慮個人情報を第三者のサービスに送信した時点で、委託先の管理義務や漏えい等報告の対象になり得ます。「学習されないから大丈夫」は、事後の被害を小さくする材料にはなっても、事故そのものを否定する根拠にはならないと考えられます。
日本の読者にとって
同じ事故を自社で起こさないために確認すべき点を、生成AIの利用を「許可している企業」と「していない企業」に分けて考えます。許可している企業は、従業員が使う正規のAIツールが、今回のような集計・要約・整形の作業を私用アカウントよりも楽にこなせているかを見直す必要があります。企業向けプランの多くは、入力データを学習に使わない設定に加え、管理者による監査ログやネットワーク制御を備えており、本サイトでも先日Grok Botの企業向け管理機能を取り上げました。許可していない企業では、「業務データを入れてよいAI」と「入れてはいけないAI」の線引きが従業員に伝わっているかが問題になります。個人アカウントの生成AIを業務で使うこと自体が、社内では暗黙に許容されているケースも少なくありません。
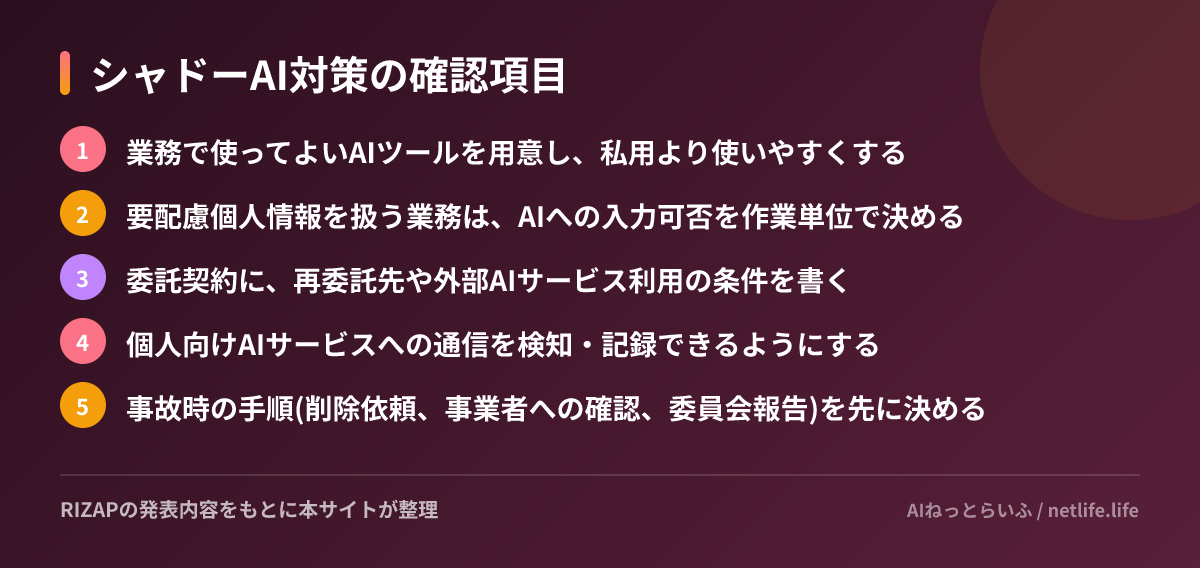
特に、健康保険組合や自治体から個人情報を含む業務を受託している事業者は、委託元との契約で外部サービスの利用条件がどう定められているかを確認しておくべきです。IHIグループ健康保険組合はRIZAPに対して原因究明と再発防止、委託先の情報管理体制の見直しを求めており、受託側の管理体制が委託元から問われる流れは今後も続くと考えられます。
次にやることを3つ挙げます。第一に、自社で個人情報を扱う部門に「今、業務で使っているAIツール」を匿名で申告してもらい、実態を把握すること。第二に、要配慮個人情報を含むデータについては、正規のツールであっても入力を禁止するか、匿名化してから入力する手順を決めること。第三に、事故が起きた場合に備え、利用中のAI事業者の削除依頼窓口と、データ保持期間の規定を確認しておくことです。