SpaceXAI(旧xAI)は2026年9月3日、自律型AIエージェント「Grok Bot」の企業向け展開を発表しました。Grok Botは、ボットごとに専用のクラウド上のコンピュータを持ち、ブラウザとターミナルを使って人間の従業員のようにWebサービスや業務アプリを操作し続けるエージェントです。今回の発表で加わったのは、大規模組織で必要になるアクセス制御、ネットワーク制御、監査ログの3つで、GrokとCursorのEnterprise契約企業は今後2週間、席を持たない社員も含めて全社で無料で試せます。日本の読者にとっての要点は、「エージェントに社内SaaSへログインさせて夜間に働かせる」タイプの製品が、情シス部門の審査に耐える管理機能を持ち始めた、という点にあります。
Grok Botとは何か、なぜCursorの話が出てくるのか
Grok Botは2026年8月にベータとして公開された製品です。ボットに一度作業を見せると手順を記憶し、ユーザーの修正を取り込んで以後は自律的に繰り返す、ボット同士がメッセージをやり取りして文脈を共有する、うまく設定できたボットをテンプレートとして他チームに配る、といった特徴があります。発表文は「数千の組織」がすでに採用し、Legora、Supermicro、ServiceTitanなどを顧客として挙げ、「ここ数週間で数百万のボットが作られた」としています。この数字はSpaceXAIの自己申告で、第三者の裏づけはありません。
CursorがGrokと並んで登場するのは、AIコードエディタCursorの開発元Anysphereが8月14日にSpaceXへの買収を完了し、SpaceXAI部門に統合されたためです。Grok Botの管理者向けドキュメントによれば、個人利用は「有料のCursorプラン、またはSuperGrok経由」で含まれ、Teamsプランでは全メンバーが利用可能、Enterpriseは営業担当への連絡で有効化されます。つまり利用資格はCursorの契約体系に沿っており、OpenAIが11月12日でCursorへのモデル提供を終了すると発表した文脈と地続きの話です。
今回追加された管理機能
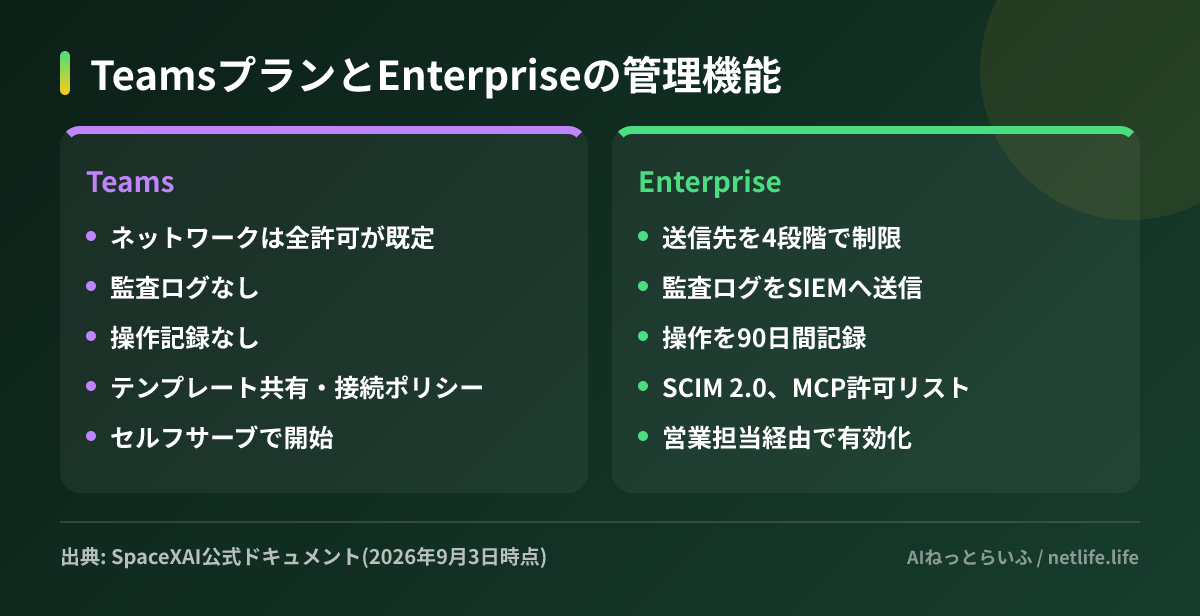
発表文には「Enterprises need the ability to govern Bots at scale and today's release adds access, network, and audit controls that make that possible(企業にはボットを大規模に統制する能力が必要であり、今回のリリースでアクセス・ネットワーク・監査の制御を追加した)」とあります。ドキュメントを読むと、Enterprise限定の機能は次のとおりです。組織全体でGrok Botを有効・無効にするスイッチ、送信先を4段階で制限しディレクトリのグループ単位で適用できる「Network Controls」、ボットの操作を90日間記録する「Action Recording」、管理・セキュリティイベントの監査ログとSIEM(セキュリティ情報イベント管理。ログを集約して監視する仕組み)へのストリーミング、OpenTelemetryでのエクスポート、SCIM 2.0によるアカウント自動プロビジョニング、MCPサーバー(外部ツール接続の規格)の許可リストです。TeamsプランではネットワークはデフォルトでAllow-all(全許可)で、細かい送信先制限はEnterpriseだけが使えます。
セキュリティモデルの基本は「ボットは持ち主以上の権限を持たない」ことです。セキュリティ文書によれば、各ユーザーの作業は他のユーザーと分離された環境で動き、ボットは既定では何にもアクセスできず、ユーザーがサインインさせたアカウントにだけ届きます。OAuthトークンはボットのコンピュータには置かれずバックエンド側に留まり、パスワードのような機密はボットが打ち込むのではなく、人が「secure secret request」で直接入力して値をマスクし、モデルにも会話ログにも渡らないようにする設計です。外向き通信は顧客間で共有される固定IPから出るため、自社専用の送信元IPは用意されません。Privacy Modeを有効にすれば顧客データは学習に使われず、モデル提供元とはゼロデータ保持契約を結んでいるとしています。認証はAnysphereがISO/IEC 27001と42001を取得済みで、Grok Botもその範囲に含まれます。
日本の読者にとって
まず、地域制限は発表文にもドキュメントにも書かれておらず、日本から契約できない理由は見当たりません。ただし企業向けの価格は公開されておらず、Enterpriseの有効化、送信元IPレンジ、データ所在地(レジデンシー)の約束、セキュリティレビューの支援はいずれも「営業に連絡」となっています。2週間の無料枠は既存のGrok・Cursor Enterprise顧客向けで、新規契約の会社が同じ条件で試せるかは明記されていません。管理画面やドキュメントの日本語対応も確認できていません。
実務上、最初に検討すべきなのは製品の性能よりも社内ルールとの整合です。Grok Botは人のアカウントでSaaSにログインして操作する製品なので、勤怠・経費・CRMなど利用中のSaaSの利用規約が自動操作を許しているか、ログが「誰の操作か」を追える形で残るか、退職者のボットがSCIMで確実に止まるか、といった論点が先に来ます。送信元IPが共有である点は、IPアドレスで社内システムへのアクセスを制限している会社には障壁になります。用途としてはSpaceXAIが挙げる例のうち、PRのバグや失敗したビルドを監視して報告するエンジニアリング用途と、ベンダー支出や更新時期を監視する調達用途が、日本の中堅企業でも読み替えやすいと考えられます。
次にやることを3つ挙げます。第一に、すでにCursorのTeamsやEnterpriseを契約しているなら、管理画面でGrok Botが有効になっているかを確認し、社内で使わせないならスイッチを切る判断を先にすること。第二に、試す場合は、ボットに与えるアカウントを検証専用に分け、Action Recordingと監査ログを有効にした状態で1〜2の定型業務に限って動かすこと。第三に、Grok Botに限らず「アカウントを渡して動くエージェント」を社内で扱う基準がまだない会社は、今回のドキュメントにある権限・ネットワーク・記録の3点を、自社の評価項目として先に作っておくことです。OpenAIやAnthropicのエージェント製品も同じ論点で比較できるようになります。