
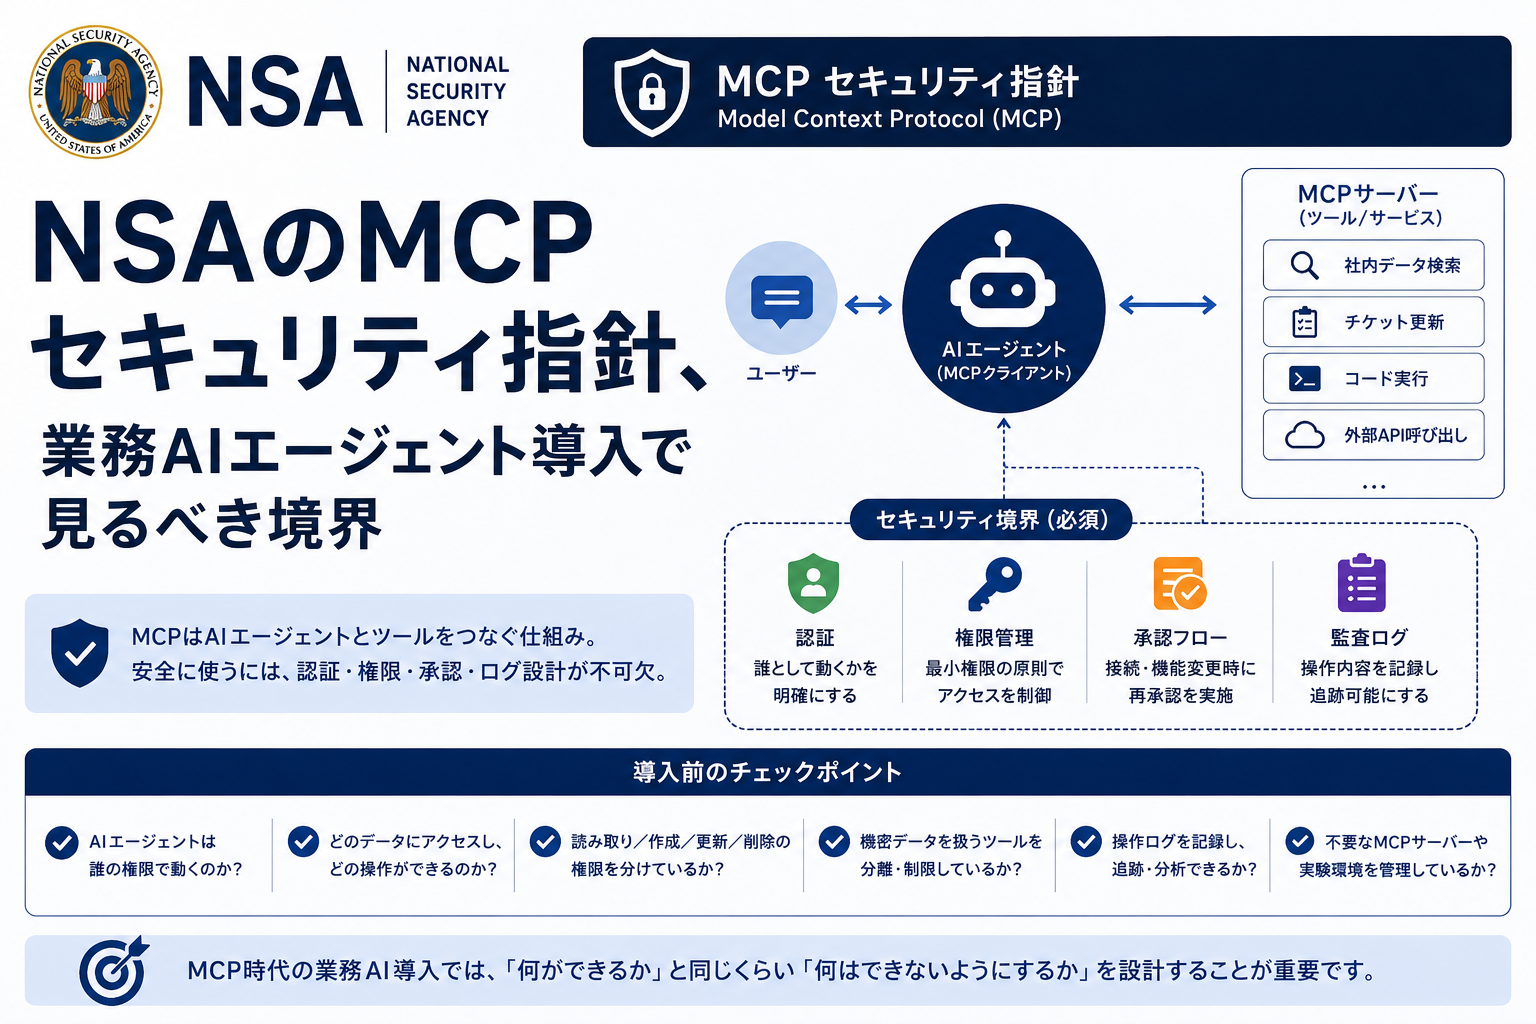
AIエージェントに社内データ検索、チケット更新、コード実行まで任せるなら、「便利に連携できる」だけでは設計が足りません。米国家安全保障局(NSA)は2026年5月20日、Model Context Protocol(MCP)を使うAI自動化についてのセキュリティ指針を公開しました。読むべきポイントは、MCPそのものを避けることではなく、認証、権限、承認、監査ログを最初から導入設計に入れることです。
1. NSAは何を発表したのか
NSAのArtificial Intelligence Security Centerは、AIエージェント連携で使われるMCPについて、「Model Context Protocol (MCP): Security Design Considerations for AI-Driven Automation」というCybersecurity Information Sheetを公開しました。MCPは、AIアプリやエージェントが外部ツール、データベース、業務システムなどとやり取りするための共通的な仕組みです。
たとえばAIが「顧客情報を調べる」「GitHubのIssueを読む」「社内文書を検索する」「APIを呼び出す」といった作業をするとき、裏側の接続方式としてMCPが使われることがあります。NSAのPDF本文は、MCPの採用が実験環境だけでなく、ビジネス、金融、法務、ソフトウェア開発などの業務領域にも広がっていると説明しています。
ここでの論点は「AIとツールをつなげると危ない」という単純な話ではありません。業務システムにつながるAIエージェントは、単なる会話画面ではなく、権限を持って社内外の処理を動かす存在になります。その前提で見る必要があります。
2. MCPは危険なのではなく、権限を動かせるから設計が必要になる
MCPを使うと、AIエージェントは文章を返すだけでなく、ツールを呼び出して処理を進められます。ここが便利さの中心であり、同時に管理すべき点です。
従来のチャットAIなら、出力を人間が読んで判断する場面が多くありました。しかし業務AIエージェントでは、AIの判断がそのまま「ファイルを読む」「データを更新する」「外部APIに送る」「コマンドを実行する」といった操作につながることがあります。
NSAの指針では、MCPの現在の仕様が、認証、ロールベースの権限制御、承認フロー、トークン管理などをプロトコルだけで強制するものではない点が整理されています。つまり、MCPを導入する企業側が、アプリケーション、ネットワーク、ID管理、運用ルールで補う必要があります。
これはMCPを避けるべきという話ではありません。業務AIを現実のシステムにつなぐなら、MCPを「AI機能」ではなく「権限を持つ業務連携基盤」として見るべきだ、という警告として読むのが実務的です。
3. 導入前に確認したい認証、権限、承認
非専門のビジネス側でも、導入前に投げられる問いがあります。細かい実装方式はIT部門やセキュリティ部門の領域ですが、問い自体は難しくありません。
まず認証です。そのAIエージェントは誰として動くのか。個人ユーザーの代理なのか、共有サービスアカウントなのか、システム専用IDなのか。ここが曖昧だと、問題が起きたときに「誰の操作だったのか」を追えません。
次に権限です。読むだけでよいツールに、作成、更新、削除の権限まで渡していないか。特定部署のデータだけでよいのに、全社データにアクセスできる状態になっていないか。AIエージェントの権限は、人間の業務権限より広くなりがちです。
さらに承認フローです。最初に「許可」を押したあと、接続先ツールの機能やデータアクセス範囲が変わったときに、再承認が必要になる設計か。AIエージェントの裏側で少しずつ機能が増えると、利用者が気づかないまま扱うデータの範囲が広がる可能性があります。
4. 監査ログとツール実行境界は後付けにしない
MCPを使う業務AIで特に重要なのが、監査ログとツール実行の境界です。
監査ログとは、単に「AIを使った」という記録ではありません。どのユーザーが、どのエージェントに、どのツールを、どのパラメータで実行させたのかを追える状態にすることです。これがなければ、誤操作、情報漏えい、権限逸脱が起きたときに、原因も責任範囲も確認できません。
ツール実行境界も同じくらい大切です。AIが呼び出せるツールに、シェルコマンド、データベース更新、外部API、ファイル操作が含まれるなら、それぞれを同じ危険度で扱うべきではありません。公開情報を読むだけのツールと、顧客データを書き換えるツールは、明確に分ける必要があります。
実務では、次のような確認が出発点になります。
- AIエージェントが使えるツール一覧を棚卸ししているか
- 読み取り、作成、更新、削除の権限を分けているか
- 機密データを扱うツールを、公開データ用のツールと分離しているか
- 予期しないツール呼び出しを検知できるログがあるか
- 不要になったMCPサーバーや実験環境が社内ネットワークに残っていないか
PoCでは「つながった」「動いた」が評価されがちです。ただ、本番利用に進むなら「何ができるか」と同じくらい、「何はできないようにするか」を決める必要があります。
5. 業務AIエージェント導入のチェックリストとして読む
今回のNSA文書は、MCPを使う全企業に同じ対策を強制するものではありません。特に高リスク、本番環境、機密情報を扱う導入に向けた注意喚起です。ただし、一般企業にも読み替えやすいポイントがあります。
MCPは、AIエージェントを業務システムにつなぐための有力な仕組みです。一方で、AIが社内のツールを使えるようになるほど、セキュリティ設計は「チャット画面の安全性」から「業務権限の委任管理」に近づきます。
導入を検討する企業は、MCP対応の有無だけで製品や基盤を選ぶのではなく、次の質問をベンダーや社内チームに投げるとよさそうです。
「このAIエージェントは、誰の権限で、どのデータにアクセスし、どのツールを実行でき、その記録をあとから追えるのか。」
この質問に答えられるかどうかが、MCP時代の業務AI導入で最初に見るべき現実的なラインになります。


