
社内システムのパッチ適用は、いつも後回しになりがちです。影響調査、検証、ベンダー調整、夜間作業の手配まで含めると、「危ないからすぐ直す」は現場では簡単ではありません。
その前提がAIで変わり始めています。金融庁と日本銀行は2026年5月22日、フロンティアAIによる脅威変化を踏まえ、金融機関等に短期的な対応を求める要請を公表しました。同じ日にAnthropicも、AIを使って重要ソフトウェアの脆弱性を見つけるProject Glasswingの初期アップデートを公開しています。
見るべき変化は、「AIで攻撃が高度化する」という抽象論だけではありません。脆弱性が見つかる速度に、企業の修正体制が追いつくのかという、かなり現実的な運用問題です。
1. 金融庁・日銀は何を求めたのか
金融庁と日銀の要請は、金融機関等に対して、経営トップの関与のもとでサイバーセキュリティ態勢を短期点検するよう求めるものです。対象は金融分野ですが、確認項目はかなり実務寄りです。
たとえば、重要システムの資産管理、脆弱性管理、パッチ適用、監視、インシデント対応、委託先やベンダーとの連携、BCPまで含まれます。Impress Watchの整理でも、金融庁と日銀がAI悪用のサイバー攻撃に備え、金融機関に1カ月程度を目途とする点検を求めていると報じられています。
これは「金融機関だけの特殊な規制対応」と見るより、止められないシステムを持つ企業全般のチェックリストとして読む方が実務的です。EC、SaaS、製造業の取引ポータル、社内ID基盤、VPN、公開APIなど、外部接点を持つ企業は似た問題に直面します。
2. AI時代の問題は「脆弱性が多すぎる」こと
従来の脆弱性対応は、見つかった脆弱性を影響評価し、優先順位をつけて、順にパッチを当てる流れで考えられてきました。現場で詰まるのは、脆弱性情報そのものよりも、対応の渋滞です。
AnthropicはProject Glasswingについて、約50のパートナーとClaude Mythos Previewを使い、重要ソフトウェアから1万件を超える高深刻度または重大な脆弱性を見つけたと発表しています。同社の主張であり、すべてを第三者が検証できる状態ではありません。ただ、AIが脆弱性発見の速度を上げる方向に進んでいることを示す強いシグナルではあります。
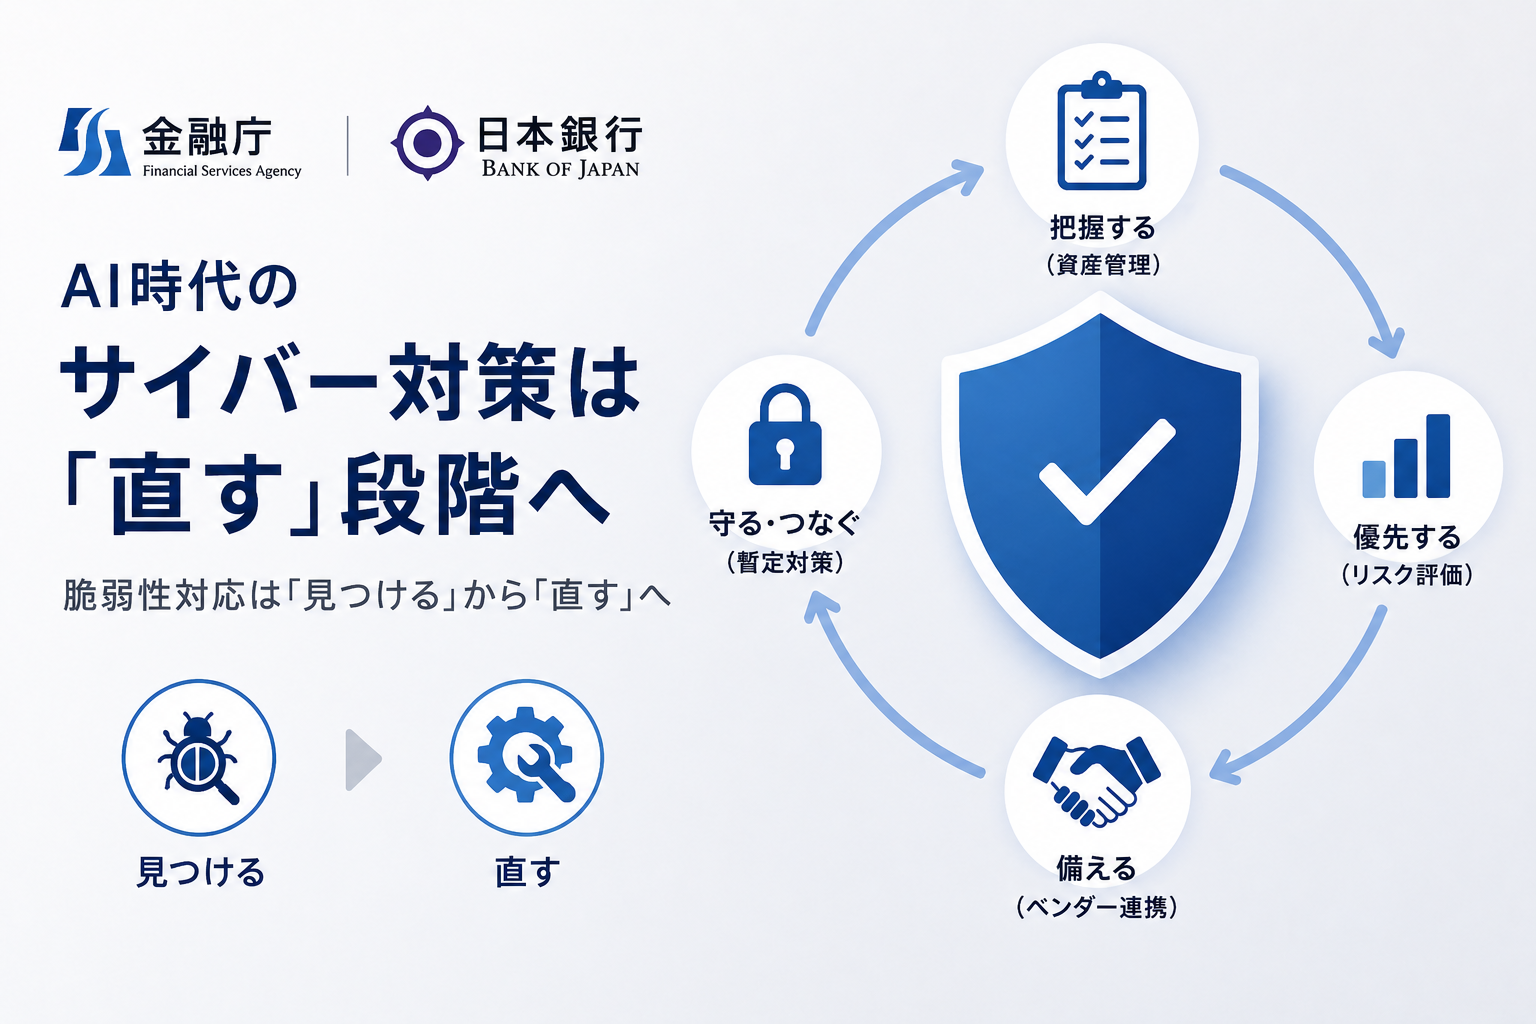
Anthropic自身も、進捗の制約が「新しい脆弱性を見つける速度」から「検証、開示、パッチ適用の速度」へ移っていると説明しています。つまり、防御側のボトルネックは検知ではなく修正運用になります。
3. 一般企業が最初に見るべき4つの項目
金融庁・日銀の要請を一般企業向けに読み替えるなら、まず見るべき項目は4つです。
- 自社に何があるかを把握できているか
- どの脆弱性から直すかを決められるか
- 緊急パッチ時のベンダー対応が契約上も運用上も可能か
- パッチ適用までの暫定策と停止判断が決まっているか
特に資産管理は地味ですが、ここが弱いとすべてが遅れます。どのサーバーに、どのOS、ミドルウェア、ライブラリ、ネットワーク接点があるのか。SaaSや委託先も含めて見えなければ、脆弱性情報が出ても自社影響を判断できません。
優先順位もCVSSの点数だけでは足りません。インターネットに公開されているか、顧客データや決済に関わるか、攻撃が成立しやすい構成か、代替運用があるか。技術的な深刻度と事業上の影響を一緒に見ないと、限られた人手を誤った場所に使ってしまいます。
4. パッチ適用できない時の運用まで決めておく
AIで脆弱性発見が速くなるほど、「すぐパッチを当てられない」場面は増えます。業務影響が大きいシステム、古い業務アプリ、外部ベンダー管理の環境では、修正プログラムが出てもすぐ本番適用できるとは限りません。
そのため、パッチ適用までの暫定策を決めておきたいところです。WAF、EDR、多要素認証、ネットワーク分離、アクセス制限、監視強化、該当機能の一時停止など、選択肢はシステムごとに違います。
ベンダー契約も確認対象です。緊急パッチは作業範囲に入っているのか。夜間・休日に対応できるのか。複数顧客で同時に障害や脆弱性対応が起きた場合、優先順位はどう決まるのか。AI時代のセキュリティ対策は、技術部門だけでなく、購買、法務、事業責任者も関わる運用課題になります。
今回のニュースは、派手なAIセキュリティ製品を買う話ではありません。まず必要なのは、「何を持っていて、何を優先し、誰がいつ直すのか」を即答できる状態に近づけることです。AIが脆弱性を見つける速度が上がるほど、企業側には直すための段取り力が問われます。


