
Anthropicで危険な能力を先回りして調べる「Frontier Red Team」は2026年10月12日(米国時間)、小型のAIモデルが、データセンターを使わずに安価なIoT機器へ自分の複製を広げられるかを検証した研究報告を公開しました。結論は「小型のAIモデルは、自己複製できる能力まであと数カ月かもしれない」というものです。乗っ取られやすいネット家電やルーターを抱える家庭と企業、そしてそれらを作るメーカーに関係する話です。
何を確かめたのか
ここでいう自己複製とは、AIモデルが自分の重み(学習済みのパラメーター)を別の機器にコピーし、そこで自分を動かし、さらに次の機器へ広がっていくことです。報告はこれを「重みベースの複製体(weight-based replicator)」と呼び、4つの段階に分けて調べました。
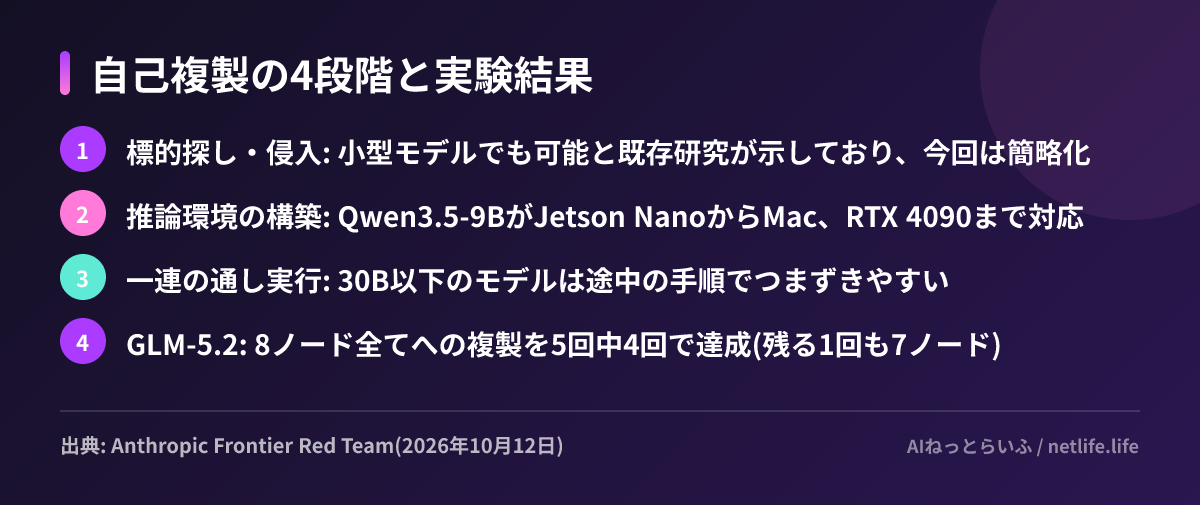
実験では、Google Cloud上に8台のAndroid 15エミュレーターを用意し、認証なしで開いたままのデバッグ用ポート(ADB)を侵入口にしました。ここは意図的に簡単にしてあり、報告自身も「現実での成功率の上限を示す結果」と断っています。そのうえで、最初から最後まで複製をやり遂げたオープンウェイトモデルはGLM-5.2(とそれ以上の性能のモデル)だけでした。
一方で、より小さいモデルも個々の手順はかなりこなします。Qwen3.5-9Bに前の世代が残したメモを引き継がせると、推論環境の構築の成功率は第1世代の45%から、その後の世代では61〜84%まで上がりました。また、約55ドルで売られている無名ブランドのAndroid TVボックス(メモリ4GB)15台をつないで、Gemma4-26B-A4Bを毎秒0.39トークンで動かすデモにも成功しています。
なぜ「数カ月」なのか
報告は、小型モデルの性能が年に一定のペースで伸びてきた傾向を当てはめています。研究機関Epoch AIの総合指標(ECI)で見ると、小型モデルは年13.7ポイントずつ伸びており、このまま伸びれば「年内にGLM-5.2の水準に追いつく」と見積もっています。ただし、ECIは自己複製の能力を直接測る指標ではなく、あくまで目安です。
気になるのは規模と止めにくさです。最大200万台超を感染させたIoTボットネット「Kimwolf」の規模にデモの処理速度を当てはめると、約13万3,000の複製が動く計算になります。合計の処理量はH100 GPU約40基分と小さく、9Bモデルの複製1回に1〜2日以上かかるため、広がる速さは「数日で倍」程度とされます。それでも、クラウド上のAIと違って止めるための中心がない点が問題だと報告は指摘しています。
このほか、小型モデルに最先端モデル(Claude Opus 4.8)の助言を与えても成功率は統計的に有意には上がらず、標的型メールの作成能力も人間の評価で「非常に低い〜低い」にとどまりました。現時点で過度に恐れる段階ではない、という材料も併せて示されています。
日本の読者にとっての意味
この研究が示すのは新しい攻撃手法というより、昔からある「放置されたIoT機器」の問題が、AIによって別の使われ方をし得るということです。足場になるのは、初期パスワードのままの機器や、管理用のポートがインターネットに開いた機器、更新が止まった格安の家電です。日本でも総務省とNICT(情報通信研究機構)が、パスワードやファームウェアに弱点があるIoT機器を調べて利用者に知らせる「NOTICE」を続けています。
報告が挙げる対策も、既存のIoT対策の延長です。ISP(インターネット接続事業者)の通信記録から数GB規模のモデル転送や機器同士の不自然な通信を見つけること、おとりの機器(ハニーポット)で中身を捕まえること、感染した契約者を隔離して通知することです。過去のボットネット「Mirai」では、隔離と通知で14日以内に92%の感染が解消されたといいます。メーカーには安全な初期設定を求め、初期パスワードを認めない英国の規制を例に挙げています。日本ではIPAがIoT製品のセキュリティ基準への適合をラベルで示すJC-STARを運用しており、機器を選ぶ際の目安になります。
AIを自社で動かしている企業にとっては、GPUを積んだエッジ機器も標的になり得る点が見落とせません。報告は、Jetsonのようなエッジ向けの推論機器が数千〜数万H100相当の処理能力を持つと見積もっています。ただし、実際に到達できて弱点を持つのはその一部だろうとしています。
最近はAIが脆弱性を見つける側でも存在感を増しており、英国政府が最先端AIで政府システムの欠陥を1,000件超修正した事例もありました。守る側も攻める側もAIを使う前提で、まずは足元の機器を整えておくのが現実的です。
次にやること
- 自宅や事務所のルーター、ネットワークカメラ、TVボックスの管理画面を開き、初期パスワードのままの機器と、外部に開いているポートがないかを確認する
- ファームウェアの更新が止まった無名ブランドの格安機器は、社内ネットワークから切り離すか、更新が続く製品への置き換えを検討する
- Jetsonなどでエッジ推論をしている企業は、機器同士の通信と数GB単位の外部転送を監視対象に加える


