
フランスのMistral AIは2026年10月6日、総パラメーター1兆・活性490億(49B)のMoEモデル「Mistral Large 4」を発表し、開発者向けのMistral StudioでAPIのパブリックプレビューを始めました。料金は100万トークンあたり入力1.36ドル・出力4.18ドルで、重みは「今月末までに公開する」としています。欧州の自社データセンターで一から学習したモデルで、データの所在や提供元の国を気にする企業にとって、中国製以外の大型オープンウェイトの候補が前日のReflection AI「Beam」に続いてもう1つ増えたことになります。
Mistral Large 4の中身
MoE(専門家混合)は、多数の小さなネットワークのうち入力ごとに一部だけを動かす構造で、総パラメーターが大きくても推論の計算量は活性パラメーター分に抑えられます。Large 4は文章と画像を最初から一緒に扱うネイティブなマルチモーダルで、即答と推論(考えてから答える)の両方を1つのモデルでこなすハイブリッド型です。
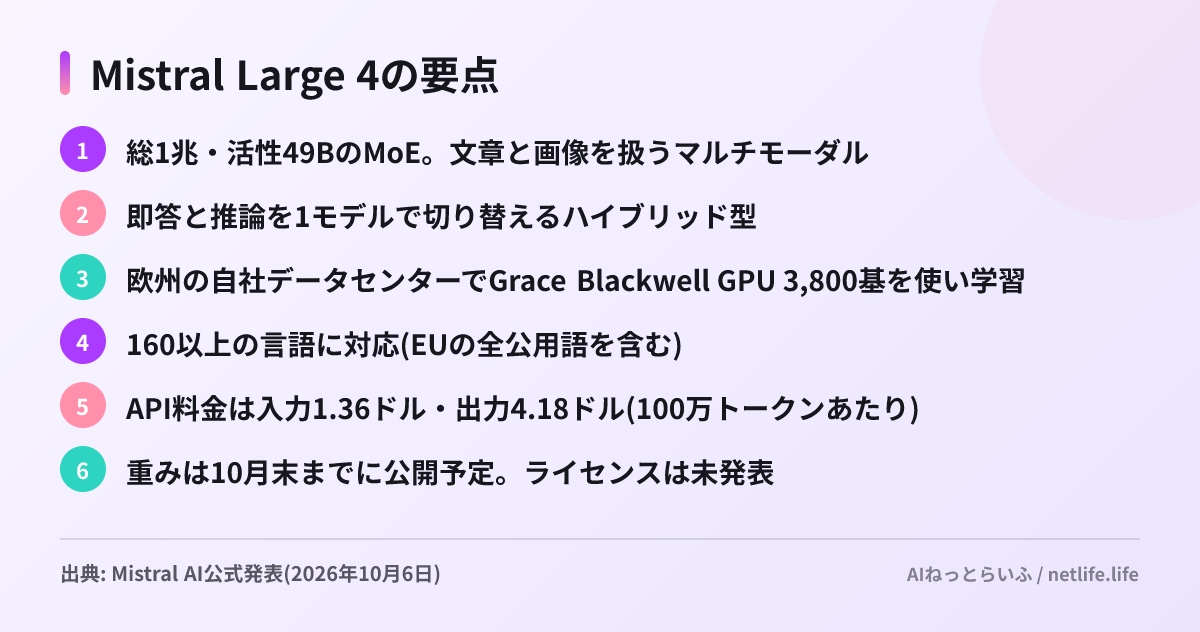
前世代のMistral Large 3(2025年12月発表)は総6,750億・活性410億パラメーターで、Apache 2.0で公開されていました。今回は総パラメーターが約1.5倍に増えています。ただ、Large 4の発表文には「オープンウェイト」とあるものの、ライセンス名は書かれていません。前世代と同じApache 2.0になるかは、重みの公開時に確認が必要です。
なぜ今、欧州から1兆パラメーターなのか
Mistralは9月に30億ユーロの資金調達を発表し、ミュンヘンに拠点を開くなど、欧州の「主権AI(自国・自地域で管理できるAI)」の担い手としての立場を強めています。オープンウェイトの上位はDeepSeek、Qwen、GLM、Kimiといった中国勢が占めており、比較表でもKimi K3、GLM-5.3、DeepSeek V4 Pro、Qwen3.8 Maxを主な相手に据えています。
Surge AIによる人間の目隠し評価(5点満点)では、Large 4のプレビュー版が3.74で、Kimi K3(3.59)やGLM-5.3(3.60)を上回りましたが、Claude Opus 5(4.22)には届いていません。コーディングではDeepSWE v1.1が61.7%、Terminal-Bench 4.0が28.3%でした。前日に紹介したReflection AIのBeamの自社比較表ではDeepSWE v1.1が44.4%だったため、少なくともこの項目ではLarge 4が上回っています。ただし、いずれも発表元が示した数値で、同じ条件で測ったものかは分かりません。
サイバーセキュリティの数字の読み方
発表で目を引くのはセキュリティ分野です。脆弱性を実際に再現する課題で82%と、比較したモデルの中で最高だったとしています。一方で、Claude Opus 5.5やGPT-6 Astraは同じ課題で「タスクを拒否するため、ほぼ0点になる」と書かれています。
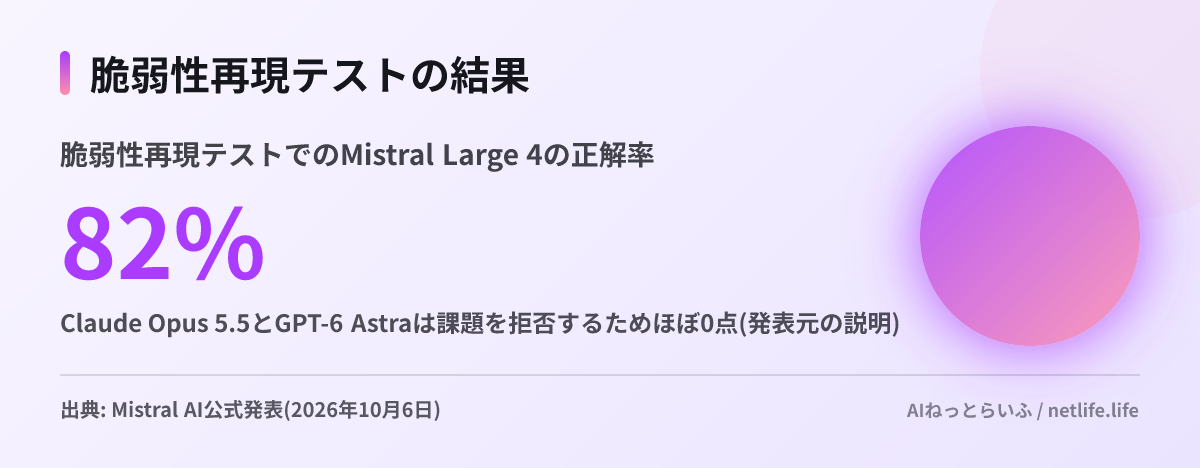
つまりこの差は、能力の差というより「攻撃に転用できる作業に応じるかどうか」という方針の差を大きく含んでいます。脆弱性診断の業務で使える可能性がある一方、悪用されたときの影響も同じだけ大きいと考えられます。Mistralは、B3という安全性ベンチマークで攻撃の93.3%に耐え、悪意のあるサイバー関連の依頼を断る率はオープンモデルで最も高いと説明しています。正当な検証作業には応じ、悪意のある依頼は断るという線引きが実際にどこまで機能するかは、重みの公開後に第三者が検証することになるでしょう。
日本の読者にとっての意味
料金の目安として、1ドル=150円で換算すると、100万トークンあたり入力約204円・出力約627円です。最上位の商用モデルより安い価格帯で、大量の文書処理やエージェントの下請け作業を任せるモデルとしては候補になります。
一方、日本語については、発表に「160以上の言語」とあるだけで、日本語の成績は示されていません。強調されているのはEUの公用語で、日本語の業務文書で使うなら、まずAPIのプレビューで自社の文書を使って確かめるのが現実的です。
自社運用のハードルは高めです。総1兆パラメーターは、1パラメーター1バイト(FP8)でも単純計算で約1TBの重みになり、80GB級GPUを十数枚、GPUサーバーなら複数台が必要になる規模です。重みが公開されても、多くの企業はクラウドの推論サービス経由で使うことになりそうです。
次にやっておきたいこと
- Mistral Studioのプレビューで、自社の日本語文書を使って要約・分類・抽出を試し、今使っているモデルと料金あたりの品質を比べる
- 重みの公開時に、ライセンスがApache 2.0か独自ライセンスかを確認する(商用利用・再配布の条件が変わるため)
- 脆弱性診断に使うことを検討する場合は、社内の利用規程で「攻撃コードの生成をどこまで認めるか」を先に決めておく


